Võrdlus
PSIRT-tööriistad võrdluses
PSIRT-tööriist peab kiiresti vastama ühele küsimusele: millised meie tooted ja versioonid sisaldavad seda haavatavat komponenti? Allolevad tööriistad vastavad sellele eri sisendite põhjal: tarnitud püsivara binaaranalüüs, teie kogutud SBOM-id, teiste skannerite leiud või buildi enda kirje. Siin on, mida igaüks teeb ja kus igaüks võidab.
Uuendatud
Lühike vastus
- Tarnijatelt binaarfailidena saadud püsivara: ONEKEY, Finite State, NetRise või Cybellum. Binaaranalüüs on viis näha koodi sisse, mille buildi te kunagi ei käita.
- Regulatiivseid malle vajavad sõidukid, meditsiini- või tööstusseadmed: Cybellum, mallidega FDA PMA, ISO 21434 ja ELi CRA jaoks.
- Meditsiiniseadmed ja FDA taotlused: Medcrypt, mille Helm on mõeldud SBOM-ide ja haavatavuste jaoks.
- Paljud skannerid üheks järjekorraks koos PSIRT-i turvateadete töövooga: DefectDojo, avatud lähtekoodiga ja Pro-versiooniga.
- Arvestussüsteem paljude tarnijate SBOM-idele: Cybeats SBOM Studio.
- Yocto või Buildroot tõmmised kureeritud CVE-andmetega: Timesys Vigiles.
- Kaitse ka seadmes endas: Exein.
- Tasuta isehallatav koht SBOM-ide jälgimiseks: OWASP Dependency-Track.
- Tarkvara, mida ehitate GitHub Actionsis: CRACI, mis salvestab SBOM-i igast buildist, säilitab iga varasema buildi ja jälgib tarnitut.
Kellele see leht on
Juhite tooteturbe funktsiooni või loote seda ning valite selle taha tööriistu. Kui alles määratlete rolli, alustage lehest mida PSIRT teeb. Meie ehitame CRACI-t, seega arvestage sellega. Iga väide teise toote kohta pärineb selle enda veebilehelt või dokumentatsioonist, kontrollitud oktoobris 2026, ja enamiku siinsete tarnijate kohta on olemas pikem leht CRACI vs X.
Mida PSIRT-tööriist peab tegema
Töö järgib haavatavuste halduse elutsüklit ja PSIRT vajab tuge igal sammul:
- Teadke, mida tarnite. SBOM iga tooteversiooni kohta, sealhulgas transitiivsed sõltuvused ja tarnijate komponendid. Kõik järgnev sõltub sellest, et see oleks täielik.
- Märgake uusi haavatavusi. Pidev seire, mis võrdleb uusi turvateateid iga välja lastud versiooniga, mitte ainult järgmisega.
- Leidke mõjutatud tooted. Millised tooted, versioonid ja buildid komponenti sisaldavad ja kui kaua need seda sisaldasid.
- Tehke triaaž ja suunake edasi. Otsustage, mis on oluline, ja saatke see parandamise eest vastutavale meeskonnale.
- Öelge, mis ei ole mõjutatud. VEX salvestab, milliseid tooteid haavatavus mõjutab ja miks teisi mitte.
- Võtke teateid vastu ja teavitage inimesi. Kanal välistele uurijatele, juhtumite jälgimine ja turvateated, sageli masinloetava CSAF-ina.
Ükski allolev tööriist ei kata kõiki kuut võrdselt. Enamik on tugevaimad kahes-kolmes esimeses sammus ja need erinevad kõige rohkem selle poolest, kust nende inventar pärineb.
Kuidas valida
- Kas ehitate tarkvara ise või saate selle valmis kujul? Kui suur osa tootest saabub kiibitootjatelt ja tarnijatelt binaarfailidena, on binaaranalüüs viis selle sisse näha. Kui ehitate selle ise, on build inventari kõige otsesem allikas.
- Kas toode on reguleeritud? Meditsiiniseadmetega, sõidukitega ja tööstusseadmetega kaasnevad taotlusvormingud ja standardid. Mõni tööriist pakub nende jaoks malle; teised jätavad selle teie enda protsessi hooleks.
- Mitu skannerit te juba käitate? Kui leiud saabuvad paljudest tööriistadest, võib neid dedubleeriv koondaja olla olulisem kui veel üks leidude allikas.
- Kust välised teated sisse tulevad? Uurijate teated vajavad tavaliselt oma kanalit (vt allpool), olenemata sellest, millise inventaritööriista valite.
- Kas see peab olema isehallatav? DefectDojo, Dependency-Track ja Medcrypt Enterprise saavad töötada teie enda taristus ning Cybellum saab töötada teie enda andmekeskuses.
Ülevaade
Kaks tabelit: esmalt püsivarale ja seadmetele keskendunud tööriistad, seejärel haavatavuste halduse ja SBOM-i platvormid. „Pole märgitud" tähendab, et viidatud tarnija lehed ei ütle ei üht ega teist. Teadete vastuvõttu, juhtumite haldust ja turvateadete avaldamist käsitletakse allpool tekstis, mitte tabelites.
Püsivara ja seadmed
| Võimekus | CRACI | Cybellum | ONEKEY | Finite State | NetRise | Exein | Timesys Vigiles |
|---|---|---|---|---|---|---|---|
| SBOM sellest, mida build alla laadis | BitBake'i metaandmed | ||||||
| SBOM valmis binaarfailist | Cyber Digital Twins | Üle 50 käsustiku | Exein Analyzer | Pole märgitud | |||
| Impordib tarnijate SBOM-e | Tarnija SBOM-e saab lisada | SPDX, CycloneDX, CPE CSV | SPDX ja CycloneDX | Kui binaarfail pole saadaval | SPDX, CycloneDX, CSV | ||
| Pidev haavatavuste seire | Igapäevane uuesti analüüs | Living SBOMs | NVD, CISA KEV, ohuandmed | Pole märgitud | Igapäevased skannimised | ||
| Triaaž | Suunatakse vastutavatele meeskondadele | Tehisintellektiga triaažiabiline | Pole märgitud | Jira ja ServiceNow | Pole märgitud | Otsused säilitatakse väljalaske kaupa | |
| VEX | VEX/CSAF-aruanded | Pole märgitud | Pole märgitud | Pole märgitud | |||
| Reachability- või ärakasutatavuse järjestus | EPSS | Pole märgitud | CISA KEV esile tõstetud | ||||
| Leiud väljaspool teadaolevaid CVE-sid | Pahavara, kodeerimisvead | Nullpäeva analüüs | Pole märgitud | Saladused, võtmed, väärseadistused | Pole märgitud | Pole märgitud | |
| Regulatiivsed mallid või vastendus | SBOM-id CycloneDX- või SPDX-vormingus, kirjed API kaudu; aruannete eksport puudub | FDA PMA, ISO 21434, CRA | Compliance Wizard | CRA kontrollide vastendus | CRA aruandlusväljundid | CRA tõendite vastendus | Pole märgitud |
| CRA teavituste sisu ette valmistatud | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud | |
| Käitab teie builde väljuva liikluse poliitikaga | |||||||
| CI peale GitHub Actionsi | GitLab CI ja Jenkins | GitLab, Jenkins, Bamboo | Pole märgitud | Pole märgitud | Jenkins, GitLab CI | ||
| Hinnad | $0.002 vCPU-minutis ($0.004 2 vCPU eest), mõõdetakse sekundipõhiselt; kuutasu ja SBOM-i põhist tasu pole | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud | Pole märgitud |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
Haavatavuste halduse ja SBOM-i platvormid
| Võimekus | CRACI | DefectDojo | Medcrypt Helm | Cybeats | Dependency-Track |
|---|---|---|---|---|---|
| Loob SBOM-i | Salvestatakse buildi ajal | Impordib SBOM-e | Genereerimistööriist soovi korral | Marketplace'i tarnijate kaudu | Analüüsib üleslaaditut |
| Koondab teiste skannerite leiud | Üle 500 toetatud tööriista | Pole märgitud | Pole märgitud | Analüüsib SBOM-e | |
| Impordib tarnijate SBOM-e | Tarnija SBOM-e saab lisada | CycloneDX ja SPDX (Pro) | CycloneDX või SPDX | CycloneDX | |
| Pidev haavatavuste seire | Turvateadete vood vastendatakse SBOM-idega (Pro) | ||||
| Triaaž ja vastutus | Suunatakse vastutavatele meeskondadele | Juhtumid, vastutajad, SLA-d, Jira | Ümberhindamine ja parandamine | Kogu portfelli ulatuses | |
| VEX | Pro | CycloneDX VEX, VDR | CycloneDX VEX | ||
| Ärakasutatavuse järjestus | CVSS, EPSS, KEV | EPSS, KEV, ärakasutamise andmed | RAVEN-lisamoodul | Pole märgitud | |
| CRA teavitused | Sisu valmistatakse ette teie esitamiseks | Artikli 14 aruandlusliides (Pro) | Pole märgitud | Pole märgitud | Pole märgitud |
| Käitab teie builde väljuva liikluse poliitikaga | |||||
| Isehallatav | Kliendi hallatavad runnerid, Enterprise | Community; Pro valikuline | Enterprise | Pole märgitud | |
| Hinnad | $0.002 vCPU-minutis ($0.004 2 vCPU eest), mõõdetakse sekundipõhiselt; kuutasu ja SBOM-i põhist tasu pole | Community tasuta; Pro $100 kuus pluss $0.15 leiu kohta | MSI $35,000 tooteliini kohta aastas | Pole märgitud | Tasuta, Apache 2.0 |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
CRACI

CRACI on GitHub Actionsi runner. Muudate runs-on väärtuseks craci ja iga töö ajal salvestab pakette tundev puhverserver (proxy), mida see alla laadib, sealhulgas CI vahemäludest taastatud paketid ja sõltuvused, mida ükski lukufail ei loetle. CycloneDX- või SPDX-vormingus SBOM kannab täielikkuse olekut iga töö ja iga vahemälu kohta. CRACI säilitab iga varasema buildi koos selle SBOM-iga, nii et turvateate saabudes näete oma säilitusperioodi piires, millised buildid sisaldasid haavatavat sõltuvust, otsest või transitiivset, ja kui kaua. Selle inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, üle kogu maailma.
Pärast buildi hindab CRACI jälgitavaid SBOM-e pidevalt uuesti, laseb turvameeskondadel leidude triaaži teha ja suunata iga leiu parandamise eest vastutavale meeskonnale ning toetab VEX-i. Poliitikakontrollid saavad blokeerida buildi, mis sisaldab konkreetset CVE-d, ja väljuva liikluse poliitika piirab, kuhu build ühendust saab võtta. Saate lisada tarnijate SBOM-e, nii et ostetud komponente jälgitakse teie enda buildide kõrval. Aktiivselt ärakasutatavate haavatavuste puhul valmistab CRACI ette CRA teavituste (eelhoiatus, teavitus ja lõpparuanne) sisu, mille teie esitate. Yocto puhul andis core-image-sato kõrvuti build SBOM-i, milles oli iga Yocto enda SBOM-i komponent ja lisaks 88, mis sellest puudusid. Hinnastamine põhineb ainult buildi minutitel: $0.004 2 vCPU minuti kohta, mõõdetakse sekundipõhiselt, ilma kuutasu ja SBOM-i põhise tasuta. Sobib kõige paremini: PSIRT-idele, kelle tooted ehitatakse GitHub Actionsis. Pange tähele: see ei analüüsi binaarfaile, seega vajab püsivara, mida te ise ei ehitanud, tarnija SBOM-i või binaaranalüüsi tööriista; sellel pole reachability-analüüsi ega aruannete eksporti; ja see toetab praegu GitHub Actionsit, GitLab CI ja Jenkins on arenduskavas. Vaadake CRACI PSIRT-meeskondadele.
Püsivara- ja seadmeplatvormid
Cybellum
Cybellum on tooteturbe platvorm autotööstuse, meditsiini- ja tööstusturgude seadmetootjatele, mille enamusosalus kuulub alates 2021. aastast LG Electronicsile. Selle Cyber Digital Twins luuakse püsivara binaarfailidest ja see ühendab need lähtekoodi ning tarnijate SPDX-, CycloneDX- või CPE CSV-vormingus SBOM-idega. See jälgib tootmisjärgseid versioone, teeb triaaži tehisintellektiga abilise VM CoPilot abil, pakub „a workbench for creating and managing investigations" koos piletitega ja jagab haavatavuste olekut VEX- ja CSAF-aruannete kaudu. Regulatiivsed mallid katavad FDA PMA, ISO 21434, ELi CRA ja üle 50 standardi. See töötab avalikes pilvedes või teie enda andmekeskuses. Sobib kõige paremini: seadmetootjatele, kes vajavad binaaranalüüsi ja regulatiivseid tõendeid ühel platvormil. Pange tähele: hindu ei avaldata ja see töötab artefaktide põhjal, mitte ei käita teie buildi. CRACI vs. Cybellum ja Cybellumi alternatiivid
ONEKEY
ONEKEY analüüsib kompileeritud püsivara: „no source code or network access needed." See genereerib SBOM-i binaarfailist, impordib tarnijate SBOM-e, otsib tõenäolisi nullpäeva haavatavusi, näiteks koodi sisse kirjutatud mandaate, ja analüüsib püsivara iga päev uuesti. Selle Compliance Wizard juhatab meeskonnad läbi CRA, IEC 62443-4-2, ETSI EN 303 645 ja raadioseadmete direktiivi. Sobib kõige paremini: meeskondadele, kes integreerivad palju tarnijate püsivara. Pange tähele: see töötab tõmmisega pärast buildi, seega ei salvesta see, mida build alla laadis. CRACI vs. ONEKEY ja ONEKEY alternatiivid
Finite State
Finite State analüüsib püsivara, binaarfaile, lähtekoodi ja tarnijate SBOM-e, toetades üle 50 binaarse käsustiku arhitektuuri, ning koondab need üheks tarnitud tarkvara kirjeks koos turustamisjärgse seirega. See järjestab leiud reachability-analüüsi ja ärakasutamise teabe põhjal, salvestab VEX-i otsuseid ning vastendab kontrolle CRA ja FDA nõuetega. Sobib kõige paremini: PSIRT-idele, kes peavad paljude tarnijate pika leidude nimekirja prioriseerima. Pange tähele: see alustab artefaktidest, seega jääb selle kontrollimine, kuhu teie enda build pääseda saab, väljapoole selle ulatust. CRACI vs. Finite State ja Finite State'i alternatiivid
NetRise
NetRise Turbine loob „a complete, binary-derived SBOM from the software itself," sealhulgas staatiliselt lingitud ja manustatud koodi, tarkvarale, mida ehitate, ostate ja käitate. See impordib SPDX- ja CycloneDX-vormingus SBOM-e, kontrollib pidevalt NVD-d, CISA KEV-i ja ohustajate andmeid, järjestab leiud täitmistee reachability-analüüsi põhjal ning annab teada artefakti sees olevatest saladustest, võtmetest ja väärseadistustest, ning see ühendub Jira ja ServiceNow'ga. Dragos teatas 21.09.2026, et on NetRise'i omandanud. Sobib kõige paremini: operatiivtehnoloogiale ja seadmeparkidele, mille tarkvara pärineb paljudelt tarnijatelt. Pange tähele: selle lehed ei kirjelda VEX-i, juhtumite haldust ega turvateadete avaldamist ning hindu ei avaldata. CRACI vs. NetRise ja NetRise'i alternatiivid
Exein
Exein töötab nii seadmes kui ka enne väljalaset. Exein Runtime kasutab eBPF-i, et jälgida ja blokeerida pahatahtlikku käitumist manus-Linuxis, ning avatud lähtekoodiga Yocto kiht meta-exein lisab teie tõmmisesse selle Pulsari agendi. Exein Analyzer skannib püsivara või teie SBOM-i, kui binaarfail pole saadaval, prioriseerib reachability-hinnangu abil ja vastendab leiud CRA nõuetega. Sobib kõige paremini: manus-Linuxi toodetele, mis vajavad kaitset kasutuskohas. Pange tähele: Yocto kiht muudab seda, mis seadmes töötab; see ei käita ega salvesta teie buildi. CRACI vs. Exein
Timesys Vigiles
Vigiles, mida müüb nüüd Lynx Software Technologies, muudab Yocto, Buildrooti või OpenWrt buildi metaandmed SBOM-iks ja võrdleb seda kureeritud CVE-andmebaasiga. Kerneli ja U-Booti konfiguratsioonifiltrid eemaldavad CVE-d funktsioonides, mida te ei ehita, triaažiotsused (affected, fixed, deferred, not exploitable) säilitatakse väljalaske kaupa, CISA KEV-i kirjed tõstetakse esile ning see ekspordib SBOM-e, VEX-i ja haavatavusaruandeid. Sobib kõige paremini: manus-Linuxi meeskondadele, kes soovivad vähem CVE-müra. Pange tähele: selle SBOM peegeldab seda, mida BitBake'i metaandmed tõmmisesse minevaks ütlevad, mitte kõike, mida build alla laadis. CRACI vs. Timesys Vigiles
Haavatavuste halduse ja SBOM-i platvormid
DefectDojo
DefectDojo on OWASP Flagship projekt kommertsiaalse Pro-versiooniga. Tasuta Community Edition dedubleerib teie juba käitatavate skannerite leiud, oma arvestuse järgi üle 500 toetatud tööriista, üheks järjekorraks koos vastutajate, SLA-de ja Jira piletitega. Pro lisab SBOM-i impordi CycloneDX- ja SPDX-vormingus, CycloneDX VEX-i ekspordi ja PSIRT Advisory Engine'i, mis võtab vastu turvateateid enam kui 20 voost, vastendab need SBOM-i andmetega, rühmitab need vastutajatega juhtumiteks ja avaldab brändiga PDF-turvateateid. Selle septembri 2026 väljalase lisas CSAF 2.0 ja VEX-turvateadete ekspordi ning CRA artikli 14 aruandlusliidese. Pro hind algab $100 kuus pluss $0.15 iga töödeldud leiu kohta. Sobib kõige paremini: PSIRT-idele, kes soovivad avatud lähtekoodiga alust ja turvateadete töövoogu. Pange tähele: see ei genereeri ise SBOM-e, seega on inventar vaid nii täielik, kui see, mida üles laadite. CRACI vs. DefectDojo ja DefectDojo alternatiivid
Medcrypt
Medcrypt aitab meditsiiniseadmete tootjatel oma küberturbe taotluse FDA ülevaatusest läbi viia meeskonnaga, kuhu kuuluvad endised FDA ülevaatajad. Selle toode Helm impordib CycloneDX- või SPDX-vormingus SBOM-e API, GitHub Actioni või Azure DevOpsi kaudu, jälgib neid pidevalt, järjestab leiud EPSS-i, CISA KEV-i ja ärakasutamise andmete abil ning ekspordib CycloneDX VEX- ja VDR-aruandeid. MSI, mis sisaldab Helmi, maksab $35,000 tooteliini kohta aastas ning selle MedISAO liikmesusega kaasneb koordineeritud haavatavuste avalikustamise programm. Sobib kõige paremini: meditsiiniseadmete tootjatele, kes valmistavad ette või hoiavad üleval FDA taotlusi. Pange tähele: see võtab SBOM-e vastu, mitte ei loo neid (genereerimistööriist on saadaval soovi korral), ja selle hinnaleht ütleb, et platvorm katab praegu FDA. CRACI vs. Medcrypt
Cybeats
Cybeats SBOM Studio nimetab end „the SBOM system of record." See talletab teie toodete ja tarnijate SBOM-e SPDX-i versioonides 2.2 kuni 3.0.1 ja CycloneDX-i versioonides 1.2 kuni 1.7, hindab nende kvaliteeti enne importi, võrdleb iga komponenti pidevalt haavatavusteabega, väljastab VEX-i ja jagab SBOM-e klientidega, sealhulgas Transparency Exchange API kaudu. Sobib kõige paremini: ICS-i, meditsiiniseadmete, telekommunikatsiooni ja autotööstuse tooteturbe meeskondadele, kes juhivad SBOM-i programmi paljude tarnijatega. Pange tähele: genereerimiseks suunab see oma Marketplace'i tarnijate juurde, seega pärineb SBOM ise teisest tööriistast. CRACI vs. Cybeats ja Cybeatsi alternatiivid
Avatud lähtekoodiga valik: Dependency-Track
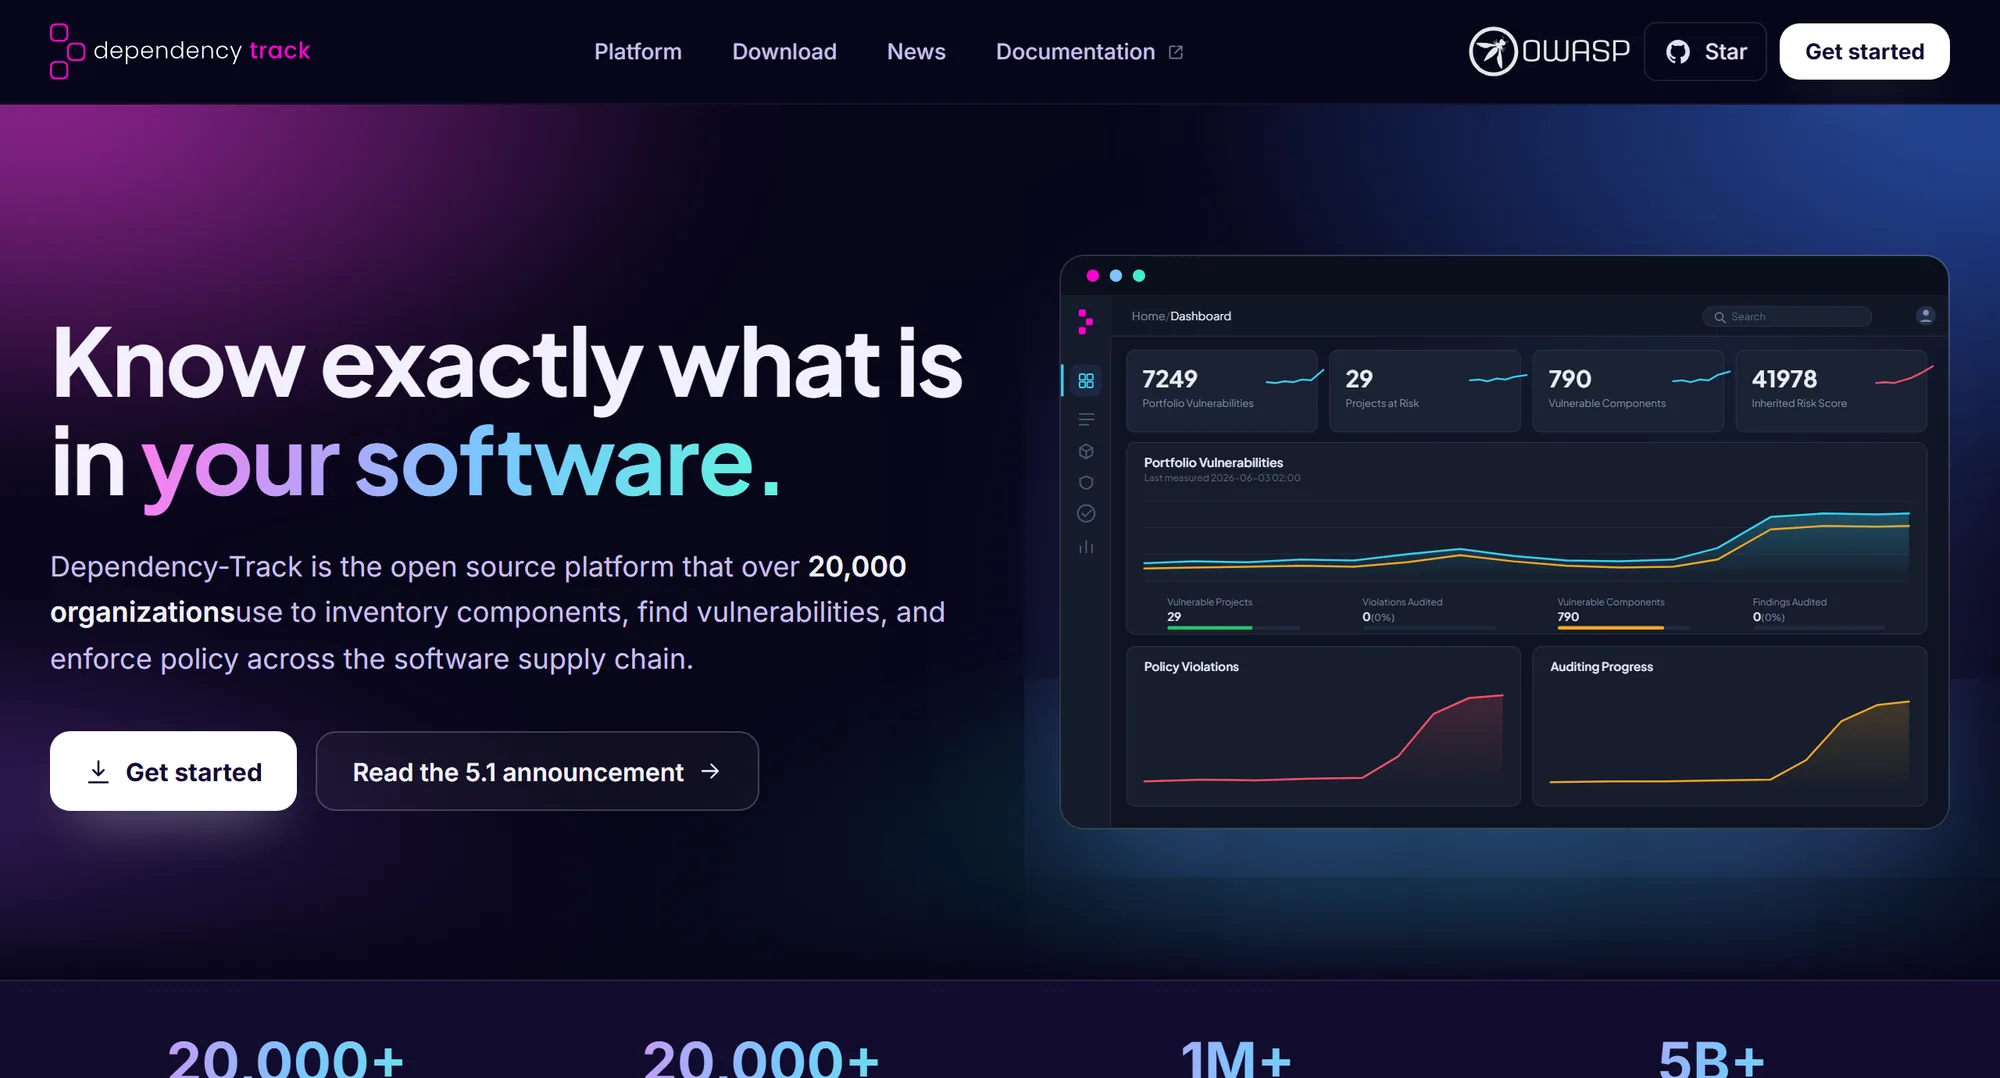
OWASP Dependency-Track on Apache 2.0 platvorm, mis jälgib komponente iga rakenduse igas versioonis, hangib haavatavusandmeid allikatest, sealhulgas NVD-st ja GitHub Advisoriesist, rakendab turva-, litsentsi- ja tööpoliitikaid ning tarbib ja toodab CycloneDX VEX-i. Konveierid laadivad SBOM-e üles selle API kaudu. See on tasuta ning majutate ja käitate seda ise. Sobib kõige paremini: meeskondadele, kes soovivad läbipaistvat isehallatavat analüüsiplatvormi. Pange tähele: see ei genereeri SBOM-e, seega sõltuvad selle tulemused generaatorist, mida varasemas etapis käitate. CRACI vs. Dependency-Track ja Dependency-Tracki alternatiivid
Teadete vastuvõtt, juhtumid ja turvateated
Ülaltoodud tabelid lõpevad triaaži ja VEX-iga. Ülejäänud PSIRT-i töö, teadete vastuvõtmine ja inimeste teavitamine, on kaetud ebaühtlaselt:
- Väliste uurijate teated. Need saabuvad tavaliselt haavatavuste avalikustamise programmi kaudu. Paljud ettevõtted käitavad seda platvormil nagu HackerOne Response või Bugcrowdi VDP, mis annavad uurijatele kanali teadete esitamiseks ja aitavad nende triaažil. Teised avaldavad poliitika ja turvakontakti ise. Meie koordineeritud haavatavuste avalikustamise juhend käsitleb poliitikat, security.txt-faili ja ajakavasid.
- Juhtumite haldus. Cybellumil on piletitega uurimiste töölaud. DefectDojo Pro rühmitab vastendatud turvateated vastutajate ja SLA jälgimisega juhtumiteks. Kumbki ei ütle, et majutab uurijate esitatud teateid.
- Turvateated. DefectDojo Pro avaldab brändiga PDF-turvateateid ja ekspordib CSAF 2.0. Cybellum jagab haavatavuste olekut VEX- ja CSAF-aruannete kaudu. Medcrypti MedISAO liikmesus sisaldab koordineeritud haavatavuste avalikustamise programmi.
Kuidas CRACI sobitub
Iga PSIRT-i juhtumi esimene küsimus on, millised tooted ja versioonid sisaldavad haavatavat komponenti. Binaaranalüüs vastab sellele tarnitu põhjal, SBOM-i platvormid teie antud SBOM-ide põhjal ja koondajad teiste skannerite teadete põhjal. CRACI vastab sellele kirje põhjal sellest, mida teie enda buildid tegelikult alla laadisid, säilitatuna iga varasema buildi kohta. Tarkvara puhul, mida ehitate GitHub Actionsis, katab see inventari, seire, triaaži ja VEX-i ühes tootes, nii et eraldi SBOM-i haldurit, nagu Dependency-Track või Cybeats, pole nende buildide jaoks vaja.
Teised tööriistad võidavad mujal. Cybellumi, ONEKEY, Finite State'i või NetRise'i binaaranalüüs näeb püsivara sisse, mida te ise ei ehitanud. Cybellum ja Medcrypt toovad regulatiivsed mallid ja taotluste koostamise asjatundlikkuse. DefectDojo koondab sadade skannerite leiud ja avaldab turvateateid. Finite State, NetRise ja Exein järjestavad leiud reachability-analüüsi põhjal, mida CRACI ei paku. Lugege, mida PSIRT teeb, ja CRACI PSIRT-meeskondadele või võrrelge CRA-le vastavuse tööriistu ja SBOM-i tööriistu.
PSIRT-tööriistad: korduma kippuvad küsimused
Mis on PSIRT-tööriist?
Tarkvara, mis aitab tooteturbe intsidentidele reageerimise meeskonnal (PSIRT) oma tööd teha: teada, millised komponendid on igas tooteversioonis, märgata, kui uus haavatavus neid mõjutab, teha triaaži, suunata parandus edasi, salvestada, millised tooted ei ole mõjutatud, ning teavitada kliente ja ametiasutusi. Vähesed tooted katavad kõik selle. Enamik PSIRT-e ühendab inventari- ja seiretööriista, kanali väliste teadete jaoks ja viisi turvateadete avaldamiseks.
Milline PSIRT-tööriist sobib kõige paremini püsivarale, mille saame binaarfailidena?
Binaaranalüüsi tööriist. Cybellum, ONEKEY, Finite State ja NetRise koostavad SBOM-i kompileeritud püsivarast endast, nii et nad näevad tarnija koodi sisse, mille buildi te kunagi ei käita. Ka Exein Analyzer skannib püsivara enne väljalaset. CRACI ei analüüsi binaarfaile; tarnija püsivara puhul saab see jälgida tarnija SBOM-i, kui tarnija selle annab.
Milline PSIRT-tööriist sobib tarkvarale, mida ehitame ise?
Kui teie buildid töötavad GitHub Actionsis, salvestab CRACI SBOM-i igast buildist selle käigus, säilitab iga varasema buildi koos selle SBOM-iga, hindab jälgitavaid SBOM-e uuesti turvateadete ilmumisel ning näitab, millised buildid sisaldasid haavatavat sõltuvust ja millised tarkvaraversioonid on millistesse toodetesse paigaldatud. GitLab CI ja Jenkins on selle arenduskavas. Yocto tõmmiste puhul koostab Timesys Vigiles SBOM-i BitBake'i metaandmetest, selle asemel et buildi salvestada.
Kas on olemas tasuta või avatud lähtekoodiga PSIRT-tööriist?
Kahel siinsel tööriistal on tasuta versioon. DefectDojo Community Edition on tasuta BSD 3-Clause litsentsi alusel ja dedubleerib sadade skannerite leiud üheks järjekorraks; selle PSIRT Advisory Engine, SBOM-i import ja CSAF-eksport kuuluvad DefectDojo Pro koosseisu. OWASP Dependency-Track on tasuta Apache 2.0 alusel ja jälgib teie üleslaaditud SBOM-e. Mõlemat majutate ja käitate ise.
Kas PSIRT-tööriistad võtavad vastu väliste uurijate teateid?
Uurijate teated saabuvad tavaliselt haavatavuste avalikustamise programmi kaudu, mida käitatakse sageli platvormil nagu HackerOne või Bugcrowd, või avaldatud turvakontakti kaudu. DefectDojo Pro võtab vastu turvateateid avalikest voogudest ja Cybellum pakub uurimiste töölauda, kuid kumbki ei ütle, et majutab uurijate esitatud teateid.
Millised tööriistad avaldavad CSAF-turvateateid?
DefectDojo Pro lisas septembris 2026 CSAF 2.0 ja VEX-turvateadete ekspordi ning avaldab brändiga PDF-turvateateid. Cybellum jagab haavatavuste olekut VEX- ja CSAF-aruannete kaudu. Ülejäänud sellel lehel olevad tarnijad ei kirjelda viidatud lehtedel CSAF-turvateadete avaldamist.
Kas CRA nõuab PSIRT-tööriista?
Ühtegi tööriista ei nõuta. ELi küberkerksuse määrus (Cyber Resilience Act, CRA) nõuab, et tootjad käsitleksid haavatavusi kogu tugiperioodi jooksul, peaksid koordineeritud haavatavuste avalikustamise poliitikat ja kontakti teadete jaoks ning teataksid alates 11.09.2026 aktiivselt ärakasutatavatest haavatavustest 24 tunni, 72 tunni ja 14 päeva jooksul. CRACI valmistab nende teavituste sisu ette ja tootja esindaja esitab selle ühtse aruandlusplatvormi (Single Reporting Platform) kaudu; DefectDojo Pro-l on CRA artikli 14 aruandlusliides. Kohustus jääb tootjale.
Vaadake oma toodete riski buildi põhjal
Broneerige demo ja me käitame ühe teie GitHub Actionsi buildi CRACI-s ning näitame, millistesse buildidesse teadaolev CVE jõudis.
Broneerige demo