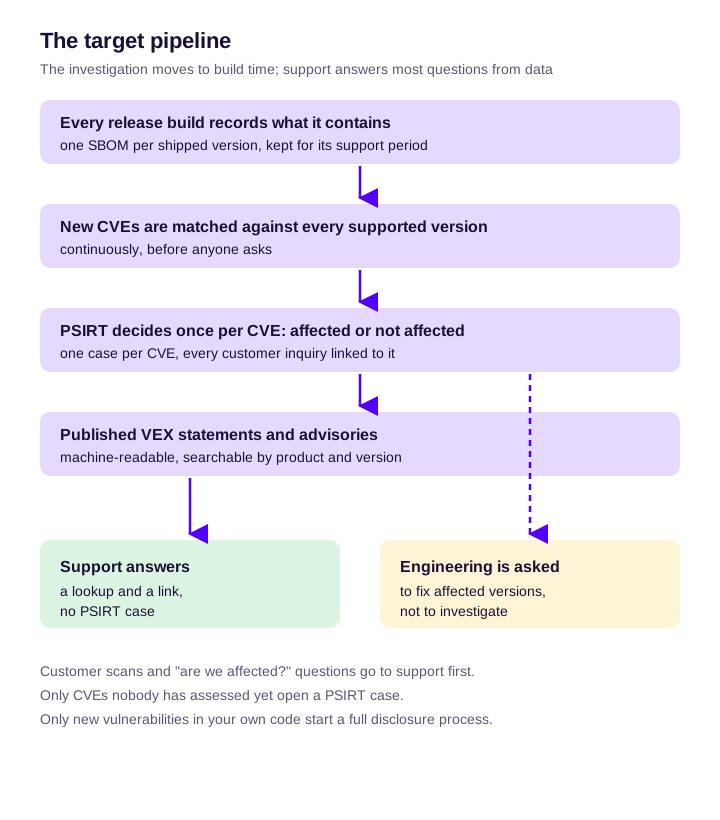
Kasvavast päringute mahust ei pääse töölevõtmisega välja ja igavesti kiiremini triaaži teha ei saa. PSIRT skaleerub, kui vastab enamikule küsimustest „kas meid mõjutab?“ andmete põhjal, mis salvestati iga versiooni buildi ajal, ja avaldab vastuse enne, kui kliendid küsivad. Kallis samm on täna küsida arenduselt, mis tootes on. Viige see samm buildi aega ja enamik päringuid muutub otsinguteks, mille klienditugi saab lõpetada.
See postitus eeldab, et teil on PSIRT juba olemas; kui alles loote seda, alustage lehest mis on PSIRT ja kuidas seda luua. Allpool: miks maht muutus, kuhu tavalises protsessis aeg kulub ja mida muuta, järjekorras.
Miks maht muutus
Kasv on struktuurne, mitte halb kvartal. Neli asja suruvad korraga samale järjekorrale.
Rohkem CVE-sid. CVE programm avaldas 2024. aastal 39 718 CVE kirjet ja 2025. aastal 47 801. 2026. aastal ületas arv 2025. aasta terve aasta kogusumma tükk aega enne aasta lõppu; meie CVE avaldamise reaalajas trendid jälgivad seda päev-päevalt. FIRST-i 2026. aasta haavatavuste prognoosi uuendus (15.06.2026) tõstis aasta hinnangu umbes 66 000 CVE-ni ja nimetas põhjuse otse: tehisintellekt leiab oluliselt rohkem vigu kui inimanalüütikud ja „the constraint is no longer discovery; it is the human capacity to verify, coordinate, and patch“. PSIRT ongi see inimvõimekus.
Kliendid skannivad teie toodet. Kliendid käivitavad skannereid teie tõmmiste, püsivara ja seadmete vastu ning edastavad iga leiu piletina. Enamik neist leidudest on skannerimüra komponentide kohta, mida te ei tarni, või versioonide kohta, mida see ei mõjuta, ja müra muutub teie sisendiks. Lehekülg haavatavuste müra vähendamine käsitleb skanneri poolt.
Regulatsioon lisab tähtaegu. Alates 11.09.2026 kehtivad ELi küberkerksuse määruse (Cyber Resilience Act, CRA) teavitamiskohustused. ELis müüdava toote aktiivselt ärakasutatava haavatavuse kohta tuleb saata eelhoiatus 24 tunni jooksul pärast seda, kui tootja sellest teada saab.
NVD-lt vähem abi. 15.04.2026 viis NIST riikliku haavatavuste andmebaasi (National Vulnerability Database) riskipõhisele rikastamisele: esimesena tulevad CISA KEV-kataloogis olevad CVE-d, föderaalvalitsuse kasutatav tarkvara ja EO 14028 kriitiline tarkvara ning ülejäänud märgitakse sildiga „Lowest Priority - not scheduled for immediate enrichment“. Vähem CVE-sid saabub koos CPE-andmetega, nii et tootenime järgi sobitamine halveneb just siis, kui maht kasvab.
| Põhjus | Mida see PSIRT-i järjekorraga teeb |
|---|---|
| CVE-de maht, tehisintellekti abil avastamine | Iga kuu rohkem kolmanda osapoole CVE-sid tootepõhiseks hindamiseks |
| Klientide skannimine | Rohkem päringuid CVE kohta, paljud komponentide kohta, mida te ei tarni |
| CRA teavitamine | 24-tunnine tähtaeg aktiivselt ärakasutatavatele haavatavustele |
| Vähem NVD rikastamist | Rohkem käsitööd CVE sobitamiseks toodetega, mida see mõjutab |
Kuhu aeg kulub: päringute protsess, nagu see tavaliselt käib
Kuuleme tootejulgeoleku meeskondadelt ikka ja jälle sama protsessi. Riistvaratootja kaheliikmeline PSIRT kirjeldas seda meile nii: klient küsib klienditoelt, tugi suunab küsimuse CRM-i kaudu PSIRT-ile, juhtum jõuab PSIRT-i jälgimissüsteemi, PSIRT uurib tooteid, mille kohta kliendid kõige rohkem küsivad, seejärel annab küsimuse arendusele ja ootab.
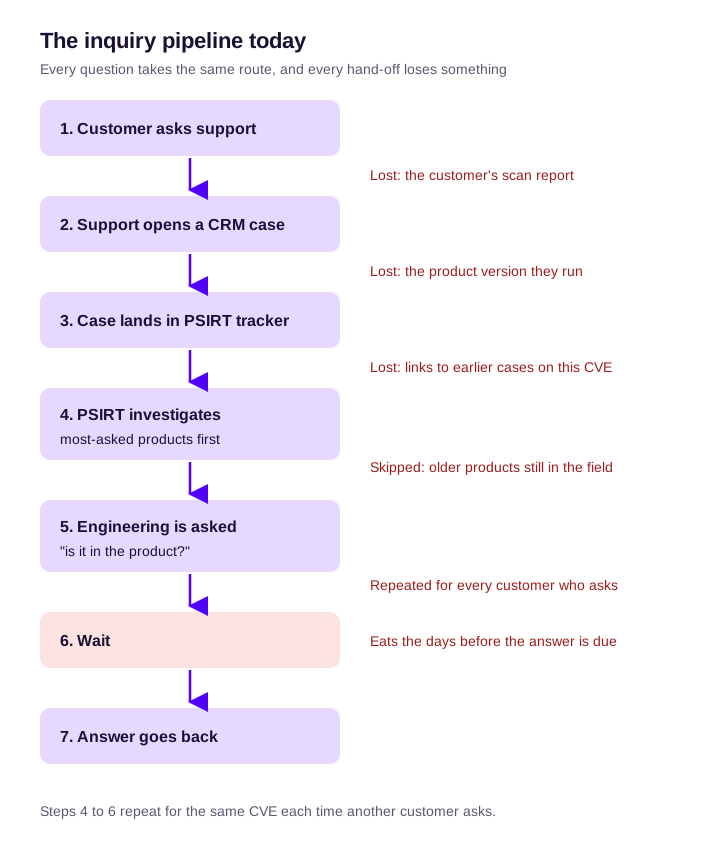
Võtame ühe näitliku päringu. Klient edastab skanneri raporti, mis loetleb püsivara versiooni X kohta 40 CVE-d. Klienditugi avab juhtumi ja lisab raporti, kuid mitte täpset buildi, mida klient kasutab. PSIRT kontrollib, milliseid neist 40-st on ta juba hinnanud, leiab tosin hindamata ja küsib vastutavalt arendusmeeskonnalt, kas komponendid on versioonis X. Arendus peab leidma versiooni X lähtekoodi, välja selgitama, millised sõltuvuste versioonid sinna läksid, ja vastama. Numbrid on välja mõeldud; muster mitte.
Analüüs ise võtab harva aega. Kaks varjatud kulu on:
- Sama CVE-d uuritakse uuesti iga kliendi jaoks, kes küsib. Kui vastus elab e-kirjade lõimes, alustab järgmine klient uurimist otsast peale.
- „Enim küsitud tooted esimesena“ jätab pika saba vastuseta. Vanemaid, endiselt kasutusel olevaid tooteid ei kontrollita kunagi, ja just seal on sageli risk: vanemad komponendid, vähem uuendusi, vähem inimesi, kes mäletavad, kuidas need ehitati.
Vastuvõtt: eraldage küsimused teadetest
Uurija haavatavusteade ja kliendi küsimus „kas meid mõjutab?“ on erinev töö ja vajavad erinevaid teid. FIRST PSIRT Services Framework eeldab juba segast sisendit: PSIRT peaks „expect to receive vulnerabilities through various channels and of variable quality“ (alamfunktsioon 2.1.1.1). Selle triaaži teenusvaldkond läheb kaugemale: „Where organizations receive a high volume of vulnerability reports, they may consider performing initial triage to validate reports before cases are created.“ Võtke seda kui luba mitte avada iga päringu kohta PSIRT-i juhtumit.
Jagage päringud klienditoes kolmeks teeks:
| Klient küsib | Tee | Kes vastab |
|---|---|---|
| Avaldatud CVE kohta kolmanda osapoole komponendis, mille olete juba hinnanud | Vastake avaldatud VEX-i avalduse või turvateate põhjal; PSIRT-i juhtumit ei avata | Klienditugi |
| Avaldatud CVE kohta, mida te pole veel hinnanud | Üks PSIRT-i juhtum CVE, mitte kliendi kohta; linkige iga päring sellega | PSIRT, seejärel vastab tugi kõigile lingitutele |
| Uue haavatavuse kohta teie enda koodis | Haavatavusteade: täielik koordineeritud haavatavuste avalikustamise protsess | PSIRT |
Esimese tee toimimiseks vajab klienditugi kahte asja: otsitavat loendit hinnatud CVE-dest toote ja versiooni kaupa ning vastusemalle. Artiklis kuidas vastata klientidele pärast tarneahela rünnakut on mallid, mida saate kohandada.
Salvestage vastuvõtul toode ja täpne versioon, mida klient kasutab. Ilma versioonita on iga vastus „oleneb“ ja juhtum tuleb tagasi.
Prioriseerige kokkupuute, mitte ainult populaarsuse järgi
„Enim küsitud tooted esimesena“ on mõistlik rusikareegel. See vajab teist telge. Säilitage populaarsus (installibaas, tulu, kui sageli tugi küsib) ja lisage kokkupuude: kas toodet veel toetatakse, kas see on tüüpilistes juurutustes internetist ligipääsetav ja kas CVE on CISA KEV-kataloogis või EPSS-is kõrgel? Juhend haavatavuste prioriseerimine käsitleb signaale põhjalikult.
| Madal kokkupuude | Kõrge kokkupuude | |
|---|---|---|
| Suur installibaas | Vastake inventari põhjal; avaldage VEX mittemõjutatud versioonide kohta | Uurige esimesena; turvateade ja parandus lühima tähtajaga |
| Väike installibaas | Vastake soovi korral inventari põhjal; ennetavat tööd pole | Ärge jätke vahele: vastake inventari põhjal, seejärel otsustage paranduse või leevendusteate üle |
Maatriksi mõte on vasakus veerus ja alumises reas. Pikk saba saab vastuse andmetest, mitte uurimisest, milleks kellelgi pole aega.
CRA alusel otsustab iga toote jaoks deklareeritud tugiperiood, milliste vanemate toodete kohta võlgnete endiselt vastuseid ja turvauuendusi (mida CRA nõuab).
Üleandmine arendusele on kitsaskoht
See jaotis on mõeldud arendusjuhile, kes saab PSIRT-i eskalatsioone.
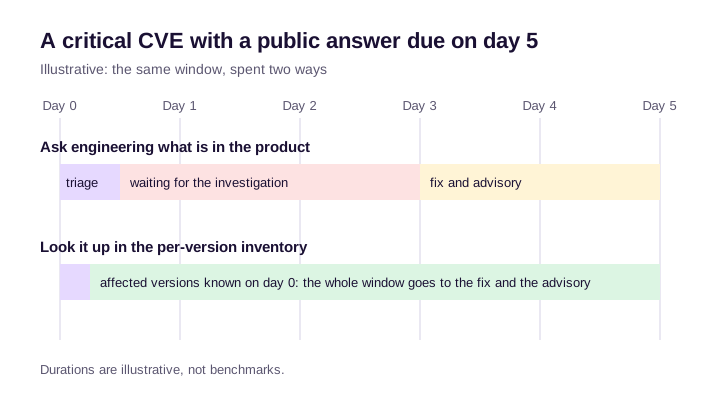
PSIRT-i tähtajad on avalikud: ootab klient, regulaator või avalikustamise kuupäev. Arenduse tähtajad tavaliselt ei ole, nii et PSIRT neelab vahe. Kriitiline probleem, mis antakse üle esmaspäeval ja millele teisipäevaks vastust pole, jätab avaliku vastuse tähtajani kaks päeva.
PSIRT saadab arendusele kaks erinevat küsimust ja ainult üks neist peaks arendust vajama:
- „Kas komponent on tootes?“ on andmeküsimus. Sellele tuleks vastata kirje põhjal, mitte nii, et inimene loeb buildifaile.
- „Kas saate selle kuupäevaks X parandada?“ on tööküsimus. See kuulub arendusele.
FIRST-i raamistik ütleb, kuidas esimene küsimus arenduse laualt ära võtta. Funktsioon 2.3.5 palub PSIRT-idel „establish automated channels to distribute identified third-party vulnerability notifications directly to the development teams of affected products“, et kolmanda osapoole turvateateid töödeldaks arendusprotsessis ja PSIRT käsitleks neist käsitsi vähem.
Leppige arendusega kokku kolm asja:
- Omanik iga toote jaoks. Suurtes ettevõtetes on parandustöö jaotatud tootemeeskondade vahel; raamistiku hajutatud mudel on olemas, sest see laseb PSIRT-i missioonil skaleeruda toodete eest vastutavate inseneride kaudu.
- Reageerimise eesmärgid tõsiduse kaupa, kirja pandud, paranduse, mitte uurimise jaoks.
- Mis juhtub, kui eesmärk jääb täitmata. Funktsioon 4.2.4 nõuab „a process for formal risk acceptance for any vulnerabilities not remediated within the internal SLAs time requirements“. Keegi, kellel on volitused, allkirjastab riski; see ei jää lihtsalt lahtiseks.
Parandamise tempo varieerub. Üks meeskond tarnib paiga üleöö, teine vajab kuuekuulist platvormi uuendust. Turvateade peab ütlema, kumb, et kliendid saaksid planeerida.
Muutke „kas meid mõjutab?“ otsinguks: SBOM iga tarnitud versiooni kohta
See on muudatus, mis eemaldab kõige rohkem tööd. FIRST-i funktsioon 2.3.1, toote komponentide inventar, nimetab seda „essential to quickly identify affected products for inherited vulnerabilities“. PSIRT-i küpsustasemed paigutavad sõltuvuste kaardistusega tooteregistri kesktasemele ja toote komponentide haavatavuste jälgimise kõrgtasemele.
Inventar eemaldab tööd ainult siis, kui see peab mahule vastu. Igal allolevast nõudest on põhjus:
- Üks SBOM iga tarnitud versiooni kohta, mitte repositooriumi kohta ega vaikeharust. Kliendid kasutavad versioone, mitte harusid.
- Võetud buildist, mis väljalaske tootis. Hilisem uuesti ehitamine või tänase repositooriumi skannimine kirjeldab teistsugust tarkvara (buildi ajal loodud SBOM-id).
- Transitiivsed ja peidetud sõltuvused kaasa arvatud. Haavatav pakett on harva selline, mille te ise lisasite (transitiivsed sõltuvused), ning installiskriptid, baastõmmised ja taastatud vahemälud toovad sisse komponente, mida ükski lukufail ei loetle.
- Täielikkuse signaal. Osalist kirjet täielikuna käsitledes saadakse enesekindlad „ei mõjuta“ vastused, mis on valed.
- Säilitatud nii kaua, kui versiooni toetatakse. Kolme aasta tagune versiooni kirje on see, mida vajate, kui keegi enam ei mäleta, kuidas see ehitati.
- Tarnijate SBOM-id sisseostetud komponentide kohta, et kolmanda osapoole tarkvara oleks samas inventaris kui teie enda oma.
- Pidevalt uuesti sobitatud uute CVE-de avaldamisel, selle asemel et skannida uuesti, kui keegi küsib.
Läbitöötatud näide. Laialt kasutatavas tihendusteegis avaldatakse uus CVE. Ilma inventarita küsib PSIRT igalt tootemeeskonnalt, vastused tilguvad päevade jooksul ja vanimaid tooteid ei kontrollita kunagi. Inventariga tagastab üks päring mõjutatud tooted ja versioonid ning esimese ja viimase buildi, mis haavatavat versiooni sisaldas. See on ohuaken, mille kohta kliendid järgmisena küsivad; artikkel kas meid mõjutab CVE? näitab, kuidas see üksikjuhtumi puhul kindlaks teha.
Sardsüsteemide ja Yocto portfellidel on kõige raskem. Skannerid, mis loevad valmis püsivara tõmmist, peavad oletama, mis sinna sisse kompileeriti, ja meeskondadel, kellega räägime, on skannerite kontseptsioonitõendused Yocto-põhistel toodetel ebaõnnestunud. Buildi salvestamine selle jooksmise ajal väldib oletamist (Yocto buildid CRACI-s).
Kui klient küsib seejärel SBOM-i ennast, kindlas vormingus, vaadake klientide SBOM-i päringutele vastamine.
Väljundi pool: turvateated ja VEX, mis vastavad enne, kui keegi küsib
Odavaim päring on see, mis kunagi ei saabu.
- Avaldage „ei mõjuta“ VEX-ina, et klientide skannerid lõpetaksid CVE märkimise, ning avaldage „mõjutatud“ ja „parandatud“ turvateadetena täpsete versioonidega.
- Tehke see masinloetavaks. FIRST-i alamfunktsioon 5.3.2.3 soovitab PSIRT-idel „consider publishing advisories in a machine-readable format such as the Common Security Advisory Framework (CSAF)“, et kliendid saaksid neid oma tööriistadega tarbida. CSAF-i juhend käsitleb, kuidas liikuda veebilehtedelt ja RSS-voogudelt CSAF-ile.
- Teavitage klienditoe enne avaldamist. Funktsioon 5.3.4: „Providing advanced, confidential notification and FAQ for coming advisories prepares those who may be asked about them upon publishing.“ Tugi saab siis samal päeval vastata.
- Saatke, ärge ainult postitage. Alamfunktsioon 5.4.1.3 märgib, et turvateadete vähesed lehevaatamised „may drive your strategy to go towards proactive notification“. Vood ja teavitused jõuavad klientideni, kes ei külasta kunagi turvateadete lehte.
CRA muudab osa sellest kohustuseks. Artikli 14 lõige 8 nõuab, et tootja pärast aktiivselt ärakasutatavast haavatavusest või raskest intsidendist teada saamist teavitaks mõjutatud kasutajaid „and where appropriate all users“ ja teeks seda „where appropriate in a structured, machine-readable format that is easily automatically processable“. Määrus ei nimeta vormingut.
Mida automatiseerida, järjekorras
Iga samm eemaldab teatud liiki töö; mõõdik näitab, kas see õnnestus.
| Samm | Töö, mille see eemaldab | Mõõdik, mis näitab, et see toimis |
|---|---|---|
| 1. Versioonipõhine inventar buildist | Küsimus arendusele „mis seal sees on?“ | Arenduse uurimistaotluste arv kuus langeb |
| 2. Uute CVE-de pidev sobitamine iga toetatud versiooniga | Uuesti skannimine soovi korral | Aeg CVE avaldamisest otsuseni „mõjutab“ või „ei mõjuta“ |
| 3. Üks juhtum CVE kohta, päringud lingitud | Topeltuurimised | Päringute arv juhtumi kohta kasvab, juhtumeid CVE kohta jääb üks |
| 4. Mõjutatud leidude automaatne suunamine vastutavale meeskonnale (FIRST 2.3.5) | Käsitsi üleandmised | Aeg otsusest selleni, kui omanik selle kinnitab |
| 5. Avaldatud VEX-i avalduste ja turvateadete otsitav kogu | PSIRT-i kaasamine korduvatesse küsimustesse | Klienditoe lõpetatud päringute osakaal |
| 6. Masinloetav avaldamine (CSAF) | Kliendid küsivad seda, mida nende tööriistad oleksid saanud alla laadida | Päringute arv avaldatud turvateate kohta langeb |
| 7. Tehisintellekti abi turvateadete ja vastuste koostamisel | Kirjutamisele kuluv aeg | Aeg otsusest avaldatud turvateateni |
Tehisintellekt tuleb viimasena põhjusega. See koostab salvestatud andmete peal hästi mustandeid ega tohiks kunagi olla „mõjutab“ otsuse allikas.
Mõnda asja ei tohiks automatiseerida: „ei mõjuta“ hinnang ja tõsiduse otsus jäävad inimesele, tõendid lisatud. Automatiseerimine otsustab, kui kiiresti see inimene tõendid saab.
Mõõdikud, mis näitavad, et PSIRT skaleerub
- Päringute osakaal, millele vastati ilma PSIRT-i juhtumita.
- Aeg CVE avaldamisest otsuseni „mõjutab“ või „ei mõjuta“, toote kaupa.
- Arenduse uurimistaotluste arv kuus. See peaks langema.
- Õigeaegse parandamise määr tõsiduse kaupa; raamistiku alamfunktsioon 4.4.2.4 määratleb selle kui seda, kui hästi tootemeeskonnad peavad kinni kokkulepitud ajast teatest parandamiseni.
- VEX-i ja turvateadete katvus versioonidele, mida te endiselt toetate.
Me ei tsiteeri nende kohta tööstuse võrdlusnäitajaid. Ükski esmane allikas, mida usaldame, ei avalda neid.
Kuhu CRACI sobib
CRACI katab sammud 1 ja 2 ning osaliselt sammud 4 ja 5 GitHub Actionsis ehitatava tarkvara puhul. Teie buildid jooksevad CRACI runneritel ja CRACI salvestab, mida iga töö jooksu ajal tegelikult kaasa tõi: otsesed ja transitiivsed sõltuvused, skriptidega installitud paketid ja CI vahemäludest taastatud paketid. Iga töö SBOM kannab täielikkuse olekut, nii et osalist kirjet ei peeta kunagi ekslikult täielikuks.
CRACI säilitab buildide ajaloo, nii et uue CVE avaldamisel näete, millised buildid sisaldasid haavatavat sõltuvust ja alates millest, nii kaugele tagasi, kui teie säilitusaeg ulatub. Jälgitavaid SBOM-e hinnatakse pidevalt uuesti, leiud koondatakse üle buildide ja repositooriumide ning lisada saab tarnijate SBOM-e, nii et sisseostetud komponente jälgitakse koos teie enda buildidega. CRACI teavitab asjaomaseid inimesi uuest haavatavusest ja selle tõsidusest. Inventarivaade näitab, millised tarkvaraversioonid on millistesse toodetesse juurutatud, ning turvameeskonnad teevad iga leiu triaaži CRACI-s ja suunavad selle meeskonnale, kellele parandus kuulub. CRACI toetab VEX-i. Vaadake CRACI PSIRT-idele ja haavatavuste jälgimine.
Vaadake, millised teie tarnitud versioonid sisaldavad CVE-d.
Millal CRACI ei ole vastus
- Teie kitsaskoht on vastuvõtt ja juhtumite haldus, CRM-ist jälgimissüsteemini jääv osa. CRACI ei ole juhtumite haldamise ega turvateadete avaldamise tööriist; selle poole jaoks vajate juhtumitööriista (PSIRT-i tööriistade võrdlus).
- Teie tooteid ei ehitata GitHub Actionsis Linuxi runneritel. Täna toetatud CI on GitHub Actions; GitLab CI ja Jenkins on arenduskavas, ilma kuupäevata.
- Vajate binaar- või püsivara analüüsi toodetele, mida te ise ei ehitanud. Seda teevad väljundi analüüsi tööriistad (sardsüsteemide turvatööriistade võrdlus).
- Vajate reachability-analüüsi, et põhjendada „ei mõjuta“. CRACI seda ei paku.
Korduma kippuvad küsimused
Kuidas skaleerida PSIRT-i ilma töölevõtmiseta?
Lõpetage sama küsimuse korduv uurimine. Salvestage, mida iga tarnitud versioon sisaldab, selle buildi ajal, sobitage uusi CVE-sid sellega pidevalt, otsustage üks kord CVE kohta ja avaldage otsus VEX-i või turvateatena, millele klienditugi saab viidata. PSIRT tegeleb siis tõeliselt lahtiste juhtumitega ja arenduselt palutakse parandada, mitte uurida.
Kuidas peaks PSIRT käsitlema klientide päringuid „kas meid mõjutab?“?
Käsitlege neid haavatavusteadetest eraldi sisendvooluna. Klienditugi vastab juba hinnatud CVE-de kohta käivatele küsimustele avaldatud materjalide põhjal. CVE, mida te pole veel hinnanud, saab ühe PSIRT-i juhtumi, millega iga kliendipäring lingitakse. Ainult uus haavatavus teie enda koodis läbib täieliku avalikustamisprotsessi.
Mida ütleb FIRST PSIRT Services Framework mahu ja automatiseerimise kohta?
See eeldab teateid „through various channels and of variable quality“, lubab suure mahu korral teha triaaži enne juhtumite loomist, nimetab toote komponentide inventari „essential to quickly identify affected products“ ja nõuab automaatseid kanaleid, mis saadavad kolmanda osapoole haavatavusteated otse mõjutatud toodete arendusmeeskondadele (funktsioon 2.3.5).
Mida peaks PSIRT esimesena automatiseerima?
Buildist võetud versioonipõhise inventari, seejärel uute CVE-de pideva sobitamise iga toetatud versiooniga. Need kaks eemaldavad kõige rohkem korduvat tööd: küsimuse arendusele „mis seal sees on?“ ja uuesti skannimise soovi korral. Juhtumite dubleerimise vältimine, suunamine, otsitav VEX-i ja turvateadete kogu ning CSAF-i avaldamine tulevad hiljem.
Kuidas panna arendus PSIRT-i küsimustele õigeaegselt vastama?
Esitage arendusele vähem küsimusi. Vastake küsimusele „kas komponent on tootes?“ buildi kirje põhjal ja saatke arendusele ainult „kas saate selle selleks kuupäevaks parandada?“. Leppige kokku omanik iga toote jaoks, paranduse reageerimise eesmärgid tõsiduse kaupa ja ametlik riski aktsepteerimine, kui eesmärk jääb täitmata.
Miks on SBOM iga väljalaske kohta PSIRT-i jaoks oluline?
Kliendid kasutavad konkreetseid versioone, sageli vanu. Vaikeharu SBOM ei ütle midagi kaks aastat tagasi tehtud versiooni X kohta. Üks SBOM iga tarnitud versiooni kohta, salvestatud selle tootnud buildist ja säilitatud tugiperioodi vältel, on see, mis laseb PSIRT-il vastata iga endiselt kasutusel oleva versiooni kohta, sealhulgas ohuakna kohta.
Kas kliendid tahavad VEX-i või turvateateid?
Mõlemat, erinevate olekute jaoks. VEX ütleb klientide skanneritele, millised CVE-d toodet ei mõjuta, nii et leiud lõpevad. Turvateated ütlevad inimestele, mis on mõjutatud, mis on parandatud ja mida teha. Mõlema avaldamine, võimaluse korral masinloetavalt, vastab enamikule küsimustest enne, kui neid küsitakse.
