Alternatiivid
Dependency-Tracki alternatiivid
Dependency-Track on tasuta, avatud lähtekoodiga ja teeb oma tööd hästi. Meeskonnad otsivad mujalt, kui soovivad, et keegi teine seda haldaks, vajavad tarnijate SBOM-ide töövooge või mõistavad, et tegelik probleem on sisendiks antavad SBOM-id.
Uuendatud
Me ehitame CRACI-t, nii et võtke seda arvesse; kirjeldame iga valikut selle enda dokumentatsiooni põhjal ja ütleme, kui mõni teine tööriist sobib paremini.
Miks meeskonnad alternatiive otsivad
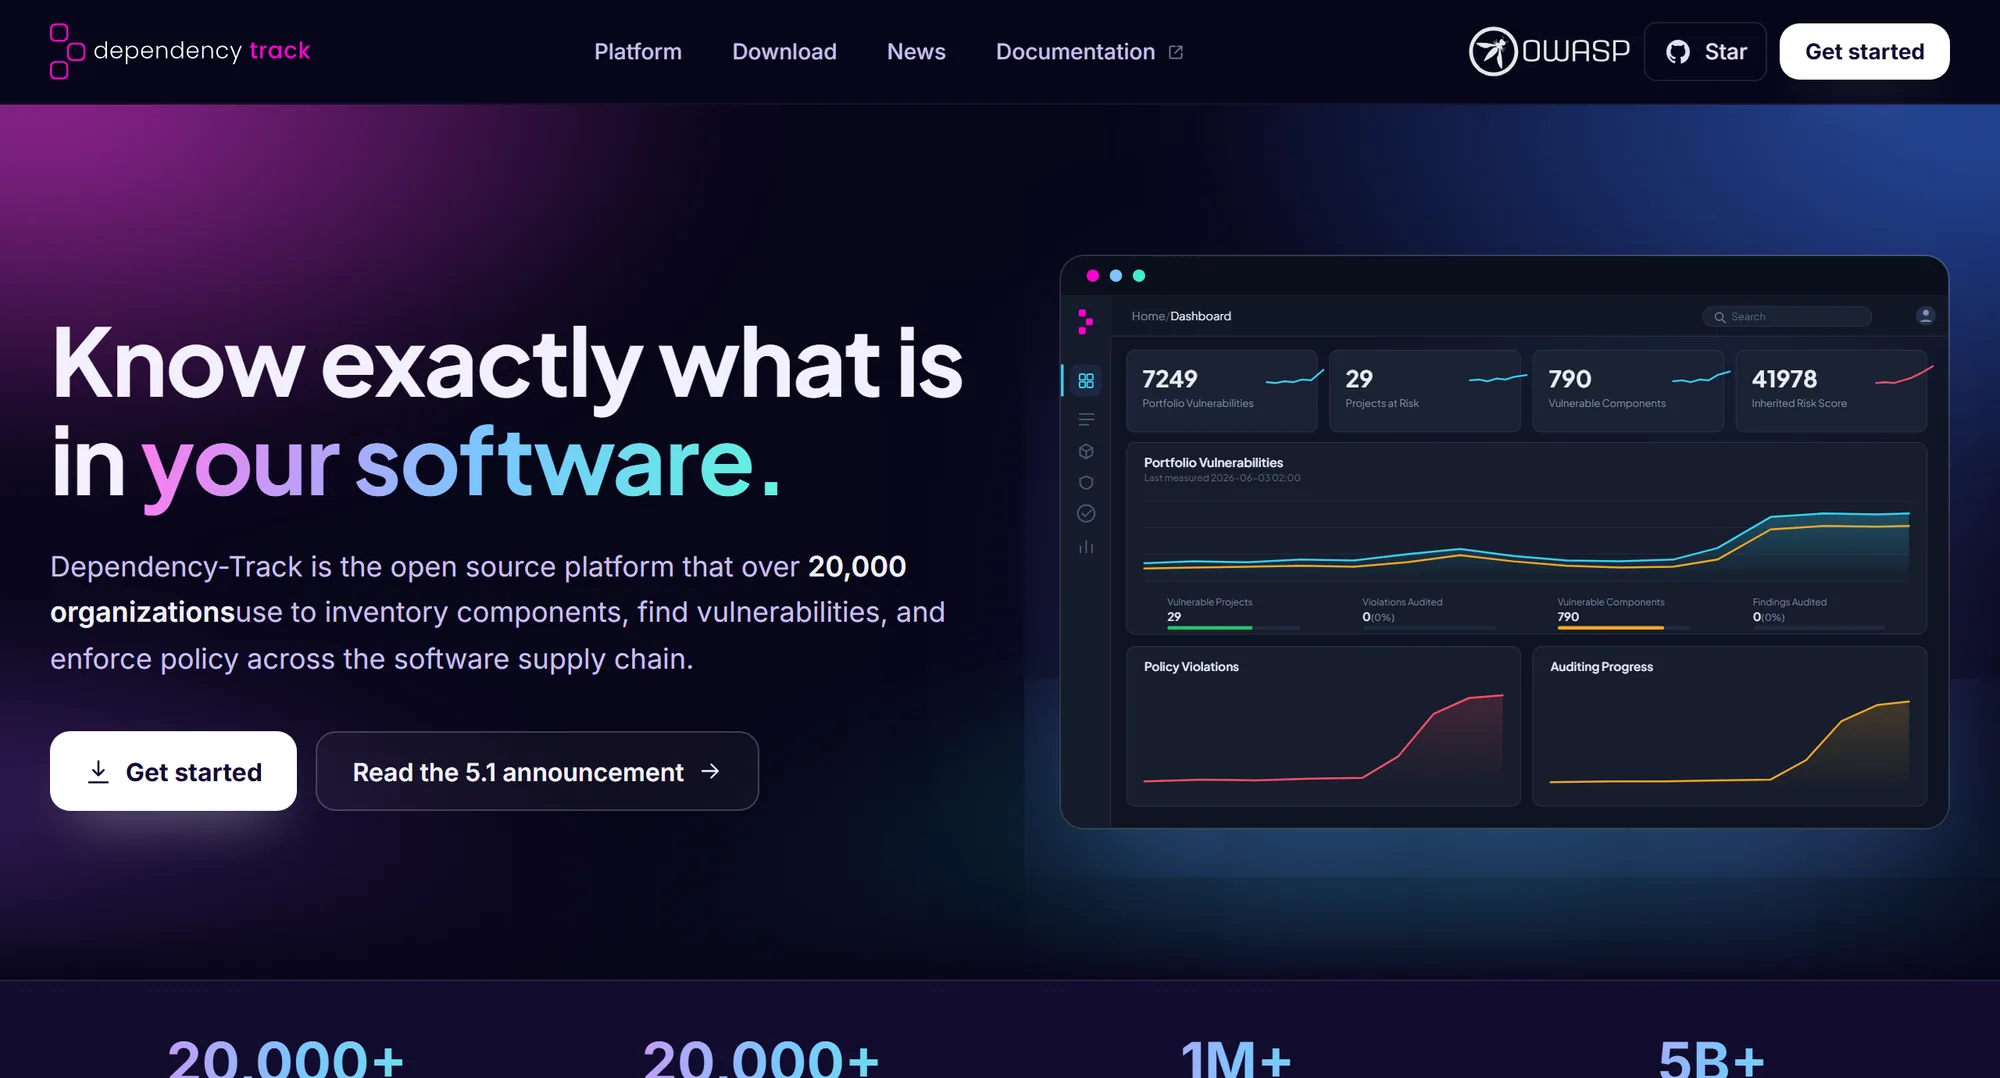
OWASP Dependency-Track on avatud lähtekoodiga tarkvara Apache 2.0 litsentsi all. See jälgib komponentide kasutust portfelli iga rakenduse igas versioonis, hangib haavatavusteavet allikatest, sealhulgas National Vulnerability Database'ist ja GitHub Advisoriesist, rakendab turva-, litsentsi- ja tegevuspoliitikaid ning loeb ja loob CycloneDX VEX-i. Konveierid laadivad SBOM-id sellesse üles API kaudu. Paljude meeskondade jaoks on see õige vastus ja selle litsents ei maksa midagi.
Põhjused, miks meeskonnad kaugemale vaatavad, on tavaliselt seotud ulatuse ja sobivusega:
- Te ei soovi seda ise hallata. Dependency-Track on isehallatav, nii et server, uuendused ja varukoopiad jäävad teie hooleks.
- Vajate tarnijate töövooge. SBOM-ide kogumine tarnijatelt, tarnijate binaarfailide analüüsimine või SBOM-ide jagamine klientidega on ülesanded, mille ümber on üles ehitatud mõned kommertsplatvormid.
- Vajate litsentsinõuetele vastavust koos juriidilise väljundiga, näiteks autorsusteadetega.
- Te ei usalda sisendit. Dependency-Track analüüsib saadud SBOM-e; see ei genereeri neid. Kui generaator jätab sõltuvuse kahe silma vahele, teeb seda ka iga järgnev leid.
Millele tähelepanu pöörata
- Kust SBOM tuleb: platvormi genereeritud, imporditud või buildist salvestatud.
- Kas miski ütleb teile, kui täielik SBOM on.
- VEX-i, triaaži ja poliitikate töövood, kui teie turvameeskond neis praegu töötab.
- Litsentsianalüüs ja autorsusteated.
- Kes seda haldab ning kas saate seda ise majutada või käitada õhuvahega keskkonnas.
- Tarnijate SBOM-ide vastuvõtt ja jagamine klientide või asutustega.
Valikud
CRACI (meie toode)

CRACI ei ole portfelli analüüsi platvorm. See on GitHub Actionsiga ühilduv runner: muudate
runs-on väärtuseks craci ja pakette tundev puhverserver salvestab, mida iga töö
paketiallikatest alla laadib, sealhulgas CI vahemäludest taastatud paketid. SBOM CycloneDX- või SPDX-vormingus
tuleb sellest kirjest, täielikkuse olekuga iga töö ja iga vahemälu kohta. CRACI jälgib
neid SBOM-e uute haavatavuste suhtes ning API tagastab SBOM-id, võrgujäljed ja päritoluteabe.
CRACI inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, üle maailma.
Sobib kõige paremini: GitHub Actionsi meeskondadele, kelle probleem on sisend. CRACI loob SBOM-i buildis ja jälgib seda, nii et pole vaja käitada generaatorit ega hooldada üleslaadimise etappi.
Kaaluge, kui: soovite buildi tõendeid ja väljuva liikluse kontrolli allikas. CRACI võimaldab turvameeskondadel teha leidude triaaži, suunata need õigele meeskonnale ja salvestada VEX-i. CRACI poliitikaväravad võivad buildi blokeerida ja see jõustab litsentsipoliitikat. CRACI töötab praegu ainult GitHub Actionsiga, GitLab CI ja Jenkins on arenduskavas.
CRACI Dependency-Tracki kasutajatele
Anchore Enterprise
Anchore Enterprise tugineb Anchore'i avatud lähtekoodiga tööriistadele Syft ja Grype. See genereerib SBOM-e konteineritõmmistest, lähtekoodist ja failisüsteemidest, impordib mujal loodud SBOM-e, skannib salvestatud SBOM-e uuesti ilma algse artefaktita ning jõustab poliitikapakette FedRAMP-i, NIST-i, CIS-i, PCI DSS-i ja CMMC jaoks. See paigaldatakse Kubernetesesse, Docker Compose'iga või õhuvahega keskkonda ning sellel on integratsioonid GitHubi, GitLabi, Jenkinsi, AWS CodeBuildi ja Azure Pipelinesiga. Hind selgub hinnapakkumisest.
Sobib kõige paremini: mitut CI-süsteemi kasutavatele konteinerite parkidele ning valitsus- või õhuvahega keskkondadele.
Kaaluge, kui: soovite kommertsplatvormi, mida siiski ise haldate. Kui vajate ainult genereerimist ja vastendamist, on Syft ja Grype tasuta.
FOSSA

FOSSA alustas avatud lähtekoodi litsentsinõuetele vastavusest: litsentside täistekstiline tuvastamine, automaatsed poliitikad ja autorsusteated. See loob ja loeb SBOM-e SPDX- ja CycloneDX-vormingus, soovi korral VDR- või VEX-avaldustega, jõustab imporditud SBOM-idele NTIA ja FDA miinimumelemendid ning jagab Enterprise-plaanis SBOM-e SBOM Portali kaudu. Free-plaan töötab mitme rentnikuga SaaS-ina; Business maksab $20 projekti kohta kuus, arveldusega kord aastas (seisuga september 2026).
Sobib kõige paremini: meeskondadele, kelle peamine mure on litsentsirisk ja tarnijate SBOM-id.
Kaaluge, kui: soovite hallatud platvormi ja tasuta võimalust alustada.
Cybeats SBOM Studio
SBOM Studio nimetab end "the SBOM system of record." See talletab teie toodete ja tarnijate SBOM-e, toetab vorminguid SPDX 2.2 kuni 3.0.1 ja CycloneDX 1.2 kuni 1.7, valideerib faile SBOM Quality Score'iga, võrdleb iga komponenti pidevalt haavatavusteabega, käsitleb VEX-i ja litsentsianalüüsi ning jagab SBOM-e klientidega, sealhulgas Transparency Exchange API kaudu. Genereerimiseks suunab Cybeats oma tööriistatarnijate Marketplace'i.
Sobib kõige paremini: keskse tooteturvalisuse meeskondadele ICS- ja OT-valdkonnas, meditsiiniseadmete, telekommunikatsiooni ja autotööstuse alal.
Kaaluge, kui: juhite SBOM-i programmi paljude toodete ja tarnijate ulatuses.
Manifest
Manifest loob, impordib, rikastab ja jagab SBOM-e teie toodete, tarnijate tarkvara ja tehisintellekti mudelite kohta. Tarnijad laadivad SBOM-id üles portaali kaudu ja kui tarnija SBOM-i ei anna, saab Manifest selle genereerida kompileeritud binaarfailist. See muudab leiud piletiteks ja tarnijatega suhtlemiseks, toetab VEX-i ning selle CLI töötab igas CI-s, GitHub Actioniga, mis kasutab vaikimisi Syfti.
Sobib kõige paremini: organisatsioonidele, kelle peamine risk tuleneb ostetud tarkvarast.
Kaaluge, kui: kolmandate osapoolte risk ja tehisintellekti mudelite inventar on sama olulised kui teie enda buildid.
ONEKEY
ONEKEY on ühendatud seadmete tooteturvalisuse ja vastavuse platvorm. Laadite üles püsivara tõmmise ja see analüüsib binaarfaili ilma lähtekoodita, et leida komponendid, teadaolevad haavatavused ja tõenäolised nullpäeva haavatavused, näiteks koodi kirjutatud mandaadid. See genereerib binaarfailist SBOM-i, impordib SBOM-e lähtekoodiskanneritest või tarnijatelt, ekspordib CycloneDX- ja SPDX-vormingus ning analüüsib üleslaaditud püsivara iga päev uuesti. Selle Compliance Wizard hõlmab Cyber Resilience Acti, IEC 62443-4-2, ETSI EN 303 645 ja raadioseadmete direktiivi.
Sobib kõige paremini: seadmetootjatele, kes peavad analüüsima püsivara, sealhulgas tarnijate binaarfaile, mida nad ise kunagi ei ehitanud.
Kaaluge, kui: teie tooted on pigem ühendatud seadmed kui veebiteenused.
SBOM Observer
Rootsi ettevõtte Bitfront AB toode SBOM Observer võtab SBOM-e vastu, normaliseerib ja versioonib neid, käitab poliitikakontrolle, jälgib haavatavusi komponentide lõikes ja loob vastavustõendeid. See töötab SPDX-i, CycloneDX-i ja VEX-iga, töötab SaaS-ina või kohapeal, soovi korral õhuvahega, ning sellega on kaasas tasuta tööriistad, näiteks avatud lähtekoodiga CLI ja SBOM.link vaatur. Seisuga 29.09.2026 maksab Business umbes $80 (€69) kasutaja kohta kuus kuni 10 projektiga ning Enterprise'i hind, mis on mõeldud 25 või enamale kasutajale, selgub päringu peale.
Sobib kõige paremini: meeskondadele, kes soovivad Dependency-Tracki ülesannet hallatud teenusena avaldatud hindadega.
Kaaluge, kui: kasutajapõhine hinnastus ja plaanide projektipiirangud sobivad teie portfelliga.
sbomify
sbomify genereerib SBOM-e CI-s oma avatud lähtekoodiga GitHub Actioni kaudu, haldab neid väljalasete lõikes ning jagab neid ja vastavusdokumente brändidud Trust Centeri kaudu, sealhulgas Transparency Exchange API kaudu. See toetab CycloneDX-i ja SPDX-i ning integreerub analüüsiks Google OSV ja Dependency-Trackiga. See on avatud lähtekoodiga ja seda saab ise majutada. Seisuga september 2026 on Community-plaan tasuta 1 toote ja 5 komponendi jaoks ainult avalike dokumentidega ning Business maksab $159 kuus, arveldusega kord aastas.
Sobib kõige paremini: meeskondadele, kes peavad SBOM-e klientidega jagama, mitte ainult analüüsima.
Kaaluge, kui: soovite analüüsiks Dependency-Tracki alles jätta; sbomify integreerub sellega.
Kõrvuti
| Võimekus | CRACI | Dependency-Track | Anchore Enterprise | FOSSA | Cybeats | Manifest |
|---|---|---|---|---|---|---|
| Loob SBOM-i | Salvestatakse buildi ajal | Analüüsib üleslaaditud faile | Skannib tõmmiseid ja faile | FOSSA CLI | Marketplace'i tarnijate kaudu | Vaikimisi Syft |
| Täielikkuse olek töö kohta | Quality Score kontrollib vormingut | |||||
| Impordib kolmandate osapoolte SBOM-e | Tarnijate SBOM-e saab lisada | |||||
| Pidev haavatavuste seire | ||||||
| Poliitikamootor | Poliitikaväravad ja litsentsipoliitika | Pole märgitud | ||||
| VEX | ||||||
| Litsentsinõuetele vastavus | Litsentsipoliitika võib buildi blokeerida | Pole märgitud | Pole märgitud | |||
| Käitab teie builde väljuva liikluse poliitikaga | Tööd töötavad CRACI runneritel | |||||
| Kes seda haldab | CRACI (hallatud) | Teie (isehallatav) | Teie, ka õhuvahega keskkonnas | FOSSA (SaaS) | Pole märgitud | Pole märgitud |
| Hind (september 2026) | $0.002 vCPU-minutis ($0.004 2 vCPU eest), sekundipõhise arvestusega; kuutasu ja SBOM-ipõhist tasu ei ole | Tasuta, Apache 2.0 | Hinnapakkumine | Free-plaan; Business $20 projekti kohta kuus | Pole märgitud | Pole märgitud |
- Sisaldub
- Osaliselt
- Ei sisaldu
„Pole märgitud“ tähendab, et me ei leidnud seda tarnija avalikelt lehtedelt. Tabel hõlmab Dependency-Tracki ja esimest viit valikut; ONEKEY, SBOM Observer ja sbomify on kirjeldatud eespool. Iga platvorm peale CRACI analüüsib SBOM-e, mille on loonud midagi muud, või genereerib need skanneriga või binaarfailist, nii et selle sisendi kvaliteet on oluline, ükskõik mille valite.
Dependency-Track vs Dependency-Check
Nimed on sarnased ja mõlemad on OWASP-i projektid, kuid nad teevad erinevat tööd. Dependency-Tracki enda dokumentatsioon võrdleb neid:
- Mis see on. Dependency-Track on platvorm. Dependency-Check on teek käsureaga liidese, buildi pistikprogrammidega selliste tööriistade jaoks nagu Maven ja Ant ning Jenkinsi pistikprogrammiga.
- Kuidas see töötab. Dependency-Track lähtub SBOM-ist, mis on genereeritud buildi ajal või saadud tarnijalt. Dependency-Check skannib failisüsteemis olevaid faile ja eraldab tõendeid erineva kindlusastmega.
- Vastendamine. Dependency-Track vastendab täpselt NVD ja muude allikate kaudu. Dependency-Check kasutab NVD kaudu hägusat vastendamist.
- Tulemused. Dependency-Track esitab mõõdikud veebiliidese ja REST API kaudu ning pakub auditi töövoogu projekti kaupa ja kogu portfelli ulatuses. Dependency-Check kirjutab iga projekti kohta staatilise HTML-, XML-, JSON- või CSV-aruande.
Lühidalt: Dependency-Check on skanner ja Dependency-Track on koht, kus SBOM-e aja jooksul analüüsitakse. Kumbki ei salvesta, mida teie build alla laadis.
Märkus küberkerksuse määruse kohta
Kui vaatate oma SBOM-i tööriistad üle ELi küberkerksuse määruse (Cyber Resilience Act, CRA) tõttu, siis teavitamiskohustused kehtivad alates 11.09.2026 ning eelhoiatus tuleb esitada 24 tunni jooksul pärast seda, kui saate teada aktiivselt ärakasutatavast haavatavusest. Selle tähtaja täitmine sõltub teadmisest, millised väljalasked mõjutatud komponenti sisaldavad, ja see omakorda sõltub sellest, kas iga väljalaske SBOM on õige. Anchore, FOSSA, Cybeats ja Manifest avaldavad kõik CRA-teemalisi materjale. CRACI automatiseerib olulise osa tarkvara tarneahela nähtavusest ja tõenditest, mida ettevõtted vajavad oma laiemas CRA-le vastavuse protsessis. Ükski sellel lehel olev platvorm ei muuda toodet iseenesest nõuetele vastavaks.
Millal jääda Dependency-Tracki juurde
- Teil on mugav seda hallata ning tasuta, avatud lähtekoodiga isehallatav platvorm sobib teie poliitikaga.
- Teie turvameeskond tugineb selle poliitikamootorile, VEX-ile ja portfellivaadetele.
- Teie tegelik puudujääk on SBOM-i kvaliteet. Parandage hoopis sisendit ja jätke olemasolev analüüs alles.
Sisendi poole kohta lugege lähemalt SBOM-i genereerimisest buildi ajal ja CRA-le vastavusest.
Dependency-Tracki alternatiivid: korduma kippuvad küsimused
Lühikesed vastused küsimustele, mida meeskonnad võrdlemisel küsivad
Mis on Dependency-Track?
OWASP Dependency-Track on tasuta avatud lähtekoodiga platvorm Apache 2.0 litsentsi all, mis analüüsib SBOM-e. See jälgib komponente portfelli iga rakenduse igas versioonis, võrdleb neid haavatavusallikatega, nagu NVD ja GitHub Advisories, rakendab turva-, litsentsi- ja tegevuspoliitikaid ning loeb ja loob CycloneDX VEX-i. See ei genereeri SBOM-e; konveierid laadivad need üles selle API kaudu.
Mis on sõltuvuste jälgimine?
Sõltuvuste jälgimine tähendab kirje pidamist kolmandate osapoolte komponentidest, mida teie tarkvara iga versioon kasutab, ja selle kirje pidevat kontrollimist haavatavusandmete ja poliitikate vastu. Kui ilmub uus turvateade, ütleb see teile, millised väljalasked mõjutatud komponenti sisaldavad. Kirje on tavaliselt SBOM iga väljalaske kohta.
Kuidas Dependency-Tracki käitada?
Selle dokumentatsioon soovitab Docker Compose'i: laadige saidilt dependencytrack.org alla docker-compose.yml ja käivitage docker compose up -d. API-server vajab vähemalt 2 GB RAM-i. Tootmiskeskkonna seadistused leiate saidilt docs.dependencytrack.org.
Mis vahe on Dependency-Trackil ja Dependency-Checkil?
Dependency-Track on platvorm, mis analüüsib SBOM-e kogu portfellis ja esitab tulemused veebiliidese ja REST API kaudu. OWASP Dependency-Check on käsurea tööriist ja buildi pistikprogrammide komplekt, mis skannib kettal olevaid faile, seob need NVD kaudu hägusa vastendamisega haavatavustega ja kirjutab iga projekti kohta staatilise aruande.
Kas Dependency-Trackile on olemas hallatud alternatiiv?
Jah. FOSSA töötab SaaS-ina, SBOM Observer pakub SaaS-i või kohapealset paigaldust ning sbomifyl on pilveteenus tasuta Community-plaaniga. Ka CRACI on hallatud teenus ja loob SBOM-i buildist, selle asemel et üleslaadimist oodata.
Alustage paremast SBOM-ist
Käitage üht GitHub Actionsi töövoogu CRACI-s ja võrrelge selle SBOM-i sellega, mille laadite praegu Dependency-Tracki üles.
Broneerige demo