Alternatiivid
Trivy alternatiivid
Trivy on üks tasuta binaarfail paljude turvakontrollide jaoks. Meeskonnad vaatavad alternatiive, kui nad tahavad ühe töö jaoks spetsiaalset tööriista, SBOM-i sellest, mida build tegelikult kasutas, seiret pärast väljalaset või platvormi skannimiste ümber.
Uuendatud
Meie ehitame CRACI-t, seega arvestage sellega; kirjeldame iga valikut selle enda dokumentatsiooni põhjal ja ütleme, kui mõni teine tööriist sobib paremini.
Miks meeskonnad vaatavad Trivyst kaugemale

Aqua Security Trivy on mitmekülgne Apache-2.0 litsentsiga skanner tõmmiste, failisüsteemide, repositooriumide, VM-tõmmiste ja Kubernetese jaoks. See leiab haavatavusi, IaC väärkonfiguratsioone, saladusi ja litsentse ning kirjutab CycloneDX- või SPDX-vormingus SBOM-e.
Meeskonnad otsivad mujalt, kui nende olukord muutub:
- Märtsi 2026 tarneahela kompromiteerimine. Aqua Security turvateade (CVE-2026-33634) kirjeldab pahatahtlikku Trivy v0.69.4 väljalaset ning mürgitatud
trivy-actionjasetup-trivysilte 19. märtsil 2026, millele järgnesid pahatahtlikud Docker Hubi tõmmised 22. märtsil. Süstitud kood varastas CI runneritelt volitusi. Aqua avaldas turvalised versioonid ja soovitab lukustada actionid täielike commiti SHA-dega. Vaadake, mis juhtus ja kuidas oma builde kontrollida. - Laius sügavuse asemel. Üks binaarfail katab palju töid. Meeskonnad, kes vajavad ühes valdkonnas rohkem, näiteks konteineritõmmiste või infrastruktuuri koodina puhul, viivad selle töö sageli spetsiaalsele tööriistale.
- Sisendid. Repositooriumi puhul loeb Trivy lukufaile, nii et ilma lukufailita projekt ei anna sellele midagi lugeda.
- Tõendid. Selle SBOM kirjeldab skannitud faile, mitte seda, mida build alla laadis.
- Seire. See skannib siis, kui selle käivitate; tarnitu jälgimine tähendab uuesti skannimist teie enda ajakava järgi.
Iga skanner, mille teie konveier alla laadib ja käivitab, on ise osa teie tarkvara tarneahelast ja töötab töö saladuste kõrval. CRACI-s salvestab SBOM-i runner, nii et teie ehitatava tarkvara jaoks pole vaja ühtegi skanneri etappi alla laadida. Runneri väljuva liikluse poliitika saab piirata, milliste hostideni töö mis tahes etapp jõuab, ja iga töö võrgujälg salvestatakse. Actionite lukustamine commiti SHA-dega, nagu Aqua soovitab, kehtib ka CRACI-s.
Mida jälgida
- Millist Trivy tööd asendate: tõmmiste skannimist, IaC-d, saladusi või SBOM-e.
- Kas SBOM tuleb kettal olevatest failidest või sellest, mida build alla laadis.
- Transitiivsed sõltuvused ja kas tööriist ütleb, kui selle kirje on puudulik.
- Seire pärast väljalaset, mitte ainult skannimine, kui selle käivitate.
- Vormingud: CycloneDX, SPDX ja VEX.
Valikud
Grype, Docker Scout, Snyk Container ja Clair skannivad konteineritõmmiseid. Checkov ja KICS skannivad infrastruktuuri koodina ning Gitleaks leiab saladusi. CRACI, Anchore Enterprise, Aikido, Dependency-Track ja GitHub Advanced Security katavad SBOM-e ja sõltuvuste haavatavusi eri viisidel.
1. CRACI (meie toode)

CRACI salvestab SBOM-i teie GitHub Actionsi buildi töötamise ajal, selle asemel et faile hiljem skannida. Pakette tundev puhverserver salvestab iga paketi, mille töö alla laadis, sealhulgas CI vahemäludest taastatud paketid, ja iga CycloneDX- või SPDX-vormingus SBOM märgib oma täielikkuse iga töö ja iga vahemälu kohta. CRACI hindab jälgitavaid SBOM-e pidevalt uuesti, kui ilmub uusi haavatavusi, poliitikaväravad saavad leidude põhjal buildi blokeerida ning API tagastab SBOM-id, võrgujäljed ja päritoluteabe.
Sobib kõige paremini: teie GitHub Actionsis ehitatava tarkvara SBOM-ile ja sõltuvuste haavatavustele.
Kaaluge, kui: te ei vaja taristu koodina, saladuste, klastrite ega VM-tõmmiste skannimist, mida CRACI ei tee, ja teie buildid töötavad GitHub Actionsis Linuxil.
SBOM-i genereerimine buildi ajal
2. Syft ja Grype (avatud lähtekood)
Syft on Anchore'i tasuta Apache-2.0 litsentsiga generaator konteineritõmmistele ja failisüsteemidele. See tunneb ära kümneid pakettide tüüpe, kirjutab CycloneDX-, SPDX- ja Syft JSON-vormingus ning saab luua allkirjastatud in-toto SBOM-i kinnitusi (attestations). Selle kaaslane Grype võrdleb SBOM-i haavatavustega.
Sobib kõige paremini: tõmmistele ja igale konveierile, mis vajab tasuta generaatorit.
Kaaluge, kui: saate skannimise seadeid kontrollida: kataloogijad valitakse skannimise tüübi järgi, nii et üks lipp võib otsustada, kas npm-paketid üldse ilmuvad.
3. Docker Scout
Docker Scout analüüsib konteineritõmmiseid: see koostab nende komponentide inventari, SBOM-i, ja võrdleb seda pidevalt uuendatava haavatavuste andmebaasiga. Seda kasutatakse Docker Hubist, Dockeri käsurealt ja Docker Scout Dashboardist. See integreerub GitHub Actionsi, GitLabi, Azure DevOps Pipelinesi, CircleCI ja Jenkinsiga ning OCI registritega, nagu Amazon ECR, Azure Container Registry, JFrog Artifactory, Harbor ja Sonatype Nexus. Septembri 2026 seisuga sisaldab tasuta Docker Personal plaan 1 Scoutiga repositooriumi ja Pro 2; Team, hinnaga $15 kasutaja kohta kuus aastase arveldusega, ja Business sisaldavad piiramatult repositooriume.
Sobib kõige paremini: meeskondadele, kes juba ehitavad ja hoiavad tõmmiseid Dockeri tööriistadega.
Kaaluge, kui: vajate rohkem kui kahe repositooriumi analüüsi, mis nõuab Team- või Business-plaani.
4. Snyk Container

Snyk Container skannib konteineritõmmiseid ja nende sees olevaid avatud lähtekoodiga sõltuvusi, soovitab vähemate haavatavustega baastõmmiseid ja jälgib Kubernetese töökoormusi. See ühendub registritega, sealhulgas Docker Hub, Amazon ECR, Azure ACR, Google GCR, Artifactory, Harbor ja Red Hat Quay, ning seab leiud tähtsuse järjekorda ärakasutuse küpsuse ja töökoormuse konfiguratsiooni järgi. Septembri 2026 seisuga on Snykil Free-plaan, Team alates $25 kuus ja Enterprise-plaan.
Sobib kõige paremini: arendajatele, kes soovivad baastõmmiste uuendamise nõuandeid Snyki koodi- ja sõltuvuste skannimise kõrval.
5. Clair (avatud lähtekood)
Clair Quay projektist on Apache 2.0 litsentsiga teenus konteineritõmmiste haavatavuste staatiliseks analüüsiks. Selle indekseerija hangib tõmmise kihid, sobitaja kontrollib indeksit haavatavuste andmete vastu ja teavitaja annab teada, kui uus haavatavus mõjutab juba indekseeritud tõmmist. See sobitab Ubuntu, Debiani, RHEL-i, SUSE, Oracle'i, Alpine'i, Amazon Linuxi ja VMware Photoni operatsioonisüsteemi pakette ning Pythoni pakette.
Sobib kõige paremini: registritele ja platvormidele, mis vajavad API taga töötavat tõmmiste skannimisteenust, nagu Quays.
Kaaluge, kui: olete valmis käitama teenust, mitte käsurea tööriista, ja selle keeltetugi sobib teie tõmmistega.
6. Checkov (avatud lähtekood)
Checkov, mida haldab Palo Alto Networksi Prisma Cloud, skannib taristut koodina: Terraformi ja Terraformi plaane, OpenTofut, CloudFormationit, AWS SAM-i, Kubernetest, Helmi, Kustomize'i, Dockerfile'e, Serverlessi, Bicepi, ARM-malle ja OpenAPI-t. See skannib ka avatud lähtekoodiga pakette ja konteineritõmmiseid CVE-de suhtes ning leiab saladusi regulaaravaldiste, märksõnade ja entroopiakontrollidega. See on avatud lähtekoodiga Apache-2.0 litsentsi all.
Sobib kõige paremini: Trivy väärkonfiguratsioonide skannimise asendamiseks taristu koodina puhul.
7. KICS (avatud lähtekood)
Checkmarxi KICS leiab taristust koodina turvaprobleeme. See katab Terraformi, Kubernetese, Dockeri, CloudFormationi, Ansible'i, Helmi, Pulumi ja muud ning on avatud lähtekoodiga Apache-2.0 litsentsi all.
Sobib kõige paremini: avatud lähtekoodiga IaC-skannerile, mis katab ka Ansible'it ja Pulumit.
8. Gitleaks (avatud lähtekood)
Gitleaks tuvastab Giti repositooriumides ja failides paroole, API-võtmeid ja tokeneid. See on avatud lähtekoodiga MIT-litsentsi all.
Sobib kõige paremini: Trivy saladuste skannimise asendamiseks spetsiaalse tööriistaga.
9. Anchore Enterprise
Anchore Enterprise tugineb Anchore'i avatud lähtekoodiga Syftile ja Grype'ile. See genereerib SBOM-e konteineritõmmistest, lähtekoodist ja failisüsteemidest, impordib mujal loodud SBOM-e, skannib salvestatud SBOM-e uuesti ilma algse artefaktita ning jõustab FedRAMP-i, NIST-i, CIS-i, PCI DSS-i ja CMMC poliitikapakette. Seda saab juurutada Kubernetesel, Docker Composega või võrgust isoleeritult (air-gapped). Hind on pakkumise põhine.
Sobib kõige paremini: konteineriparkidele mitme CI-süsteemi lõikes ning avaliku sektori või võrgust isoleeritud keskkondadele.
10. Aikido

Lai rakendusturbe (AppSec) komplekt. Iga plaan loetleb SCA, SAST-i, saladused, IaC, pilve turvaseisundi, konteinerite skannimise, DAST-i, litsentside skannimise ja SBOM-i genereerimise. Selle SCA kasutab funktsioonitasemel reachability-analüüsi, AutoFix avab pull request'e ja see saab blokeerida kriitiliste leidudega pull request'e. Saadaval on tasuta Developer-plaan ja tasulised plaanid algavad $350 kuus (septembri 2026 seisuga).
Sobib kõige paremini: väiksematele meeskondadele, kes soovivad enamiku skannimisvajaduste jaoks üht tööriista ja üht juhtpaneeli.
11. Dependency-Track (avatud lähtekood)
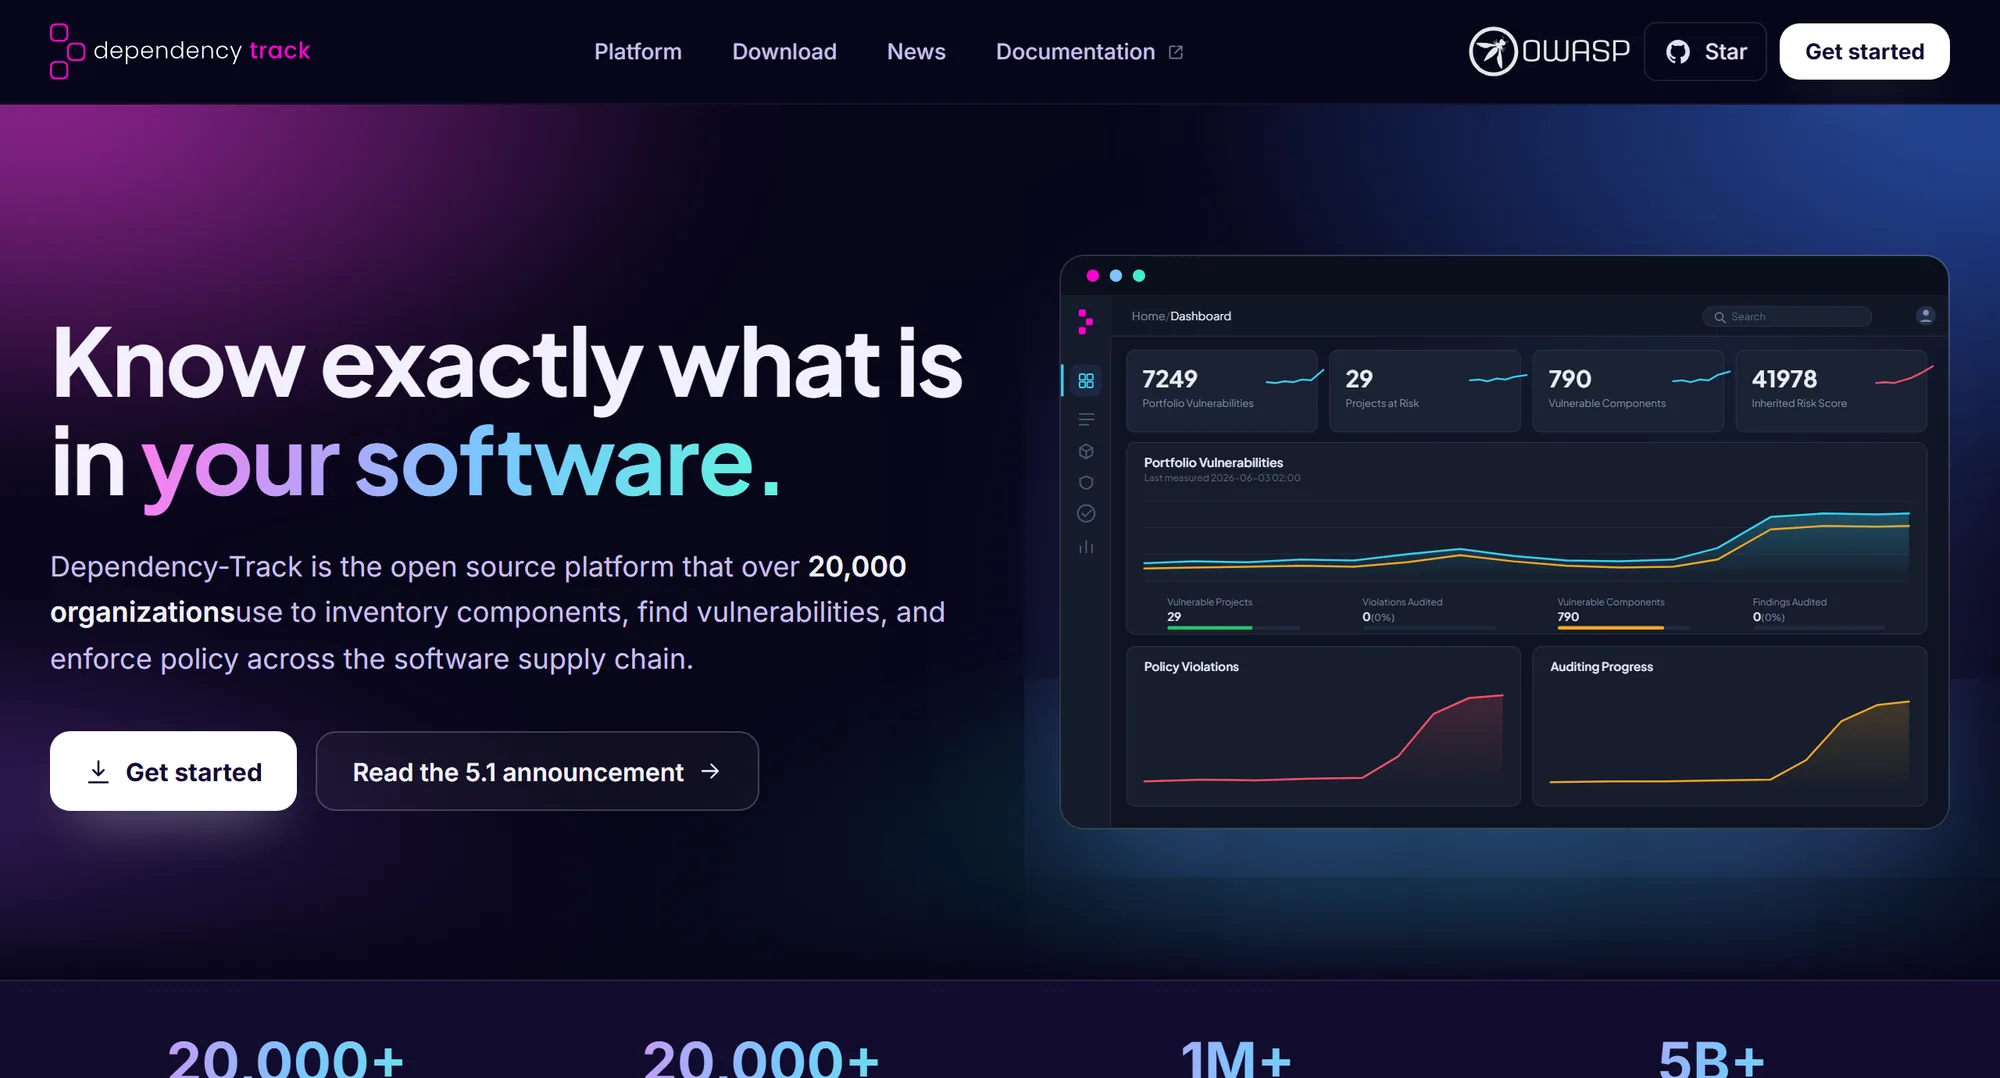
OWASP Dependency-Track on tasuta Apache 2.0 litsentsiga platvorm, mis jälgib komponente teie portfelli iga rakenduse igas versioonis. See hangib haavatavuste andmeid allikatest, sealhulgas NVD-st ja GitHub Advisoriesist, sellel on poliitikamootor turva-, litsentsi- ja tegevusreeglite jaoks ning see tarbib ja toodab CycloneDX VEX-i.
Sobib kõige paremini: meeskondadele, kes soovivad läbipaistvat isehallatavat SBOM-i platvormi ilma litsentsitasuta.
Kaaluge, kui: olete valmis seda haldama ja sellele andmeid ette söötma; see analüüsib üles laaditud SBOM-e, kuid ei genereeri neid.
CRACI Dependency-Tracki kasutajatele
12. GitHub Advanced Security

Kaks tasulist toodet GitHubi platvormi funktsioonide peal. Secret Protection hõlmab saladuste skannimist ja push-kaitset; Code Security hõlmab CodeQL-i koodiskannimist, Copilot Autofixi ja sõltuvuste ülevaatust. Need tuginevad sõltuvusgraafile ja Dependabotile, mis sisalduvad kõigis GitHubi plaanides, ja graafi saab eksportida SPDX SBOM-ina. Secret Protection maksab $19 ja Code Security $30 aktiivse kommittija kohta kuus, Team- või Enterprise-plaanis (septembri 2026 seisuga).
Sobib kõige paremini: meeskondadele, kelle kood ja töövood on juba GitHubis ja kes soovivad vähem tarnijaid.
CRACI vs. GitHub Advanced Security
Grype vs Trivy
Mõlemad on tasuta avatud lähtekoodiga skannerid Apache-2.0 litsentsi all ja mõlemad skannivad konteineritõmmiseid ja failisüsteeme. Erinevus on ulatuses:
- Grype keskendub haavatavustele. See skannib Dockeri, OCI ja Singularity tõmmiseid, failisüsteeme ja SBOM-e, katab OS-i pakette ja keeli, sealhulgas Java, JavaScripti, Pythoni, .NET-i, Go, PHP, Ruby ja Rusti, prioriseerib EPSS- ja KEV-andmetega ning filtreerib tulemusi OpenVEX-iga. SBOM-i genereerimine on Syfti ülesanne.
- Trivy teeb ühes binaarfailis rohkem. Lisaks haavatavustele leiab see IaC väärkonfiguratsioone, saladusi ja litsentse, skannib repositooriume, virtuaalmasinate tõmmiseid ja Kubernetest ning kirjutab ise CycloneDX- või SPDX-vormingus SBOM-e.
Valige Grype koos Syftiga, kui soovite keskendunud tõmmiste ja SBOM-ide skannerit. Valige Trivy, kui üks tööriist paljude kontrollide jaoks on olulisem. Mõlemad loevad faile, mis on nende ees, seega sõltuvad mõlemad sellest, kas lukufailid või installitud paketid on olemas.
Kõrvuti
| Võimekus | CRACI | Syft | Trivy | cdxgen | Microsoft SBOM Tool | GitHubi eksport | Amazon Inspector Sbomgen |
|---|---|---|---|---|---|---|---|
| Kust komponentide loend tuleb | Salvestatud buildi liiklus | Katalogiseerijad loevad faile ja tõmmiseid | Lukufailid või installitud paketid | Lähtekood ja konteineritõmmised | Buildi väljundkaust | Manifestid ja lukufailid | Failid tõmmistes, kataloogides, arhiivides ja binaarfailides |
| Vormingud | CycloneDX, SPDX | CycloneDX, SPDX, Syft JSON | CycloneDX, SPDX | CycloneDX | SPDX | SPDX | CycloneDX |
| Salvestab, mida build alla laadis | Sealhulgas CI vahemälud | Dependency submission | |||||
| Töötab buildi käivitamata | |||||||
| Allkirjastatud kinnitus või päritoluteave | Allkirjastatud päritoluteave puudub | in-toto SBOM-i kinnitus | Cosigniga | Pole märgitud | Pole märgitud | Artefaktide kinnitused | Pole märgitud |
| Haavatavustega võrdlemine | Jälgitavad SBOM-id | Koos Grype'iga | Pole märgitud | Pole märgitud | Dependaboti hoiatused | Inspector Scan API | |
| Buildi väljuva liikluse poliitika | Suletakse tõrke korral | ||||||
| Töötab igas CI-s | Praegu GitHub Actions; GitLab CI ja Jenkins arenduskavas | GitHubi repositooriumid | Ainult Linux | ||||
| Hind | $0.002 vCPU-minuti kohta ($0.004 2 vCPU puhul), mõõdetakse sekundipõhiselt; kuutasu ja SBOM-i põhist tasu pole | Tasuta, Apache-2.0 | Tasuta, Apache-2.0 | Tasuta, Apache-2.0 | Tasuta, MIT | Sisaldub GitHubis | Tasuta allalaadimine |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
„Pole märgitud“ tähendab, et me ei saanud seda tarnija avalikelt lehtedelt kinnitada.
Millal jääda Trivy juurde
- Skannite infrastruktuuri koodina, Kubernetese klastreid, VM-tõmmiseid, saladusi või väärkonfiguratsioone.
- Skannite tõmmiseid või tarkvara, mida te ise ei ehitanud.
- Soovite üht tasuta binaarfaili, mis töötab igas CI-s.
- Saate kombineerida: hoidke Trivy alles selle jaoks, mida CRACI ei skanni.
Lugege lähemalt lehelt CRACI vs Trivy, buildi ajal SBOM-i genereerimisest ja SBOM-i tööriistade võrdlusest.
Trivy alternatiivid: KKK
Lühikesed vastused küsimustele, mida meeskonnad võrdlemisel küsivad
Mis on parim alternatiiv Trivyle?
See sõltub sellest, millist Trivy tööd asendate. Konteineritõmmiste jaoks on lähim avatud lähtekoodiga vaste Grype, teised valikud on Docker Scout, Snyk Container ja Clair. Infrastruktuuri koodina jaoks Checkov ja KICS. Saladuste jaoks Gitleaks. GitHub Actionsis ehitatava tarkvara SBOM-i ja sõltuvuste haavatavuste jaoks salvestab CRACI SBOM-i buildist ja jätkab selle jälgimist. Ükski tööriist ei asenda kogu Trivyt.
Kas Trivy on tasuta?
Jah. Trivy on avatud lähtekoodiga Apache-2.0 litsentsi all ja seda hooldab Aqua Security. Ka Grype, Clair, Checkov ja KICS on tasuta Apache-2.0 litsentsi all ning Gitleaks MIT-litsentsi all.
Grype vs Trivy: kumb on parem?
Üldiselt kumbki. Grype keskendub haavatavustele konteineritõmmistes, failisüsteemides ja SBOM-ides, EPSS- ja KEV-andmete ning OpenVEX-filtreerimisega, ning töötab SBOM-ide jaoks koos Syftiga. Trivy katab ühes binaarfailis rohkem: ka infrastruktuuri koodina, saladused, litsentsid, virtuaalmasinate tõmmised ja Kubernetese. Valige Grype keskendunud haavatavuste skannimiseks ja Trivy, kui soovite üht tööriista paljude kontrollide jaoks.
Kas Trivyt on pärast märtsi 2026 kompromiteerimist endiselt turvaline kasutada?
Aqua Security turvateade (CVE-2026-33634) kirjeldab pahatahtlikku Trivy v0.69.4 väljalaset ning mürgitatud trivy-action ja setup-trivy silte 19. märtsil 2026 ning pahatahtlikke Docker Hubi tõmmiseid 22. märtsil. Aqua loetleb turvalised versioonid ja soovitab vahetada saladused, mis võisid paljastuda, ning lukustada GitHub Actions täielike commiti SHA-dega. Kontrollige turvateatest versioone, mida kasutate.
Kas Trivy skannib infrastruktuuri koodina?
Jah. Trivy leiab infrastruktuur-koodina väärkonfiguratsioone koos haavatavuste, saladuste ja litsentsidega. Kui soovite selle asemel spetsiaalset IaC skannerit, on avatud lähtekoodiga valikud Checkov ja KICS.
Kas CRACI saab Trivy asendada?
GitHub Actionsis ehitatava tarkvara SBOM-i ja sõltuvuste haavatavuste osas jah: CRACI salvestab SBOM-i buildi ajal ja hindab seda pidevalt haavatavusandmete vastu uuesti. CRACI ei skanni infrastruktuuri koodina, Kubernetese klastreid, virtuaalmasinate tõmmiseid, saladusi, väärkonfiguratsioone ega tõmmiseid, mida te ise ei ehitanud. Nende jaoks hoidke alles Trivy või mõni teine skanner.
Salvestage üks build ja võrrelge
Käitage üks GitHub Actionsi töö CRACI-s ja pange selle salvestatud SBOM kõrvuti sellega, mille teie skanner toodab.
Broneerige demo