Alternatiivid
FOSSA alternatiivid
FOSSA haldab avatud lähtekoodi litsentsivastavust ja SBOM-ide elutsüklit teie toodetes ja tarnijate juures. Kui vajate põhjalikumat koodi uurimist, teistsugust fookust või SBOM-e teisest allikast, tasub võrrelda neid valikuid.
Uuendatud
Meie ehitame CRACI-t, nii et arvestage sellega; kirjeldame iga valikut selle enda dokumentatsiooni põhjal ja ütleme, millal sobib paremini mõni teine tööriist.
Miks meeskonnad vaatavad FOSSA-st kaugemale

FOSSA alustas litsentsivastavusest ja see on näha: litsentside täistekstiline tuvastamine, automaatsed poliitikad, autoriõiguse teabe eraldamine ja viitamisteated SPDX-, HTML- ja tekstivormingus. Lisaks genereerib FOSSA SPDX- ja CycloneDX-SBOM-e, impordib tarnijate SBOM-e NTIA ja FDA miinimumelementide poliitikatega ning jagab neid Enterprise-plaanis SBOM Portali kaudu. FOSSA CLI integreerub enam kui 20 buildisüsteemiga ja saadaval on tasuta plaan.
Meeskonnad võrdlevad siiski alternatiive, tavaliselt ulatuse ja sobivuse tõttu:
- Põhjalikum koodi uurimine. Koodilõikude, signatuuride ja binaarfailide analüüs suures mahus või teie enda koodi staatiline analüüs samas komplektis.
- Turvalisusest lähtuv platvorm. Konteinerite poliitika, reachability-analüüs või tooteturbe põhiandmesüsteem võib teile olla olulisem kui litsentsitöö.
- Kust SBOM pärineb. FOSSA CLI pärib teie buildi tööriistalt, kui töötav build on olemas, ja tuletab lähtekoodist, kui seda pole. Mõni meeskond soovib kirjet sellest, mida build alla laadis.
- Hinnad ja majutus. Projektipõhine hinnastus ei pruugi sobida või soovite tasuta isehallatavat tööriista.
Millele tähelepanu pöörata
- Litsentsitöö sügavus: deklareeritud ja deklareerimata litsentsid, poliitikad, viitamisteated.
- Kuidas SBOM-id koostatakse ja kas tööriist ütleb, kui mõni on mittetäielik.
- Tarnijate SBOM-ide vastuvõtt, VEX ning jagamine klientide või ametiasutustega.
- Koodilõikude, binaarfailide või püsivara analüüs, kui tarnite koodi, mida te ise lähtekoodist ei ehitanud.
- CI katvus, majutusvõimalused ja kuidas hind skaleerub: projekti, arendaja kohta või hinnapakkumise alusel.
Valikud
1. CRACI (meie toode)

CRACI on GitHub Actionsi runner, mis salvestab SBOM-i buildi ajal. Pakette tundev puhverserver salvestab liikluse paketiallikatesse, sealhulgas CI vahemäludest taastatud paketid ja kõik buildi kasutatud transitiivsed sõltuvused, ning iga SBOM märgib oma täielikkuse iga töö ja iga vahemälu kohta. CRACI jõustab väljuva liikluse poliitika, mis rikke korral sulgub, ja hindab jälgitavaid SBOM-e pidevalt uuesti. CRACI inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, üle maailma.
Litsentsid tulevad samast kirjest. Iga salvestatud pakett kannab oma deklareeritud litsentsi, nii et näete enne tarnimist, millised sõltuvused on kommerts- või muul viisil piirava litsentsi all, ja copyleft-litsentsid tabatakse enne, kui need tootesse jõuavad. Litsentsipoliitika reeglid võivad litsentsi alusel buildi blokeerida.
Sobib kõige paremini: GitHub Actionsit kasutavatele meeskondadele, kes peavad näitama, millest iga väljalase ehitati, koos deklareeritud litsentside ja litsentsipoliitikaga samas kirjes. Kaaluge, kui: deklareeritud litsentsid katavad teie litsentsitöö. CRACI ei tee koodilõikude ega binaarfailide skannimist ja toetab praegu ainult GitHub Actionsit; GitLab CI ja Jenkins on arenduskavas. CRACI vs FOSSA
2. Black Duck

Black Duck SCA ühendab paketihaldurite skannimise signatuuriskannimise, koodilõikude tuvastamise ja binaaranalüüsiga, nii et see leiab avatud lähtekoodi, mida keegi pole deklareerinud. Selle KnowledgeBase jälgib enam kui 2750 litsentsi, sealhulgas deklareerimata litsentse, täisteksti ja autoriõiguse andmeid. Black Duck Binary Analysis uurib käivitatavaid faile, konteinereid ja püsivara ilma lähtekoodita ning Coverity lisab SAST-i 22 keelele.
Sobib kõige paremini: koodibaasidele, kuhu on avatud lähtekoodi kopeeritud või kaasatud, ja meeskondadele, kes kontrollivad kolmandate osapoolte binaarfaile või püsivara. Kaaluge, kui: hinnapakkumisel põhinev hinnastus sobib teile; september 2026 seisuga avaldatud hindu polnud. CRACI vs Black Duck
3. Sonatype

Sonatype Lifecycle on Sonatype'i SCA- ja poliitikatoode. Sellel on 18 vaikepoliitikat, litsentsipoliitikad enam kui 2000 litsentsi kohta, ja selle Advanced Binary Fingerprinting uurib valmis rakendust, sealhulgas ümbernimetatud või muudetud komponente. Repository Firewall peatab komponendid, mis teie poliitikatele ei vasta, enne kui need teie repositooriumidesse jõuavad, ja SBOM Manager impordib ja jälgib SBOM-e VEX-i töövooga.
Sobib kõige paremini: organisatsioonidele, kes soovivad litsentsi- ja turvapoliitika jõustamist nii paketirepositooriumis kui ka rakenduses. Kaaluge, kui: kasutate Nexust või muud repositooriumihaldurit. Uued kliendid ostavad Sonatype Guide'i; Firewall Pro maksab alates $4,800 aastas (september 2026 seisuga). CRACI vs Sonatype
4. Anchore Enterprise
Anchore Enterprise põhineb avatud lähtekoodiga Syftil ja Grype'il. See loob SBOM-e konteineritele, lähtekoodile ja failisüsteemidele, impordib mujal tehtud SBOM-e, skannib salvestatud SBOM-e pidevalt uuesti ja jõustab poliitikapakette, nagu FedRAMP ja NIST. Seda saab majutada ise, ka võrgust eraldatult.
Sobib kõige paremini: konteineriterohketele ja riigisektori keskkondadele. Kaaluge, kui: litsentsivastavus ei ole teie peamine vajadus; meie kasutatud Anchore'i allikad keskenduvad turvapoliitikale. Hind on hinnapakkumise alusel. CRACI vs Anchore
5. Cybeats SBOM Studio
SBOM Studio on teie toodete ja tarnijate SBOM-ide põhiandmesüsteem. See toetab SPDX-i versioone 2.2 kuni 3.0.1 ja CycloneDX-i versioone 1.2 kuni 1.7, valideerib faile Quality Score'iga, sobitab komponente pidevalt ning lisab VEX-i ja OSS- ning COTS-litsentside analüüsi. See jagab SBOM-e klientidega, sealhulgas Transparency Exchange API kaudu.
Sobib kõige paremini: tooteturbe meeskondadele, kes juhivad SBOM-i programmi paljude toodete ja tarnijate ulatuses. Kaaluge, kui: teil on SBOM-ide genereerimiseks eraldi viis; Cybeats suunab oma Marketplace'i tarnijate juurde. CRACI vs Cybeats
6. Manifest
Manifest loob, impordib, rikastab ja jagab SBOM-e teie toodete, teie tarnijate tarkvara ja teie tehisintellektimudelite kohta. Tarnijad laadivad faile üles portaali kaudu ja Manifest saab genereerida SBOM-i kompileeritud binaarfailist, kui tarnija seda pakkuda ei saa. See toetab SPDX-i, CycloneDX-i ja VEX-i ning muudab leiud piletiteks ja riskiaruanneteks.
Sobib kõige paremini: organisatsioonidele, kelle peamine risk on ostetud tarkvaras. Kaaluge, kui: litsentsivastavus on keskse tähtsusega; meie kasutatud Manifesti allikad keskenduvad turvalisusele ja tarnijariskile. CRACI vs Manifest
7. Mend.io

Mend SCA tuvastab otseste ja transitiivsete sõltuvuste litsentse ja jõustab poliitikaid, näiteks AGPL-i blokeerimist kommertstoodetes. See lisab kutsegraafil põhineva reachability-analüüsi, pahatahtlike pakettide tuvastamise, SPDX- ja CycloneDX-SBOM-id, kolmandate osapoolte SBOM-ide vastuvõtu ja VEX-i. Mend SAST hõlmab enam kui 30 keelt ja Mend Renovate hoiab sõltuvused ajakohasena.
Sobib kõige paremini: meeskondadele, kes soovivad litsentsipoliitikat, turvaskannimist ja sõltuvuste uuendusi ühelt tarnijalt. Kaaluge, kui: arendajapõhine hinnastus sobib; Mend AppSec maksab hinnakirja järgi kuni $1,000 panustava arendaja kohta aastas (september 2026 seisuga). CRACI vs Mend.io
8. Dependency-Track (avatud lähtekood)
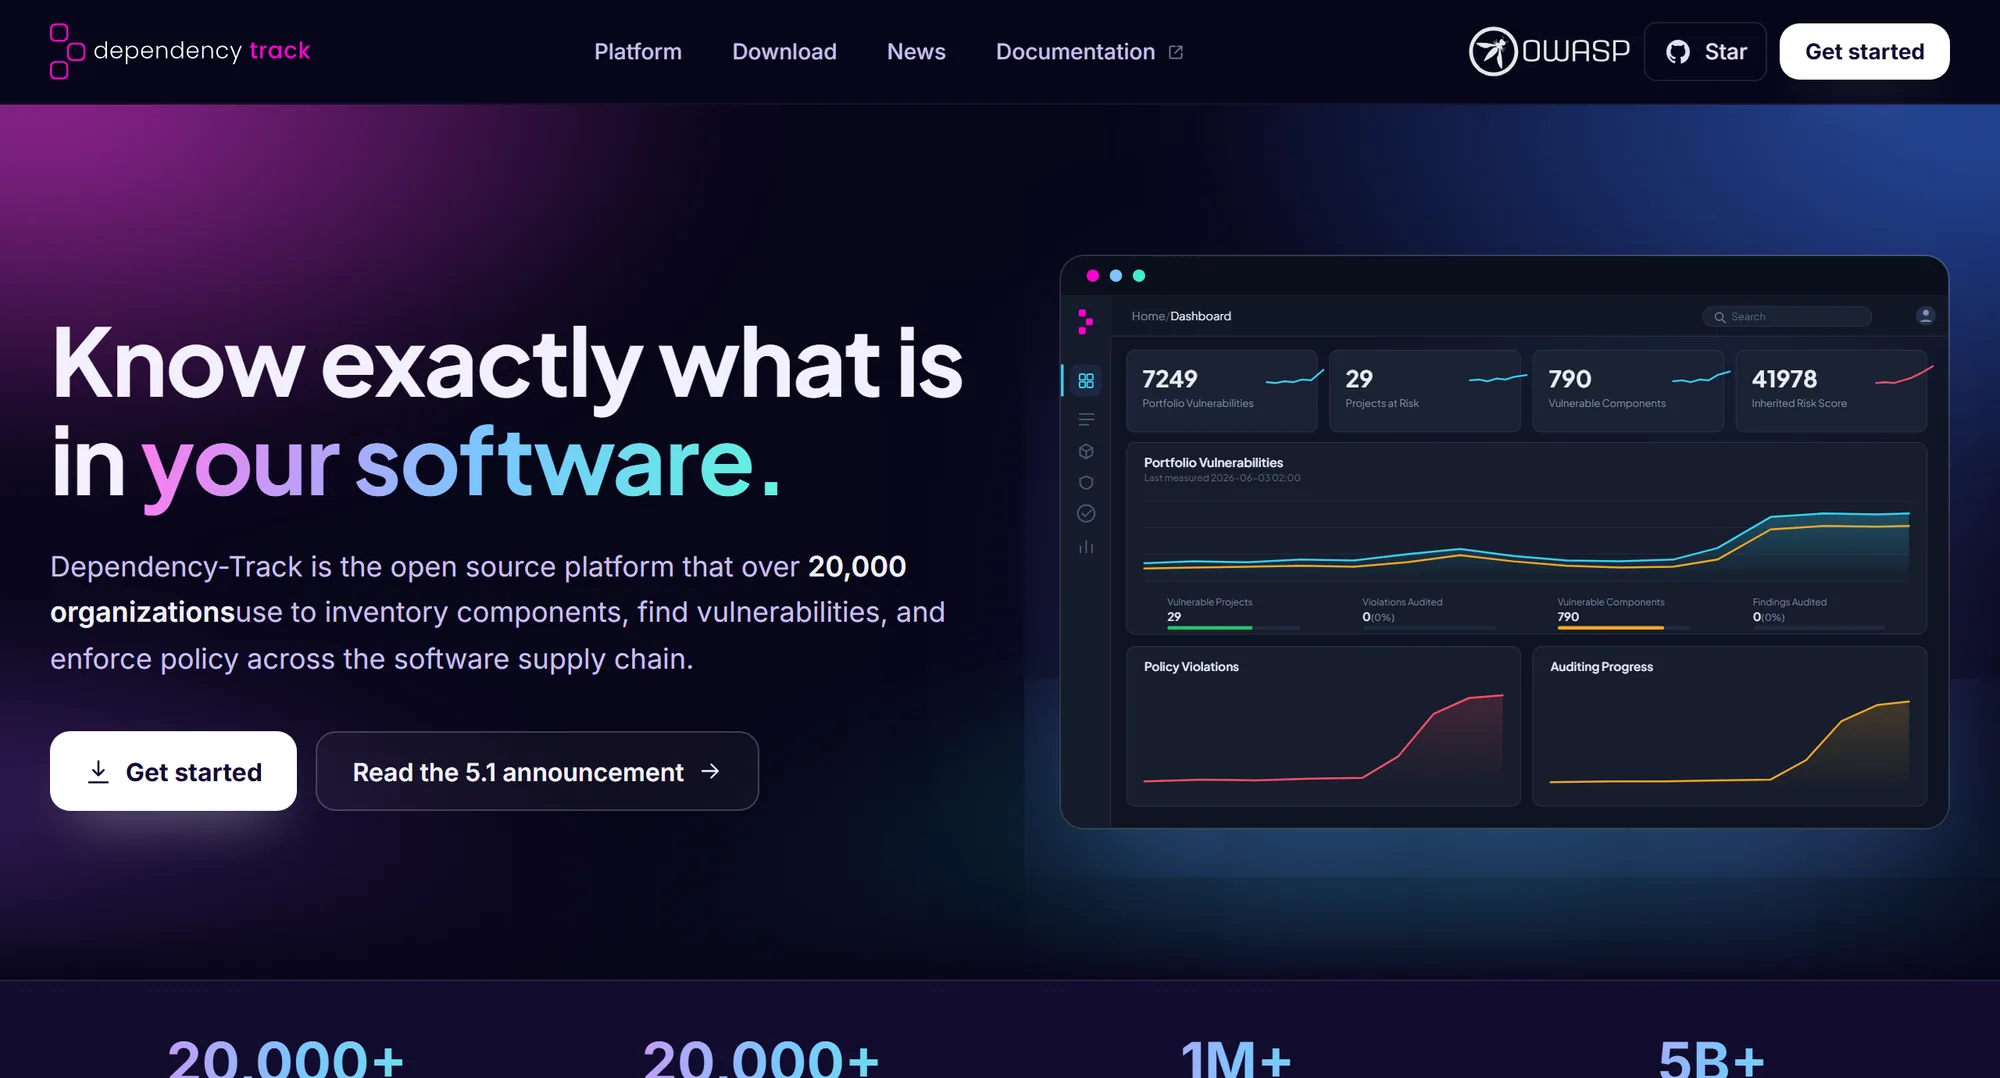
OWASP Dependency-Track on tasuta Apache 2.0 platvorm, mis jälgib komponente kogu teie portfellis, tõmbab haavatavusandmeid allikatest, sealhulgas NVD ja GitHub Advisories, ning rakendab turva-, litsentsi- ja tegevuspoliitikaid. See tarbib ja toodab CycloneDX VEX-i.
Sobib kõige paremini: meeskondadele, kes soovivad isehallatavat SBOM-ide analüüsi ja litsentsipoliitikat ilma litsentsitasuta. Kaaluge, kui: olete valmis seda käitama ja andmetega varustama; see analüüsib üles laaditud SBOM-e ega genereeri neid. CRACI Dependency-Tracki kasutajatele
9. ScanCode Toolkit (avatud lähtekood)
ScanCode Toolkit projektist AboutCode tuvastab lähtekoodist ja binaarfailidest litsentse, autoriõigusi, paketimanifeste ja otseseid sõltuvusi. See kirjutab tulemused JSON-, YAML-, HTML-, CycloneDX- või SPDX-vormingus. Tööriistakomplekt on Apache-2.0 litsentsiga.
Sobib kõige paremini: meeskondadele, kes soovivad tasuta failitasemel litsentsi- ja autoriõiguse tuvastust, mida saab käitada kõikjal. Kaaluge, kui: suudate selle ümber töövoo ehitada. See on skanner, seega poliitikad, seire ja aruandlus jäävad teie lisada.
10. OSS Review Toolkit (avatud lähtekood)
OSS Review Toolkit (ORT) on Linux Foundationi projekt Apache 2.0 litsentsiga, mis automatiseerib avatud lähtekoodi poliitikat. Selle Analyzer lahendab sõltuvused paketihaldurite lõikes, Downloader laadib alla nende lähtekoodi, Scanner käitab litsentsi- ja autoriõiguse skannereid, Advisor tõmbab turvateateid, Evaluator rakendab teie poliitikareegleid ja Reporter koostab aruandeid, avatud lähtekoodi teateid ja SBOM-e.
Sobib kõige paremini: meeskondadele, kes soovivad tasuta isehallatavat litsentsivastavuse konveierit, kus poliitika on kirjas koodina. Kaaluge, kui: teil on inseneriaega selle seadistamiseks ja käitamiseks.
Kõrvuti
| Võimekus | CRACI | FOSSA | Black Duck | Sonatype | Anchore | Cybeats | Manifest | Mend.io | Dependency-Track |
|---|---|---|---|---|---|---|---|---|---|
| SBOM täheldatud buildi liiklusest | Pärib buildi tööriistadelt | ||||||||
| Täielikkus märgitud iga töö kohta | Pole märgitud | Pole märgitud | Quality Score | Pole märgitud | Sõltub sisendist | ||||
| Genereerib SBOM-e | Marketplace'i kaudu | ||||||||
| Litsentsivastavus | Deklareeritud litsentsid, copyleft'i tuvastamine, poliitika võib buildi blokeerida | Pole märgitud | Pole märgitud | ||||||
| Koodilõikude või binaarfailide skannimine | Lisamoodulid | Binaarfailide sõrmejäljed | Pole märgitud | Marketplace | Binaarfailid | Pole märgitud | |||
| Impordib tarnijate SBOM-e | Tarnijate SBOM-e saab lisada | SBOM Manager | |||||||
| Pidev seire | |||||||||
| VEX | Pole märgitud | ||||||||
| Väljuva liikluse poliitika runneris | |||||||||
| CI peale GitHub Actionsi | GitLab CI ja Jenkins | Pole märgitud | |||||||
| Hinnad (september 2026) | $0.002 vCPU-minutis ($0.004 2 vCPU puhul), mõõdetakse sekundipõhiselt; kuutasu ega SBOM-ipõhist tasu pole | Tasuta; Business $20/projekt/kuu | Hinnapakkumise alusel | Sonatype Guide; Firewall Pro alates $4,800/a | Hinnapakkumise alusel | Pole märgitud | Pole märgitud | Kuni $1,000/arendaja/a | Tasuta, avatud lähtekood |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
"Anchore" tähendab Anchore Enterprise'i ja "Cybeats" SBOM Studiot. ScanCode ja ORT on tööriistakomplektid, mille ühendate oma töövooks, seega on neid kirjeldatud eespool ja tabelist välja jäetud. "Pole märgitud" tähendab, et võimekust ei kirjeldata tarnijate dokumentatsioonis, mitte et see puudub.
Millal jääda FOSSA juurde
- Litsentsivastavus ja viitamisteated on teie esmane mure, mida jagavad õigus- ja arendusmeeskond.
- Soovite alustada tasuta ja maksta kasvades projekti kohta.
- Jagate SBOM-e partnerite või avalikkusega FOSSA SBOM Portali kaudu.
Lisateavet SBOM-ide salvestamise kohta allikas leiate lehtedelt SBOM-i genereerimine buildi ajal, CRA tõendid ja hinnad.
FOSSA alternatiivid: KKK
Lühikesed vastused küsimustele, mida meeskonnad võrdlemisel esitavad
Mis on parim FOSSA alternatiiv?
See sõltub lüngast. Koodilõikude ja binaarfailide skannimiseks vaadake Black Ducki. Litsentsipoliitika jaoks paketirepositooriumis vaadake Sonatype'i. Litsentsipoliitika koos turvaskannimise ja sõltuvuste uuendamisega leiate Mend.io-st. Tarnijate üleste SBOM-i programmide jaoks vaadake Cybeatsi või Manifesti. Tasuta tööriistadest vaadake ScanCode Toolkiti, ORT-i ja Dependency-Tracki. Kui vajate kirjet sellest, mida iga build alla laadis, salvestab CRACI selle buildist endast.
Kas FOSSA-le on tasuta alternatiivi?
Jah. ScanCode Toolkit ja OSS Review Toolkit (ORT) on tasuta avatud lähtekoodiga litsentsiskannerid ning OWASP Dependency-Track on tasuta platvorm, mis rakendab litsentsipoliitikat üles laaditud SBOM-idele. Ka FOSSA-l endal on tasuta plaan. Tasuta tööriistade puhul jäävad majutus, seadistamine ja aruandlus teie hooleks.
Millised FOSSA alternatiivid jõustavad litsentsipoliitikat?
FOSSA, Black Duck, Sonatype, Mend.io ja Dependency-Track rakendavad kõik litsentsipoliitikat ning ORT hindab teie kirjutatud litsentsireegleid. Mend.io saab näiteks blokeerida AGPL-i kommertstoodetes. CRACI-s kannab iga salvestatud pakett oma deklareeritud litsentsi, nii et copyleft-litsentsid tabatakse enne, kui need tootesse jõuavad, ja litsentsipoliitika reegel võib buildi blokeerida.
Kas CRACI tegeleb litsentsivastavusega?
Jah, deklareeritud litsentside osas. Iga pakett, mille CRACI buildist salvestab, kannab oma deklareeritud litsentsi, mis eksporditakse SBOM-is, ja litsentsipoliitika reeglid võivad litsentsi alusel buildi blokeerida. CRACI ei tee koodilõikude ega binaarfailide skannimist, seega ei leia see avatud lähtekoodi, mis on teie koodi kopeeritud ilma paketita.
Mille poolest FOSSA erineb Black Duckist?
FOSSA alustas litsentsivastavusest ja lisab SBOM-ide halduse, tasuta plaani ja projektipõhise hinnastusega. Black Duck on laiem rakenduste turvalisuse portfell: SCA signatuuri-, koodilõigu- ja binaaranalüüsiga, KnowledgeBase enam kui 2750 litsentsiga ning Coverity SAST, müüakse hinnapakkumise alusel. FOSSA pakub koodilõikude ja binaarfailide skannimist lisamoodulitena.
Alustage SBOM-i elutsüklit buildist
Käitage üks GitHub Actionsi töövoog CRACI-s ja võrrelge selle SBOM-i sellega, mida praegu haldate.
Broneerige demo