Alternatiivid
Anchore'i alternatiivid
Anchore Enterprise skannib tõmmiseid, failisüsteeme ja SBOM-e ning rakendab seejärel poliitikat kogu teie portfellis. Kui vajate SBOM-e teisest allikast, teistsugust fookust või teistsugust maksmisviisi, on need valikud, mida tasub võrrelda.
Uuendatud
Meie ehitame CRACI-t, nii et arvestage sellega; kirjeldame iga valikut selle enda dokumentatsiooni põhjal ja ütleme, millal mõni teine tööriist sobib paremini.
Miks meeskonnad vaatavad Anchore'ist kaugemale
Alustame nimedest, sest siin on need olulised. Anchore teeb kaht avatud lähtekoodiga tööriista, Syfti (SBOM-i genereerimine) ja Grype'i (haavatavuste skannimine), mõlemad Apache 2.0 litsentsi all. Anchore Enterprise on eraldi kommertsplatvorm, mis "tugineb avatud lähtekoodiga Syftile ja Grype'ile". See leht käsitleb Anchore Enterprise'i alternatiive.
Kui olete siin Anchore Engine'i, vanema avatud lähtekoodiga teenuse tõttu: selle README ütleb, et seda pole hooldatud alates 2023. aastast, ja repositoorium arhiveeriti 24. märtsil 2026. Anchore suunab oma kasutajad Syfti ja Grype'i või Anchore Enterprise'i juurde.
Anchore Enterprise teeb palju hästi. See loob SBOM-e konteinerite, lähtekoodi ja failisüsteemide jaoks, impordib mujal tehtud SBOM-e, skannib salvestatud SBOM-e uuesti ilma algse artefaktita ning jõustab FedRAMP-i, NIST-i, CIS-i, PCI DSS-i ja CMMC poliitikapakette. See töötab teie enda Kubernetesis või Docker Compose'is, ka õhuvahega paigaldustes, ning integreerub GitHubi, GitLabi, Jenkinsi, AWS CodeBuildi ja Azure Pipelinesiga.
Meeskonnad võrdlevad siiski alternatiive, tavaliselt ulatuse ja sobivuse tõttu:
- Kust SBOM pärineb. Anchore'i SBOM-id kirjeldavad, mida skanner tõmmisest või kataloogist leiab. Mõni meeskond soovib kirjet sellest, mida build alla laadis.
- Teistsugune raskuskese. Litsentsivastavus, tarnijate SBOM-ide kogumine või SBOM-ide jagamine klientidega võib olla teile olulisem kui konteinerite poliitika.
- Kasutusmudel. Võite soovida tasuta, isemajutatud avatud lähtekoodiga platvormi või hallatud teenust sellise asemel, mida ise käitate.
- Hinnad. Anchore Enterprise'i hind on hinnapakkumise alusel (septembri 2026 seisuga). Mõni meeskond eelistab avaldatud hinda.
Millele tähelepanu pöörata
- Kuidas SBOM tekib: skannitakse failidest, analüüsitakse lähtekoodist või salvestatakse buildist.
- Kas tööriist ütleb teile, kui SBOM on puudulik, mitte ainult halvasti vormindatud.
- Tarnijate SBOM-ide vastuvõtt, VEX ja jagamine klientide või ametiasutustega.
- Litsentsipoliitika ja autorsuse märkimine, kui teie õigusosakond sellele tugineb.
- Isemajutus, õhuvahe ja CI-süsteemid, mida kasutate.
Valikud
1. CRACI (meie toode)

CRACI on GitHub Actionsi runner, mis salvestab SBOM-i buildi töötamise ajal. Pakette tundev puhverserver salvestab liikluse paketiallikatesse, sealhulgas CI vahemäludest taastatud paketid, ja iga SBOM kannab täielikkuse olekut töö ja vahemälu kohta. CRACI jõustab väljuva liikluse poliitika, mis rikke korral blokeerib (fail closed), ja hindab jälgitavaid SBOM-e pidevalt uuesti. See ekspordib CycloneDX- ja SPDX-vormingus, mida Anchore Enterprise saab importida. CRACI inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, kogu maailmas.
Sobib kõige paremini: GitHub Actionsi meeskondadele, kes peavad näitama, millest iga väljalase ehitati. Kaaluge, kui: saate hakkama ilma selleta, mida CRACI ei tee: ise ehitamata tõmmiste skannimine, poliitikapaketid, isemajutus (kliendi majutatud runnerid on Enterprise-plaani jaoks arenduskavas) ja muud CI-süsteemid peale GitHub Actionsi (GitLab CI ja Jenkins on arenduskavas). CRACI vs Anchore
2. FOSSA

FOSSA alustas litsentsivastavusest: litsentside tuvastamine täisteksti põhjal, automaatsed poliitikad, autoriõiguse teabe väljavõtmine ja autorsusteated. See genereerib SPDX- ja CycloneDX-vormingus SBOM-e, soovi korral koos VDR-i või VEX-iga, impordib tarnijate SBOM-e NTIA ja FDA miinimumelementide poliitikatega ning jagab SBOM-e Enterprise-plaanis SBOM-portaali kaudu.
Sobib kõige paremini: meeskondadele, kelle jaoks litsentsirisk on turvalisuse kõrval. Kaaluge, kui: projektipõhine hinnastus sobib; tasuta plaan on 5 projektile ja Business maksab $20 projekti kohta kuus, aastase arveldusega (septembri 2026 seisuga). CRACI vs FOSSA
3. Cybeats SBOM Studio
SBOM Studio nimetab end "SBOM-ide alussüsteemiks" (the SBOM system of record). See salvestab teie toodete ja tarnijate SBOM-e vormingutes SPDX 2.2 kuni 3.0.1 ja CycloneDX 1.2 kuni 1.7, kontrollib neid enne importi Quality Score'iga, võrdleb iga komponenti pidevalt ja koostab VEX-e. See jagab SBOM-e klientidega, sealhulgas Transparency Exchange API kaudu.
Sobib kõige paremini: tooteturvameeskondadele sellistes valdkondades nagu ICS ja OT, meditsiiniseadmed, telekom ja autotööstus. Kaaluge, kui: teil on SBOM-ide genereerimiseks eraldi viis; Cybeats suunab selleks oma Marketplace'i tarnijate juurde. CRACI vs Cybeats
4. Manifest
Manifest loob, impordib, rikastab ja jagab SBOM-e teie enda toodete, tarnijate tarkvara ja teie tehisintellektimudelite jaoks. Tarnijad laadivad SBOM-id üles portaali kaudu ja kui nad seda pakkuda ei saa, saab Manifest selle genereerida kompileeritud binaarfailist. Leiud muutuvad piletiteks, tarnijate pöördumisteks ja riskiaruanneteks.
Sobib kõige paremini: organisatsioonidele, kelle peamine risk on ostetud tarkvara. Kaaluge, kui: soovite teistsugust genereerimisviisi; selle GitHub Action käitab vaikimisi Syfti, sarnaselt Anchore'iga. CRACI vs Manifest
5. Dependency-Track (avatud lähtekoodiga)
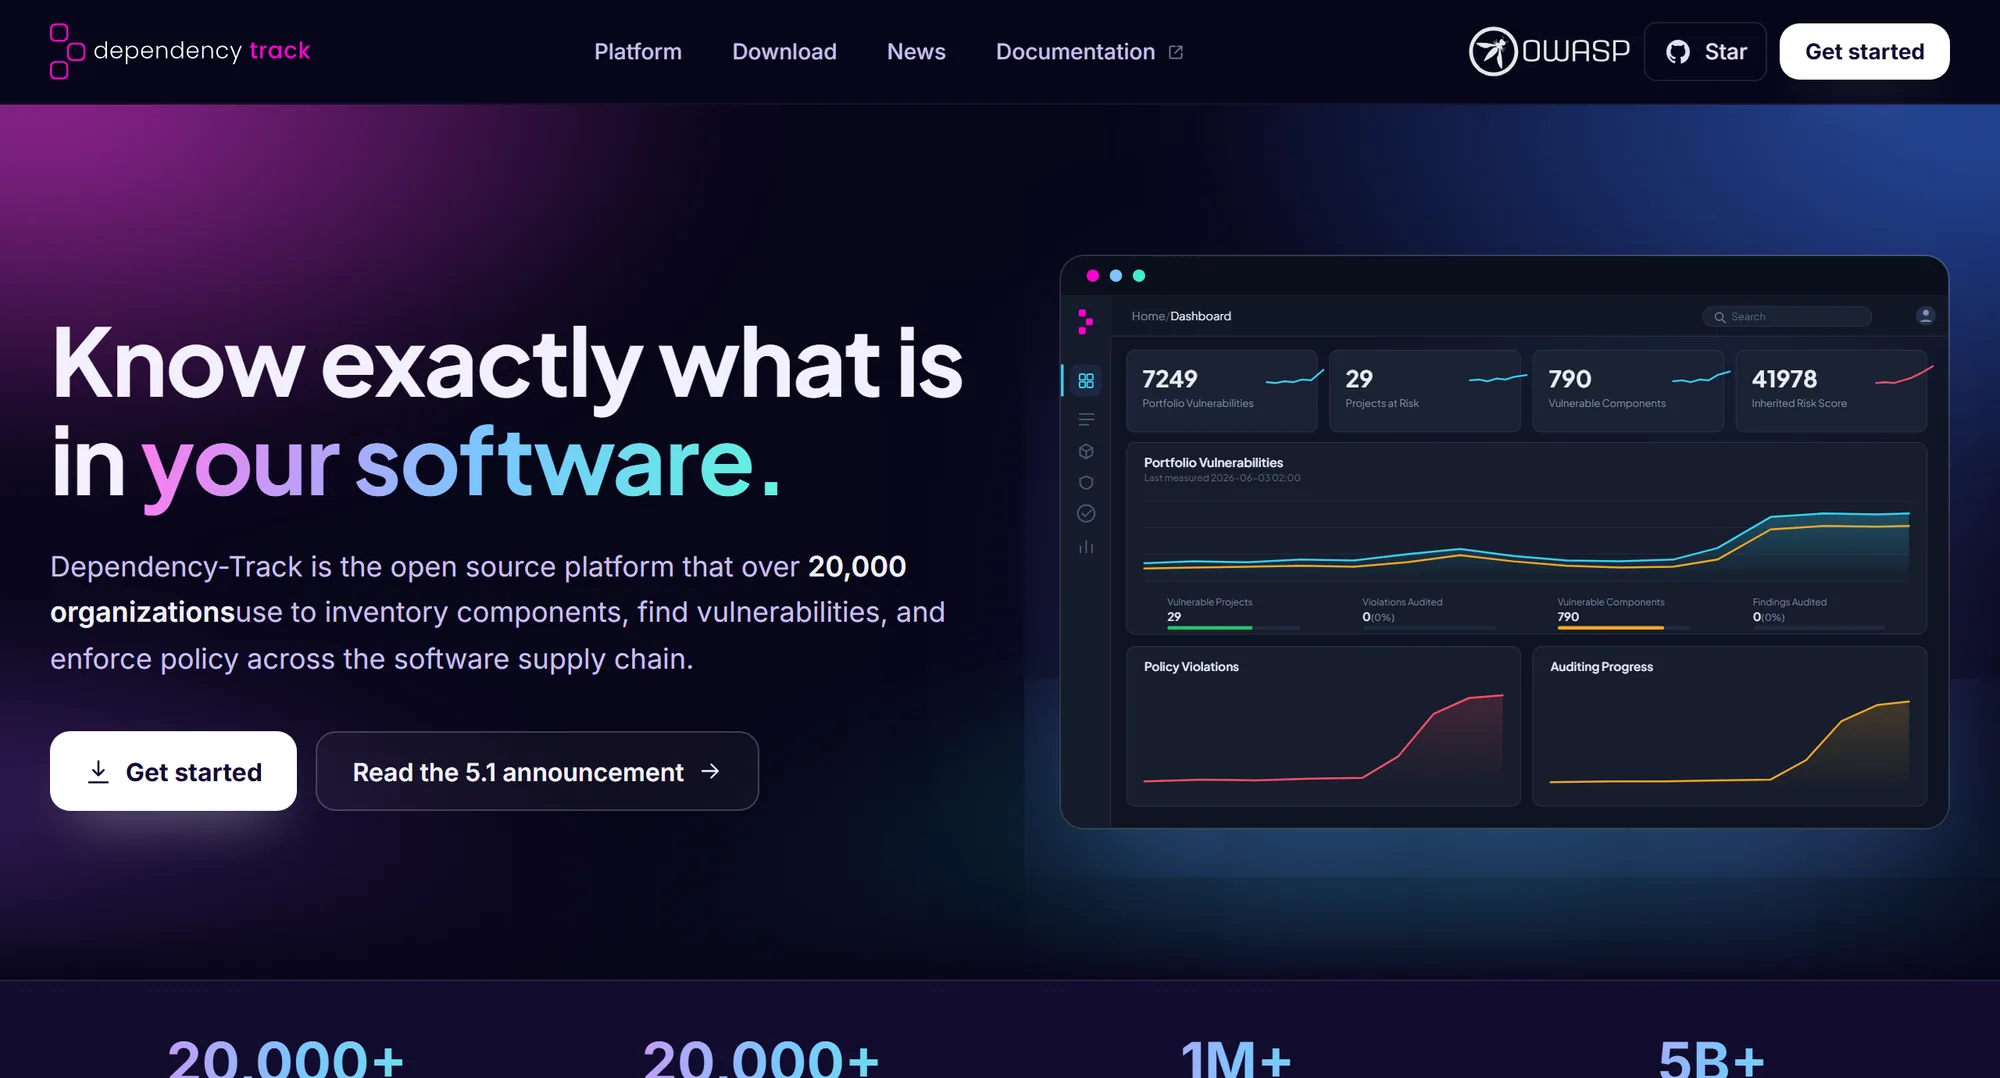
OWASP Dependency-Track on tasuta Apache 2.0 platvorm, mis jälgib komponente teie portfelli iga rakenduse igas versioonis. See hangib haavatavuste andmeid allikatest, sealhulgas NVD-st ja GitHub Advisoriesist, sel on poliitikamootor turva-, litsentsi- ja tegevusreeglite jaoks ning see tarbib ja loob CycloneDX VEX-i.
Sobib kõige paremini: meeskondadele, kes soovivad läbipaistvat, isemajutatud SBOM-i platvormi ilma litsentsitasuta. Kaaluge, kui: olete valmis seda käitama ja sellele andmeid andma; see analüüsib üleslaaditud SBOM-e ega genereeri neid. CRACI Dependency-Tracki kasutajatele
6. Trivy (avatud lähtekoodiga)

Trivy on tasuta Apache-2.0 skanner konteineritõmmiste, failisüsteemide, repositooriumide, virtuaalmasinate tõmmiste ja
Kubernetese jaoks. See leiab haavatavusi, väärkonfiguratsioone, saladusi ja litsentse, kirjutab CycloneDX- ja SPDX-SBOM-e ning
skannib olemasolevaid SBOM-e käsuga trivy sbom.
Sobib kõige paremini: meeskondadele, kes soovivad tasuta tõmmiste ja SBOM-ide skannimist ning IaC ja saladuste kontrolle ühes binaarfailis. Kaaluge, kui: saate hakkama ilma keskse platvormita; tulemuste salvestamise, poliitika ja seire peate ise ehitama. CRACI vs Trivy
7. Snyk Container

Snyk Container skannib konteineritõmmiseid ja nende sees olevaid avatud lähtekoodiga sõltuvusi, soovitab vähemate haavatavustega baastõmmiseid ja jälgib Kubernetese töökoormusi. See ühendub registritega, sealhulgas Docker Hub, Amazon ECR, Azure ACR, Google GCR, Artifactory, Harbor ja Red Hat Quay, ning prioritiseerib leide ärakasutuse küpsuse ja töökoormuse konfiguratsiooni järgi. See töötab Snyki koodi, sõltuvuste ja IaC skannimise kõrval.
Sobib kõige paremini: arendajatele, kes soovivad baastõmmise uuendamise nõuandeid samas tööriistas, kus on nende teised skannimised. Kaaluge, kui: arendajapõhine hinnastus sobib; Snykil on Free-plaan, Team alates $25 kuus ja Enterprise-plaan (septembri 2026 seisuga). CRACI vs Snyk
8. Docker Scout
Docker Scout analüüsib konteineritõmmiseid: see koostab nende komponentidest SBOM-i ja võrdleb seda pidevalt uuendatava haavatavuste andmebaasiga. Seda kasutatakse Docker Hubist, Docker CLI-st ja Docker Scouti töölaualt ning see integreerub GitHub Actionsi, GitLabi, Azure DevOps Pipelinesi, CircleCI ja Jenkinsiga ning OCI registritega nagu Amazon ECR, Azure Container Registry, JFrog Artifactory, Harbor ja Sonatype Nexus.
Sobib kõige paremini: meeskondadele, kes juba ehitavad ja hoiavad tõmmiseid Dockeri tööriistadega. Kaaluge, kui: plaan sobib teie repositooriumide arvuga; septembri 2026 seisuga sisaldab tasuta Personal-plaan 1 Scouti toega repositooriumi ja Pro 2, samas kui Team, $15 kasutaja kohta kuus aastase arveldusega, ja Business sisaldavad piiramatult repositooriume.
9. Chainguard
Chainguard valib vähemate tõmmiseleidude saavutamiseks teise tee: see ehitab avatud lähtekoodiga tarkvara lähtekoodist ja tarnib selle karastatuna. Selle konteineritõmmised, mida ta nimetab null-CVE tõmmisteks, tulevad allkirjastatud SBOM-i ja SLSA päritoluteabega ning tellimusega klientidele kohustub see kriitilised CVE-d parandama 7 päeva ja muud raskusastmed 14 päeva jooksul sobiva paiga ilmumisest. Lisaks pakub see ümberehitatud keeleteeke, VM-tõmmiseid ja karastatud GitHub Actionsit.
Sobib kõige paremini: meeskondadele, kes alustaksid pigem puhastest baastõmmistest kui teeksid skannitulemuste triaaži. Kaaluge, kui: saate üle minna selle tõmmistele; viis on tasuta ja kataloogi hinnad algavad $19K-st 10-liikmelisele meeskonnale (septembri 2026 seisuga). CRACI ja Chainguard
Kõrvuti
| Võimekus | CRACI | Anchore | FOSSA | Cybeats | Manifest | Dependency-Track | Trivy |
|---|---|---|---|---|---|---|---|
| Genereerib SBOM-e | Salvestab | Skannib | CLI analüüs | Marketplace'i kaudu | Skannerid | ||
| SBOM täheldatud buildiliiklusest | Pärib buildi tööriistadelt | ||||||
| Täielikkus märgitud töö kohta | Quality Score | Sõltub sisendist | |||||
| Väljuva liikluse poliitika runneris | |||||||
| Impordib tarnijate SBOM-e | Tarnija SBOM-e saab lisada | Skannib neid | |||||
| Pidev seire | Skannige ise uuesti | ||||||
| Poliitikamootor | Poliitikaväravad ja litsentsipoliitika | Poliitikahoiatused | Pole öeldud | Pole öeldud | |||
| VEX | Pole öeldud | ||||||
| Litsentsivastavus | Litsentsipoliitika võib buildi blokeerida | Pole öeldud | Pole öeldud | ||||
| Isemajutatud või õhuvahega | Kliendi majutatud runnerid, Enterprise | Pole öeldud | Pole öeldud | Pole öeldud | Kohalik CLI | ||
| CI peale GitHub Actionsi | GitLab CI ja Jenkins | Pole öeldud | |||||
| Hinnad (september 2026) | $0.002 vCPU-minuti kohta ($0.004 2 vCPU eest), mõõdetuna sekundi kaupa; kuutasu ja SBOM-i kohast tasu pole | Hinnapakkumine | Tasuta; Business $20/projekt/kuu | Pole öeldud | Pole öeldud | Tasuta, avatud lähtekoodiga | Tasuta, avatud lähtekoodiga |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
"Anchore" tähendab Anchore Enterprise'i. "Pole öeldud" tähendab, et võimekust ei kirjeldata tarnijate dokumentatsioonis, mitte seda, et see puudub. Tabel hõlmab SBOM-i platvorme; Snyk Container, Docker Scout ja Chainguard on kirjeldatud eespool.
Märkus skannitud SBOM-ide kohta
Enamik siinseid valikuid genereerib SBOM-e skannimise teel või sõltub eelnevast skannerist. Skanner raporteerib, mida tema ees olevad failid deklareerivad. Repositoorium, kuhu pole lukufaili commit'itud, ei anna talle midagi lahendada, ja see, millised kataloogijad töötavad, on seadistus, mitte projekti omadus, nii et sama tööriist samas versioonis võib samast checkout'ist tagastada väga erinevaid loendeid. See ütleb rohkem skannimise kui meetodi kohta kui ühegi konkreetse tööriista kohta. CRACI-t ei saa sel viisil üldse võrrelda, sest see salvestab builde ega saa kataloogi skannida.
Millal jääda Anchore'i juurde
- Skannite palju konteineritõmmiseid mitmes CI-süsteemis, mitte ainult GitHub Actionsis.
- Vajate valmis poliitikapakette FedRAMP-i, NIST-i, CIS-i, PCI DSS-i või CMMC jaoks.
- Peate kasutama isemajutust, sealhulgas õhuvahega võrgus.
- Kasutate juba Syfti ja Grype'i ning soovite samadelt hooldajatelt ettevõttekihti. Kui vajate ainult genereerimist ja võrdlemist, võivad tasuta tööriistad ise piisata: CRACI vs Syft ja Grype.
SBOM-ide allikas salvestamise kohta lugege lähemalt SBOM-i genereerimisest buildi ajal ja CRA-le vastavusest.
Anchore'i alternatiivid: KKK
Lühivastused küsimustele, mida meeskonnad võrdlemisel küsivad
Milleks Anchore'i kasutatakse?
Anchore'i kasutatakse SBOM-ide genereerimiseks ja nende haavatavuste skannimiseks, peamiselt konteineritõmmiste puhul. Selle tasuta avatud lähtekoodiga tööriistad on Syft, mis genereerib SBOM-e, ja Grype, mis skannib haavatavusi. Anchore Enterprise tugineb neile, et hallata SBOM-e kogu portfellis, skannida salvestatud SBOM-e uuesti ning jõustada FedRAMP-i, NIST-i, CIS-i, PCI DSS-i ja CMMC poliitikapakette, isemajutatult või õhuvahega võrgus.
Kas Grype on tasuta?
Jah. Grype on avatud lähtekoodiga Apache-2.0 litsentsi all, nagu ka Syft. Anchore Enterprise, nende peale ehitatud kommertsplatvorm, on hinnapakkumise alusel (septembri 2026 seisuga).
Mis on Anchore Grype?
Grype on Anchore'i avatud lähtekoodiga haavatavuste skanner konteineritõmmiste, failisüsteemide ja SBOM-ide jaoks. See katab operatsioonisüsteemi paketid ja keeled nagu Java, JavaScript, Python, .NET, Go, PHP, Ruby ja Rust, prioritiseerib EPSS- ja KEV-andmete põhjal ning toetab tulemuste filtreerimiseks OpenVEX-i. See töötab koos Syftiga, mis genereerib SBOM-i.
Kas Anchore Engine'i veel hooldatakse?
Ei. Selle README ütleb, et alates 2023. aastast Anchore Engine'i enam ei hooldata ja uusi versioone ei avaldata, ning GitHubi repositoorium arhiveeriti 24. märtsil 2026. Anchore suunab kasutajad Syfti ja Grype'i juurde või toetatud platvormi saamiseks Anchore Enterprise'i juurde.
Millised on head konteinerite turvatööriistad peale Anchore'i?
Tõmmiste skannimiseks on Trivy ja Grype tasuta ning Snyk Container ja Docker Scout on tasuta astmetega kommertstooted. Kui soovite alustada vähemate CVE-dega tõmmistest, pakub Chainguard karastatud tõmmiseid. Et salvestada, mida teie enda buildid kaasa tõid, sealhulgas baastõmmised, salvestab CRACI SBOM-i GitHub Actionsi buildi töötamise ajal.
Võrrelge salvestatud SBOM-i skannituga
Käitage üks GitHub Actionsi töövoog CRACI-s ja võrrelge selle SBOM-i sellega, mille teie praegune skannimine loob.
Broneerige demo