Porównanie
Porównanie narzędzi do zarządzania podatnościami
Narzędzia do zarządzania podatnościami znajdują znane podatności, szeregują je i śledzą aż do naprawy. Ta nazwa obejmuje dwa różne zadania: skanowanie serwerów, punktów końcowych i kont chmurowych, którymi Państwo zarządzają, oraz śledzenie komponentów open source w tworzonym przez Państwa oprogramowaniu. Oto wiodące narzędzia w obu grupach, opcje bezpłatne i miejsce CRACI.
Zaktualizowano
Dla kogo jest ta strona
Ta strona jest dla zespołów, które wybierają narzędzie do zarządzania podatnościami lub sprawdzają, czy obecne obejmuje to, co dostarczają. Tworzymy CRACI, proszę wziąć to pod uwagę. Każde stwierdzenie o innym produkcie pochodzi z własnej strony lub dokumentacji danego dostawcy i zostało sprawdzone we wrześniu 2026.
Dwa rodzaje zarządzania podatnościami
| Zarządzanie podatnościami infrastruktury | Zarządzanie podatnościami oprogramowania | |
|---|---|---|
| Chroni | To, co Państwo uruchamiają: serwery, laptopy, urządzenia sieciowe, konta chmurowe | To, co Państwo tworzą i dostarczają: aplikacje, obrazy, firmware |
| Znajduje podatności w | Systemach operacyjnych, zainstalowanym oprogramowaniu, konfiguracjach | Komponentach open source i zewnętrznych, bezpośrednich i przechodnich |
| Naprawa | Załatanie systemu | Aktualizacja zależności, ponowny build i wydanie |
| Typowy kupujący | IT i operacje bezpieczeństwa | Bezpieczeństwo produktu i inżynieria |
| Przykłady | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Oba rodzaje częściowo się pokrywają. Qualys odczytuje już komponenty open source przez swojego agenta w czasie działania, a kilka platform skanuje obrazy kontenerów. Skaner hostów widzi jednak to, co jest zainstalowane na maszynie, a nie to, które wydanie Państwa produktu zawierało którą zależność. Jeśli sprzedają Państwo oprogramowanie, potrzebna jest odpowiedź na oba pytania.
Jak wybrać
- Co trzeba objąć? Infrastrukturę, tworzone oprogramowanie lub oba. Lepiej dobrać narzędzie do każdego zadania, niż rozciągać jedno na oba.
- Jak szereguje znaleziska? Warto szukać sygnałów wykorzystania, a nie tylko CVSS: CISA KEV, EPSS, analizy zagrożeń, a dla kodu osiągalności. Metodę opisuje strona priorytetyzacja podatności.
- Skąd pochodzi inwentarz? Agenty i skany sieciowe dla hostów; manifesty, kod źródłowy, obrazy lub zapis buildu dla oprogramowania. Ranking może być tylko tak dobry jak lista, na której się opiera.
- Co dzieje się po znalezisku? Łatanie, pull requesty z poprawkami, zgłoszenia, przekazywanie właścicielom i weryfikacja, że poprawka faktycznie trafiła do wydania.
- Co muszą Państwo udowodnić? Klienci, audytorzy i unijny Cyber Resilience Act coraz częściej wymagają SBOM dla każdego wydania oraz zapisu tego, jak obsłużono podatności.
- Jak chcą Państwo płacić? Za zasób, za programistę, za committera, za plan lub według wyceny.
W skrócie
Te dwa rodzaje narzędzi odpowiadają na różne pytania, dlatego mają osobne tabele. „Nie podano” oznacza, że cytowane przez nas strony dostawców nie rozstrzygają tej kwestii. Ceny według stanu na wrzesień 2026.
Zarządzanie podatnościami infrastruktury i punktów końcowych
| Funkcja | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Obejmuje | Sieci, chmurę, kontenery, aplikacje webowe, OT | Hosty, punkty końcowe, chmurę, kontenery | Środowiska lokalne, chmurę, kontenery, aplikacje, IaC | Punkty końcowe i urządzenia sieciowe |
| Jak znajduje zasoby | Skanery Nessus; bezagentowo w chmurze | Cloud Agent, skanery, konektory chmurowe | Agenty | Sensor Defender for Endpoint, skanery bezagentowe |
| Ocena ryzyka | VPR | TruRisk i QDS | Active Risk (od 0 do 1000) | Priorytetyzacja według ryzyka |
| Używa EPSS | W QDS | Nie podano | Nie podano | |
| Używa CISA KEV | W VPR | Nie podano | ||
| Łatanie | Tenable Patch Management | Patch Management | Nie podano | Zadania naprawcze w Intune |
| Zależności tworzonego oprogramowania | Nie podano | SCA w czasie działania przez agenta | Nie podano | Nie podano |
| Cena | Od $3,700 rocznie za 100 zasobów | Wycena indywidualna | Wycena indywidualna | W cenie Defender for Endpoint P2; dodatek lub wersja samodzielna |
- W zestawie
- Częściowo
Zarządzanie podatnościami tworzonego oprogramowania
| Funkcja | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Skąd pochodzi lista komponentów | Rejestruje build | Manifesty i lockfile | Analizuje kod źródłowy | Manifesty i przesłane dane | Przesyłane SBOM-y | Obrazy, systemy plików i SBOM-y |
| Ciągłe monitorowanie | Alerty Dependabot | Uruchamiany samodzielnie | ||||
| Priorytetyzacja według osiągalności | Na poziomie funkcji | Nie podano | Nie podano | Nie podano | ||
| Podpisane dane o pochodzeniu artefaktów | Brak podpisanych danych o pochodzeniu | Nie podano | endorctl | Artifact attestations | Nie podano | Nie podano |
| Eksport SBOM | Określona kompletność | Tylko plany Enterprise | SPDX | Przyjmuje CycloneDX | Przez Syft | |
| CI poza GitHub Actions | GitLab CI i Jenkins | Nie podano | ||||
| Cena | $0.002 za minutę vCPU ($0.004 za 2 vCPU), naliczane co sekundę; bez opłaty miesięcznej | Darmowy plan; Team od $25 miesięcznie | Darmowy plan Developer; płatne plany przez dział sprzedaży | $19 i $30 za committera miesięcznie | Bezpłatny, Apache 2.0 | Bezpłatny, Apache 2.0 |
- W zestawie
- Częściowo
- Brak
- W planach rozwoju
CRACI

CRACI to zarządzanie podatnościami dla oprogramowania budowanego w GitHub Actions. Zamiast ustalać zawartość produktu na podstawie plików, uruchamia Państwa zadania i rejestruje pakiety faktycznie pobrane przez każde z nich, łącznie z zależnościami przechodnimi, pakietami przywróconymi z cache i ukrytymi zależnościami, których nie wymienia żaden lockfile. Monitorowane SBOM-y są na bieżąco ponownie oceniane, historia buildów pokazuje, jak długo dostarczano podatną zależność, a bramki polityk mogą zablokować build zawierający konkretny CVE. Najlepszy dla zespołów, które dostarczają oprogramowanie i muszą pokazać, co trafiło do każdego wydania. Uwaga: nie skanuje serwerów, punktów końcowych ani kont chmurowych, nie ma analizy osiągalności i uruchamia dziś zadania Linux w GitHub Actions (inne systemy CI, Windows i macOS są w planach rozwoju). Śledzenie podatności
Narzędzia do zarządzania podatnościami infrastruktury
Tenable Vulnerability Management
Tenable sprzedaje teraz Vulnerability Management jako część Tenable One, swojej platformy zarządzania ekspozycją. Obejmuje sieci, obciążenia chmurowe (bezagentowo), kontenery, aplikacje webowe i OT, a skanerem bazowym jest Nessus. Jego Vulnerability Priority Rating (VPR) uwzględnia status CISA KEV, a znaleziska pokazują EPSS obok CVSS. Naprawą zajmują się Tenable Patch Management i dwukierunkowa obsługa zgłoszeń. Najlepszy dla organizacji, które chcą najszerszego pokrycia zasobów od jednego dostawcy. Ceny są publiczne: od $3,700 rocznie za 100 zasobów, a Nessus Professional kosztuje $4,790 rocznie.
Qualys VMDR
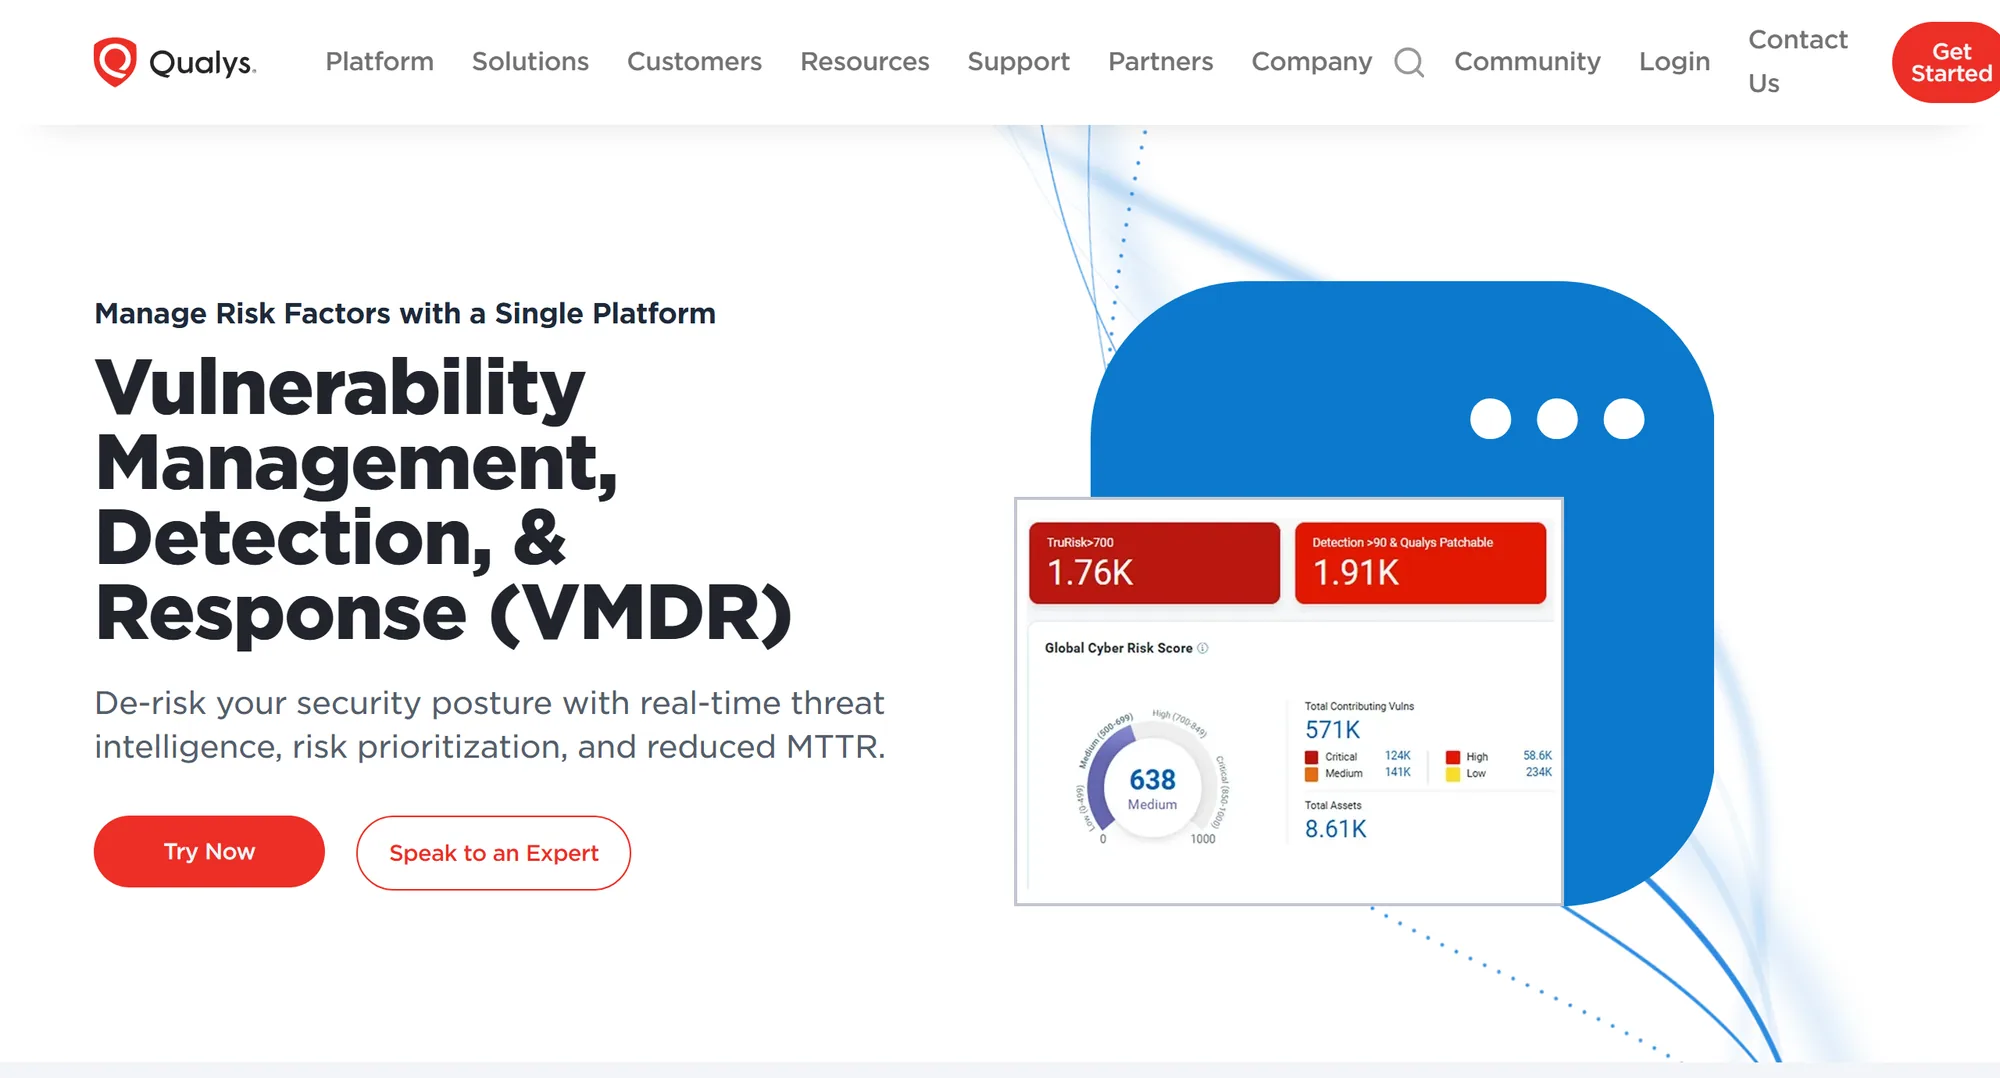
Qualys VMDR (Vulnerability Management, Detection and Response) zbiera dane przez Cloud Agent, skanery sieciowe i konektory chmurowe oparte na API. TruRisk ocenia ryzyko na podstawie CVSS, CISA KEV, dojrzałości kodu exploita, danych o złośliwym oprogramowaniu, ransomware i aktorach zagrożeń, a Qualys Detection Score wykorzystuje EPSS i terminy KEV jako dane wejściowe. Patch Management i zgłoszenia w ServiceNow zamykają pętlę, a Software Composition Analysis znajduje podatne komponenty open source w czasie działania przez agenta. Najlepszy do pokrycia opartego na agentach z wbudowanym łataniem. Ceny ustalane są indywidualnie.
Rapid7 Exposure Command (InsightVM)
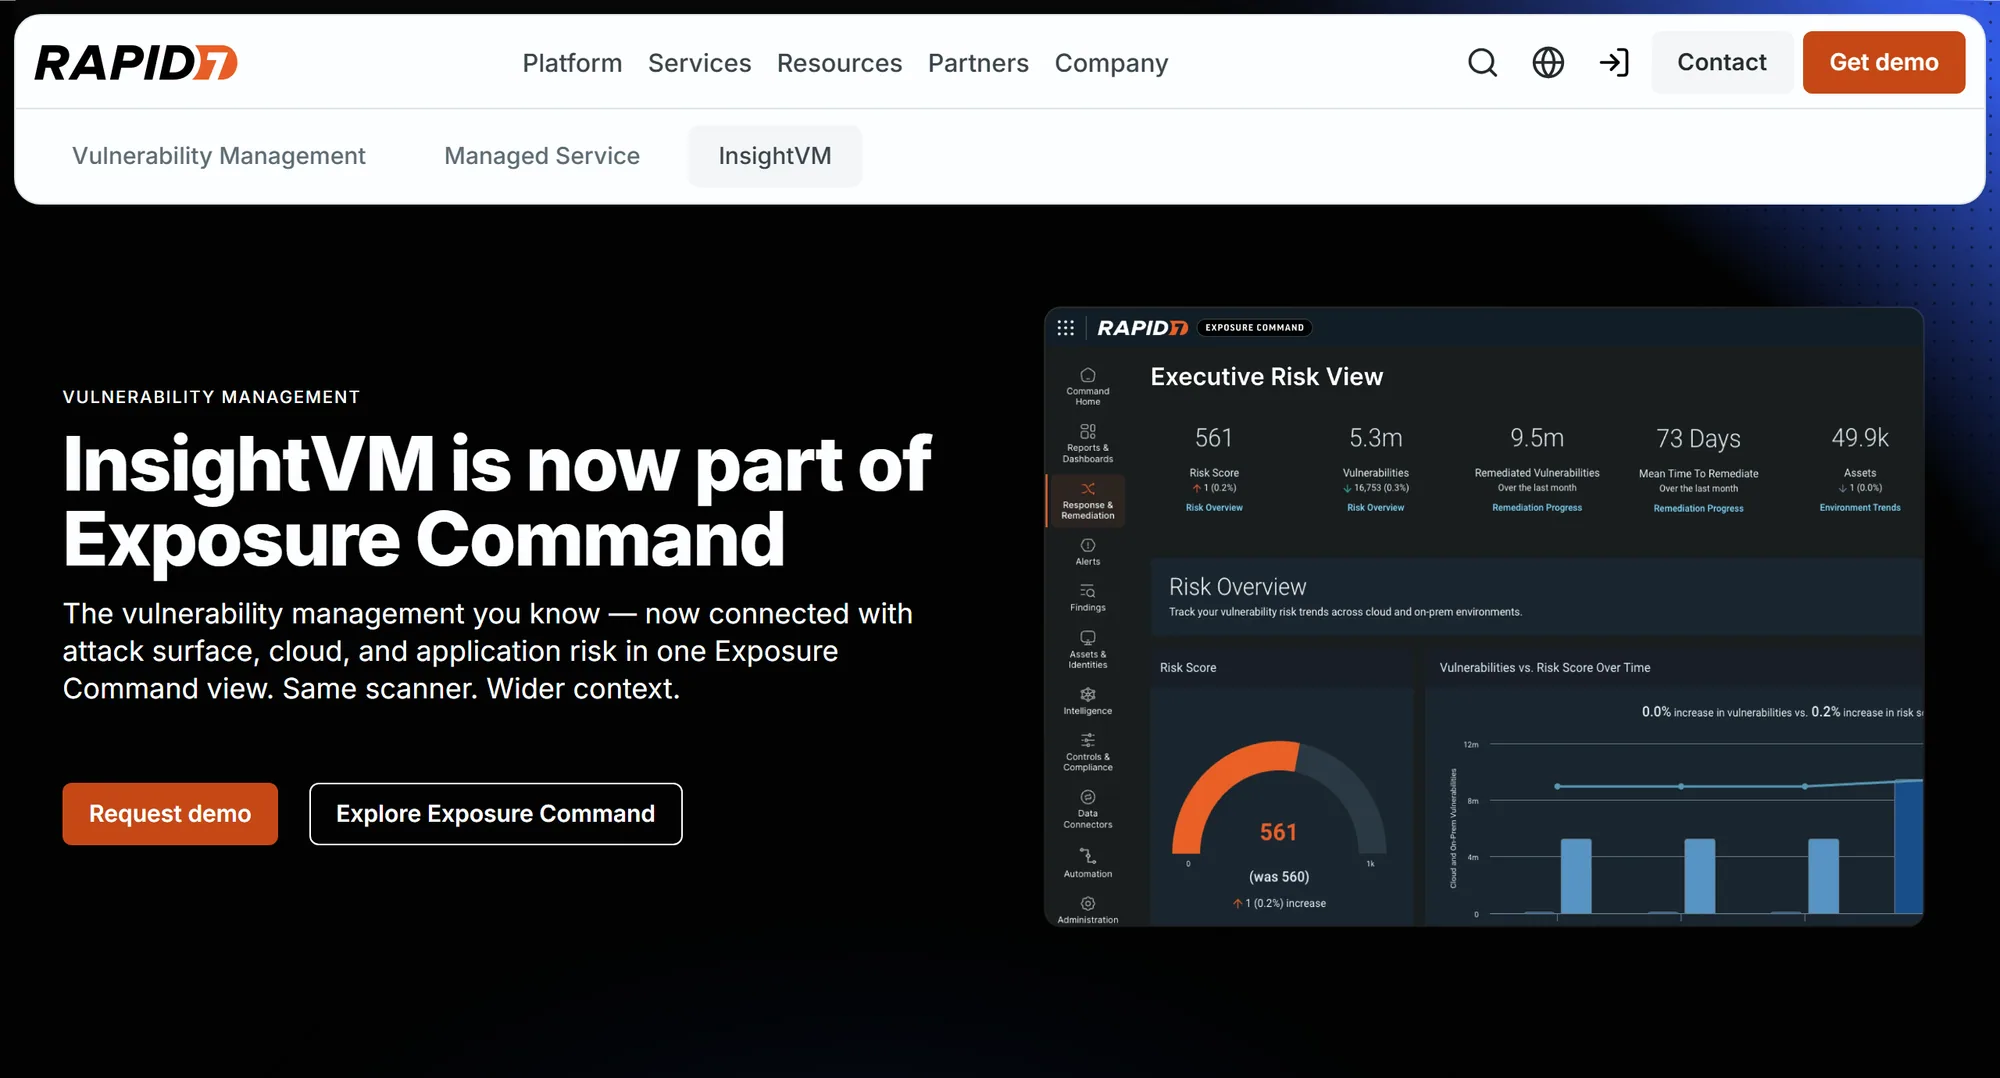
InsightVM jest teraz częścią Rapid7 Exposure Command, sprzedawanego jako Essentials (zarządzanie podatnościami i powierzchnia ataku) lub Ultimate (z dodatkiem bezpieczeństwa chmury i aplikacji). Obejmuje zasoby lokalne i chmurowe, kontenery, aplikacje i infrastrukturę jako kod. Jego ocena Active Risk, od 0 do 1000, łączy CVSS ze źródłami informacji o zagrożeniach, w tym AttackerKB, Metasploit, ExploitDB i listą CISA KEV. Obsługą zgłoszeń zajmują się procesy naprawy i ponad 500 integracji. Najlepszy dla zespołów, które chcą łączyć zarządzanie podatnościami z monitorowaniem powierzchni ataku. Ceny ustalane są indywidualnie.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management obejmuje punkty końcowe z systemami Windows, macOS, Linux, Android i iOS oraz urządzenia sieciowe, z inwentarzami oprogramowania, certyfikatów, sprzętu, firmware'u i rozszerzeń przeglądarek. Priorytetyzacja łączy analizy zagrożeń Microsoft, prawdopodobieństwo naruszenia i kontekst biznesowy, a naprawa odbywa się przez zadania Intune. Podstawowe funkcje są dostępne w Defender for Endpoint Plan 2, a oprócz tego istnieje dodatek premium i wersja samodzielna dla innych produktów EDR. Najlepszy dla organizacji korzystających już z Microsoft Defender. Nie obejmuje tworzonego przez Państwa oprogramowania.
Wiz
Wiz skanuje maszyny wirtualne, kontenery i funkcje serverless bez agentów oraz pobiera znaleziska z zewnętrznych skanerów dla zasobów lokalnych. Szereguje podatności z użyciem kontekstu ze swojego Security Graph: ekspozycji sieciowej, tożsamości, wrażliwości danych i ścieżek ataku. Generuje też SBOM-y obciążeń chmurowych w formatach SPDX i CycloneDX. Najlepszy dla organizacji stawiających na chmurę. Ceny ustalane są indywidualnie. CRACI vs Wiz
Zarządzanie podatnościami tworzonego oprogramowania
Snyk

Snyk to platforma stawiająca programistów na pierwszym miejscu, działająca w IDE, CLI, integracjach SCM i CI.
Priorytetyzuje znaleziska w zależnościach na podstawie osiągalności, dojrzałości exploitów, EPSS i CVSS oraz otwiera pull
requesty z aktualizacjami. Jego drzewo zależności pochodzi z manifestów i lockfile, a snyk sbom jest
dostępne tylko w planach Enterprise.
CRACI vs Snyk
Endor Labs

Endor Labs koncentruje się na osiągalności na poziomie funkcji, śledząc ścieżki kodu od Państwa kodu źródłowego do podatnej funkcji w zależnościach bezpośrednich i przechodnich. Dodaje analizę wpływu aktualizacji, poprawki przenoszone do starszych wersji i Package Firewall. Najlepszy dla zespołów tonących w alertach o zależnościach. CRACI vs Endor Labs
GitHub Advanced Security i Dependabot

Każdy plan GitHub obejmuje graf zależności i alerty Dependabot. Code Security dodaje dependency review i CodeQL, a artifact attestations dodają podpisane dane o pochodzeniu. Graf zależności opisuje manifesty i lockfile repozytorium oraz wszelkie przesłane do niego dane. CRACI vs GitHub Advanced Security
Bezpłatne narzędzia open source do zarządzania podatnościami
- OWASP Dependency-Track przyjmuje SBOM-y CycloneDX i na bieżąco analizuje je względem NVD, GitHub Advisories, OSV i innych źródeł, z silnikiem polityk i EPSS do priorytetyzacji. Apache 2.0. CRACI vs Dependency-Track
- Grype skanuje obrazy, systemy plików i SBOM-y oraz podaje dane EPSS i KEV wraz ze znaleziskami. Trivy skanuje obrazy, repozytoria, obrazy VM i Kubernetes. Oba na licencji Apache 2.0. CRACI vs Syft i Grype
- DefectDojo agreguje znaleziska z innych skanerów, usuwa duplikaty i śledzi naprawę. BSD 3-Clause, projekt OWASP Flagship, z płatną edycją Pro.
- OpenVAS, skaner w Greenbone Community Edition, skanuje sieci na podstawie stale aktualizowanego zestawu testów podatności.
- Nessus Essentials nie jest open source, ale jest bezpłatny: 30-dniowa licencja do użytku niekomercyjnego dla maksymalnie 5 adresów IP.
Narzędzia bezpłatne pozostawiają Państwu cały program wokół nich: monitorowanie, triage, przypisywanie i raportowanie.
Miejsce CRACI
CRACI to zarządzanie podatnościami dla oprogramowania budowanego w GitHub Actions. Każde inne z powyższych narzędzi skoncentrowanych na oprogramowaniu ustala zawartość produktu na podstawie plików: manifestów, lockfile, kodu źródłowego, obrazów lub przesłanego SBOM. CRACI uruchamia Państwa zadania GitHub Actions i rejestruje pakiety faktycznie pobrane przez każde zadanie, łącznie z zależnościami przechodnimi, pakietami przywróconymi z cache i ukrytymi zależnościami, których nie wymienia żaden lockfile. CRACI znajdował podatne pakiety, których Snyk i Aikido nie zgłosiły, ponieważ w ich skanach brakowało tych komponentów.
- Monitorowane SBOM-y są na bieżąco ponownie oceniane, a widoki organizacji agregują znaleziska z repozytoriów.
- Historia buildów pokazuje, które wcześniejsze buildy zawierały podatną zależność, dzięki czemu znają Państwo okres ekspozycji.
- Zespoły bezpieczeństwa wykonują triage znalezisk i przekazują każde z nich zespołowi odpowiedzialnemu za poprawkę, a CRACI obsługuje VEX.
- Bramki polityk mogą zablokować build z powodu znalezisk, także build zawierający konkretny CVE.
- W przypadku aktywnie wykorzystywanych podatności w ramach CRA zgłoszenia do organów składa CRACI w imieniu producenta.
CRACI nie jest właściwym wyborem, gdy:
- trzeba skanować serwery, punkty końcowe lub konta chmurowe (należy wybrać jedno z powyższych narzędzi infrastrukturalnych),
- priorytetem jest osiągalność (CRACI jej nie oferuje),
- Państwa pipeline'y działają na GitLab, Jenkins lub CircleCI albo potrzebują runnerów Windows lub macOS (CRACI uruchamia dziś zadania Linux w GitHub Actions; inne systemy CI, Windows i macOS są w planach rozwoju).
Więcej na stronie śledzenie podatności i w porównaniu narzędzi SCA. Mogą też Państwo umówić demo, aby zobaczyć zapis buildu GitHub Actions.
CRACI w porównaniu z każdym narzędziem
- CRACI kontra Snyk Co deklarują Państwa manifesty kontra co faktycznie zrobił build.
- CRACI kontra Aikido Szeroki pakiet AppSec kontra deterministyczne dowody z buildu.
- CRACI kontra Sonatype Kontrola repozytorium i SCA kontra dowody z buildu.
- CRACI kontra Black Duck Skanowanie kodu, fragmentów i plików binarnych kontra dowody z buildu.
- CRACI kontra Mend.io Skanowanie zależności kontra obserwacja zależności.
- CRACI kontra Checkmarx Platforma testów AppSec kontra dowody z czasu buildu.
- CRACI kontra Endor Labs Analiza osiągalności kontra obserwacja buildu.
- CRACI kontra JFrog Zarządzanie artefaktami kontra dowody z każdego buildu.
- CRACI kontra GitHub Advanced Security Skanowanie kodu, sekretów i zależności kontra dowody z buildu.
- CRACI kontra Dependabot Aktualizacje wersji kontra wiedza o tym, czego użyły Państwa buildy.
Obok siebie
Kilka narzędzi na jednej stronie, gdy wybierają Państwo kategorię, a nie jeden produkt.
Narzędzia do zarządzania podatnościami: najczęściej zadawane pytania
Krótkie odpowiedzi na częste pytania o narzędzia do zarządzania podatnościami
Czym jest narzędzie do zarządzania podatnościami?
To narzędzie, które znajduje znane podatności w Państwa zasobach, szereguje je według ryzyka i śledzi je, dopóki nie zostaną naprawione lub zaakceptowane. Platformy infrastrukturalne, takie jak Tenable, Qualys i Rapid7, obejmują hosty, punkty końcowe i chmurę. Narzędzia skoncentrowane na oprogramowaniu, takie jak Snyk, Endor Labs i Dependency-Track, obejmują komponenty open source w tworzonym przez Państwa oprogramowaniu.
Jakie jest najlepsze narzędzie do zarządzania podatnościami?
To zależy od tego, co trzeba objąć. Dla serwerów, laptopów i kont chmurowych warto rozważyć Tenable, Qualys, Rapid7 lub Microsoft Defender Vulnerability Management. Dla zależności w tworzonym i dostarczanym oprogramowaniu warto rozważyć narzędzia SCA i narzędzia oparte na SBOM. Większość organizacji dostarczających oprogramowanie potrzebuje po jednym z każdego rodzaju.
Czy są bezpłatne narzędzia do zarządzania podatnościami?
Tak. OpenVAS (Greenbone Community Edition) skanuje sieci, DefectDojo agreguje znaleziska z innych skanerów, Dependency-Track monitoruje SBOM-y, a Grype i Trivy skanują obrazy i systemy plików. Nessus Essentials to bezpłatna 30-dniowa licencja do użytku niekomercyjnego dla maksymalnie 5 adresów IP.
Czym zarządzanie podatnościami różni się od skanowania podatności?
Skanowanie znajduje podatności w danym momencie. Zarządzanie podatnościami to ciągły program wokół skanowania: inwentaryzacja, skanowanie, priorytetyzacja, przypisanie, naprawa, weryfikacja i raportowanie. Większość narzędzi na tej stronie robi jedno i drugie.
Które narzędzia do zarządzania podatnościami używają EPSS i CISA KEV?
Tenable używa obu (KEV zasila ocenę VPR, a EPSS jest wyświetlany przy znaleziskach). Qualys używa obu w swoim Qualys Detection Score. Active Risk firmy Rapid7 korzysta z listy KEV. Wśród narzędzi open source Grype raportuje dane EPSS i KEV, a Dependency-Track używa EPSS.
Czy CRACI to narzędzie do zarządzania podatnościami?
W przypadku oprogramowania budowanego w GitHub Actions tak. CRACI rejestruje pakiety faktycznie pobrane przez każdy build, monitoruje powstałe SBOM-y pod kątem nowych podatności, pokazuje, które buildy zawierały podatną zależność, i pozwala zespołom bezpieczeństwa wykonywać triage i przekazywać znaleziska. Nie skanuje hostów, punktów końcowych ani kont chmurowych.
Które z Państwa buildów dostarczają podatny pakiet?
Proszę umówić demo i uruchomić jeden z workflow GitHub Actions w CRACI. Otrzymają Państwo zapis każdego pakietu pobranego przez build, monitorowany pod kątem nowych podatności.
Umów demo