Alternativen
Alternativen zu Chainguard
Teams wählen Chainguard, um ihre Software-Lieferkette mit gehärteten, neu gebauten Inputs abzusichern. Die Alternativen härten entweder ebenfalls die Inputs oder sichern den Build ab, der sie nutzt. Hier sehen Sie, was jede Option abdeckt und kostet.
Aktualisiert am
Wir entwickeln CRACI, berücksichtigen Sie das; wir beschreiben jede Option anhand ihrer eigenen Dokumentation und sagen, wann ein anderes Tool besser passt.
Warum Teams über Chainguard hinausschauen

Chainguard baut Open-Source-Software aus dem Quellcode und liefert sie gehärtet aus: Container-Images, die es als Zero-CVE bezeichnet, aus verifiziertem Quellcode neu gebaute Java-, Python- und JavaScript-Bibliotheken, VM-Images und gehärtete GitHub Actions, jeweils mit einer signierten SBOM und SLSA-Provenienz. Kunden mit einem Auftrag sagt es zu, kritische CVEs innerhalb von 7 Tagen und andere Schweregrade innerhalb von 14 Tagen nach einem qualifizierenden Patch zu beheben. Das ist ein starker Weg, mit sauberen Inputs zu starten.
Teams sehen sich andere Optionen an, wenn sich ihre Lage ändert:
- Preis. Jenseits von fünf kostenlosen Images beginnt der Katalog von Chainguard bei $19K für ein Team von 10. Inzwischen gibt es auch kostenlose gehärtete Kataloge.
- Umfang. SBOMs und Provenienz von Chainguard beschreiben die Artefakte von Chainguard. Ihr eigener Build und alles andere, was er lädt, braucht weiterhin einen eigenen Nachweis.
- Kontrolle über den Build. Saubere Inputs begrenzen nicht, was ein Build während der Ausführung erreichen kann, und zeigen nicht, was ein Skript heruntergeladen hat.
- Migration. Der Umstieg auf einen gehärteten Katalog bedeutet, Basis-Images zu wechseln und manchmal auch die Art, wie Sie sie bauen.
Worauf es ankommt
- Ob Sie die Inputs, den Build oder beides absichern wollen.
- Welche Distributionen und Architekturen Sie brauchen und wie nahtlos sich die Images einsetzen lassen.
- Eine Zusage zur CVE-Behebung und ob sie eine kostenpflichtige Stufe voraussetzt.
- Compliance-Varianten wie FIPS und STIG, wenn Sie an Behörden verkaufen.
- SBOMs und Provenienz, und ob sie die Artefakte des Anbieters oder Ihren Build beschreiben.
- Kontrolle darüber, was ein Build während der Ausführung erreichen kann.
Die Optionen
Die Optionen 2 bis 9 liefern gehärtete, minimale oder neu gebaute Images. CRACI sichert den Build ab, der sie nutzt, und Socket sichert die Pakete ab, die er installiert.
1. CRACI (unser Produkt)

CRACI sichert die Software-Lieferkette am Build ab statt an ihren Inputs. Es ist ein Runner für GitHub Actions: Während jeder Job läuft, zeichnet ein paketbewusster Proxy auf, was er geladen hat, darunter Basis-Images, Pakete und Pakete aus CI-Caches, und erzeugt eine CycloneDX- oder SPDX-SBOM mit einem Vollständigkeitsstatus pro Job und pro Cache. Eine Egress-Richtlinie wird vor dem Start des Jobs validiert und blockiert im Zweifel (fail closed), sodass ein Build nur die Quellen erreicht, die Sie erlauben. CRACI bewertet die SBOMs des Ausgelieferten laufend neu, und seine Inventaransicht zeigt genau, welche Softwareversionen in welchen Produkten im Einsatz sind, weltweit.
Ideal für: Teams, die jeden Build nachweisen und kontrollieren müssen, egal welche Basis-Images sie nutzen.
In Betracht ziehen, wenn: Sie Lieferkettensicherheit für die Software wollen, die Sie bauen. CRACI erzeugt keine gehärteten Images oder Bibliotheken und unterstützt heute GitHub Actions unter Linux; GitLab CI, Jenkins, Windows und macOS sind auf der Roadmap.
2. Docker Hardened Images
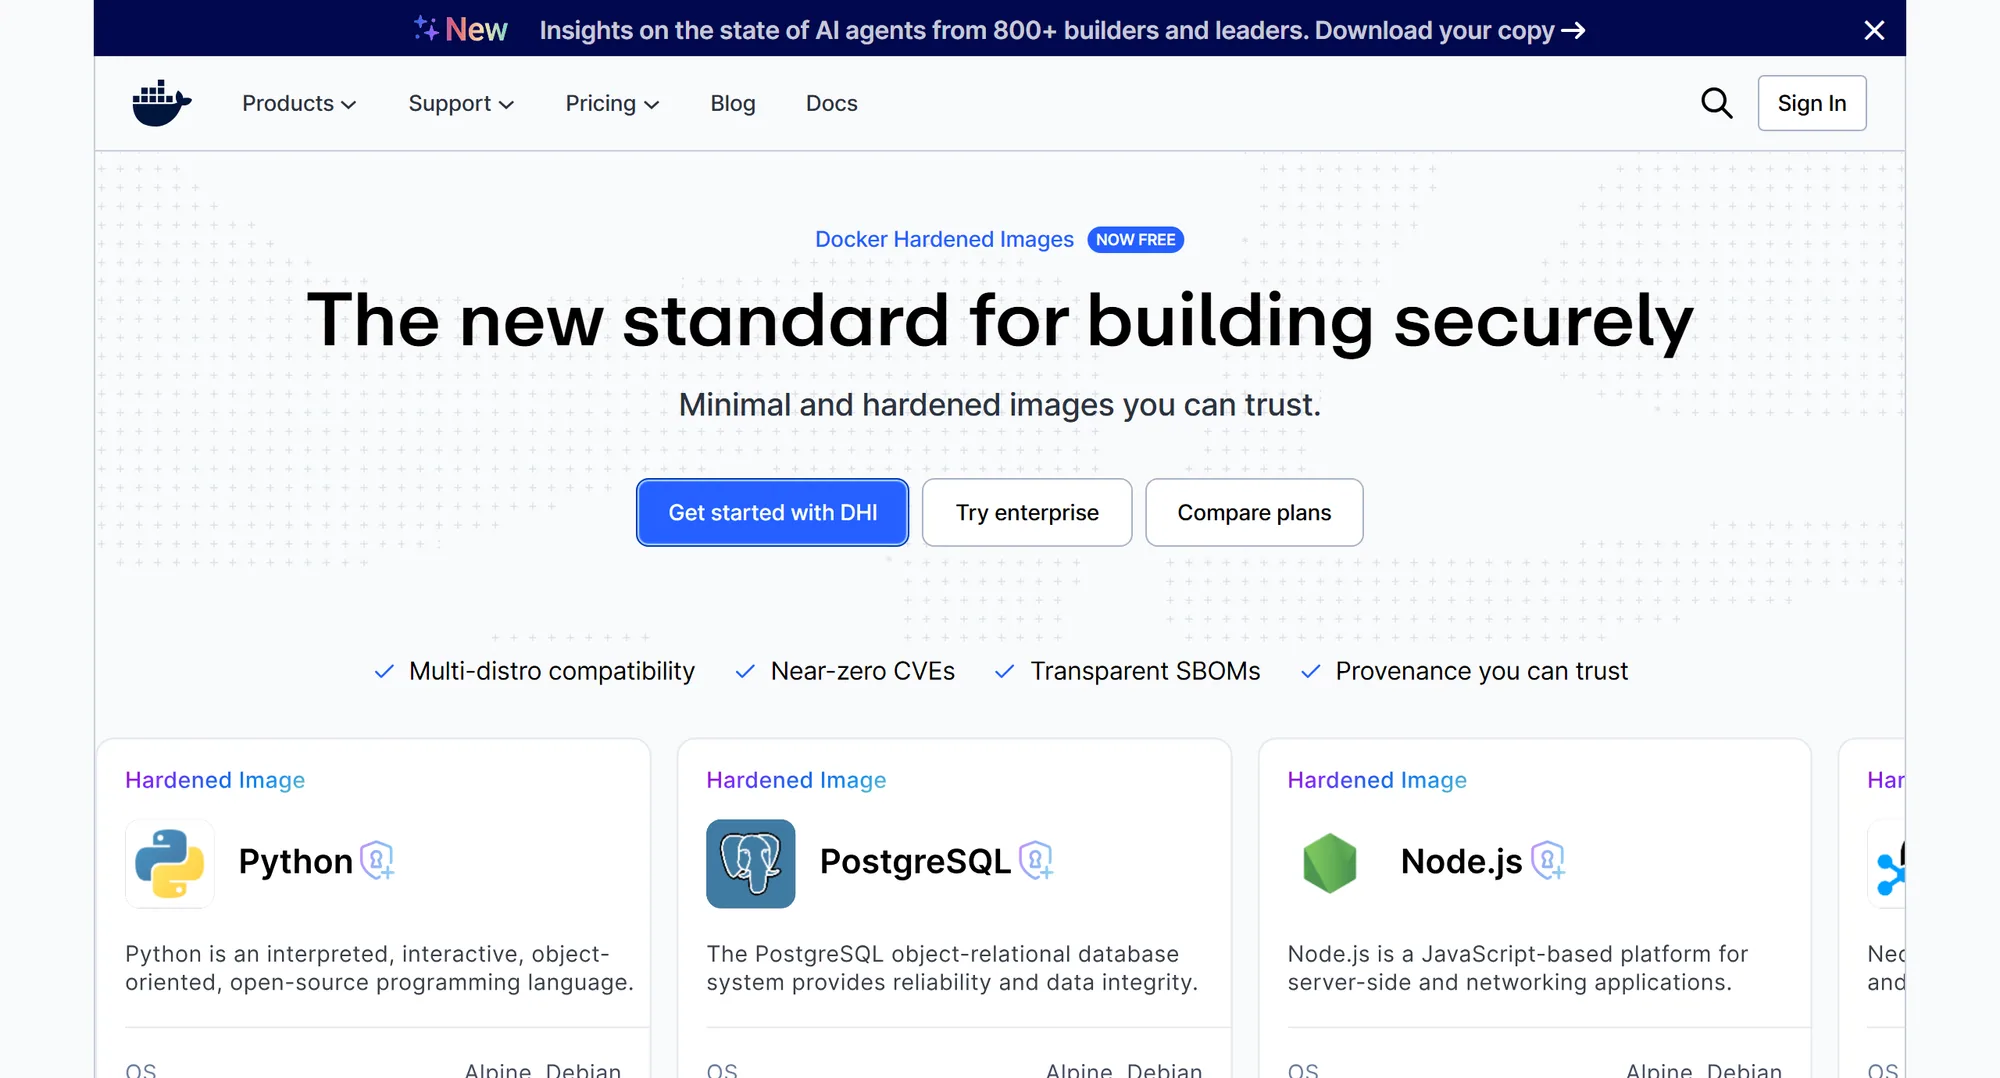
Docker beschreibt seine gehärteten Images als nahezu CVE-frei, minimal und laufend aus dem Quellcode neu gebaut, auf Alpine oder Debian. Jedes Image kommt mit signierten SBOMs, SLSA-Level-3-Provenienz und OpenVEX-Daten zur Ausnutzbarkeit. Stand September 2026 ist der DHI-Community-Katalog kostenlos und Open Source unter Apache 2.0; DHI Select, ab $5,000 pro Repository, ergänzt ein SLA zur Behebung kritischer CVEs innerhalb von 7 Tagen sowie FIPS- und STIG-Varianten, und DHI Enterprise ergänzt unbegrenzte Anpassungen.
Ideal für: einen kostenlosen gehärteten Katalog auf vertrauten Alpine- und Debian-Basen.
In Betracht ziehen, wenn: Sie ein SLA nur für die Images wollen, die eines brauchen.
3. Echo
Echo bietet schwachstellenfreie Container, Bibliotheken, VMs und Betriebssystempakete, mit FIPS-validierten und STIG-gehärteten Varianten, und gibt an, 99 % oder mehr der Schwachstellen an der Quelle zu beseitigen. Preise gibt es über eine Demo. Minimus, ein weiterer Anbieter gehärteter Images, stellt den Betrieb ein und hat seine Technologie an Echo übergeben; seine Registry schließt am 22. Oktober 2026.
Ideal für: Teams, die gehärtete Images, Bibliotheken und VMs von einem Anbieter wollen.
In Betracht ziehen, wenn: Sie Minimus-Kunde sind und einen Nachfolger suchen.
4. Aikido

Die gehärteten Images von Aikido ersetzen bestehende Basis-Images direkt und portieren Sicherheitsfixes zurück, statt Distributions-Upgrades zu erzwingen, auch nach dem Upstream-End-of-Life. Aikido listet mehr als 2.000 Images für Debian, Ubuntu und Alpine auf amd64 und arm64, mit SBOM, VEX und SLSA-Provenienz bei jedem Pull. Sie können kostenlos starten.
Ideal für: das Beheben von CVEs in den Images, die Sie bereits nutzen, ohne die Distribution zu wechseln.
In Betracht ziehen, wenn: Sie auch die breitere AppSec-Plattform von Aikido wollen.
5. RapidFort
RapidFort bietet mehr als 35.000 kuratierte, nahezu CVE-freie Images auf Basis von Ubuntu, RHEL, Debian und Alpine als direkten Ersatz für Standard-Basis-Images und gibt an, dass sie bis zu 99,9 % der CVEs entfernen. Der vollständige Katalog ergänzt nach CIS und DISA STIG gehärtete Varianten, FIPS-140-2- und 140-3-Images sowie SBOM-Export in SPDX und CycloneDX. Die Plattform-Stufe profiliert Container zur Laufzeit, um zu sehen, welche Komponenten tatsächlich laufen, und entfernt ungenutzte Pakete für bis zu 90 % weniger Angriffsfläche. Fünf kuratierte Images sind kostenlos; der vollständige Katalog wird auf Anfrage bepreist.
Ideal für: Teams, die gehärtete Images auf den Distributionen wollen, die sie bereits nutzen.
In Betracht ziehen, wenn: Laufzeit-Profiling und die Reduzierung der Angriffsfläche ebenso wichtig sind wie die Images.
6. Bitnami Secure Images
Bitnami, heute Teil von Broadcom, verkauft gehärtete Images von Open-Source-Anwendungen auf einer minimalen Photon-OS-Basis: mehr als 350 Container-Images und 140 Helm-Charts. Jedes Image kommt mit einer SBOM, VEX-Dokumenten, CVE-Scan-Ergebnissen und SLSA-3-Attestierungssignaturen, und der Katalog unterstützt FIPS, STIG und FedRAMP. Entwickler können einen Teil der Images kostenlos außerhalb der Produktion nutzen, nur im Tag latest; der vollständige Katalog wird über den Vertrieb oder den Arrow-Marketplace verkauft.
Ideal für: Teams, die bereits Bitnami-Anwendungen und Helm-Charts einsetzen.
In Betracht ziehen, wenn: Sie Produktions-Images brauchen, die ein kostenpflichtiges Abonnement erfordern.
7. Google distroless
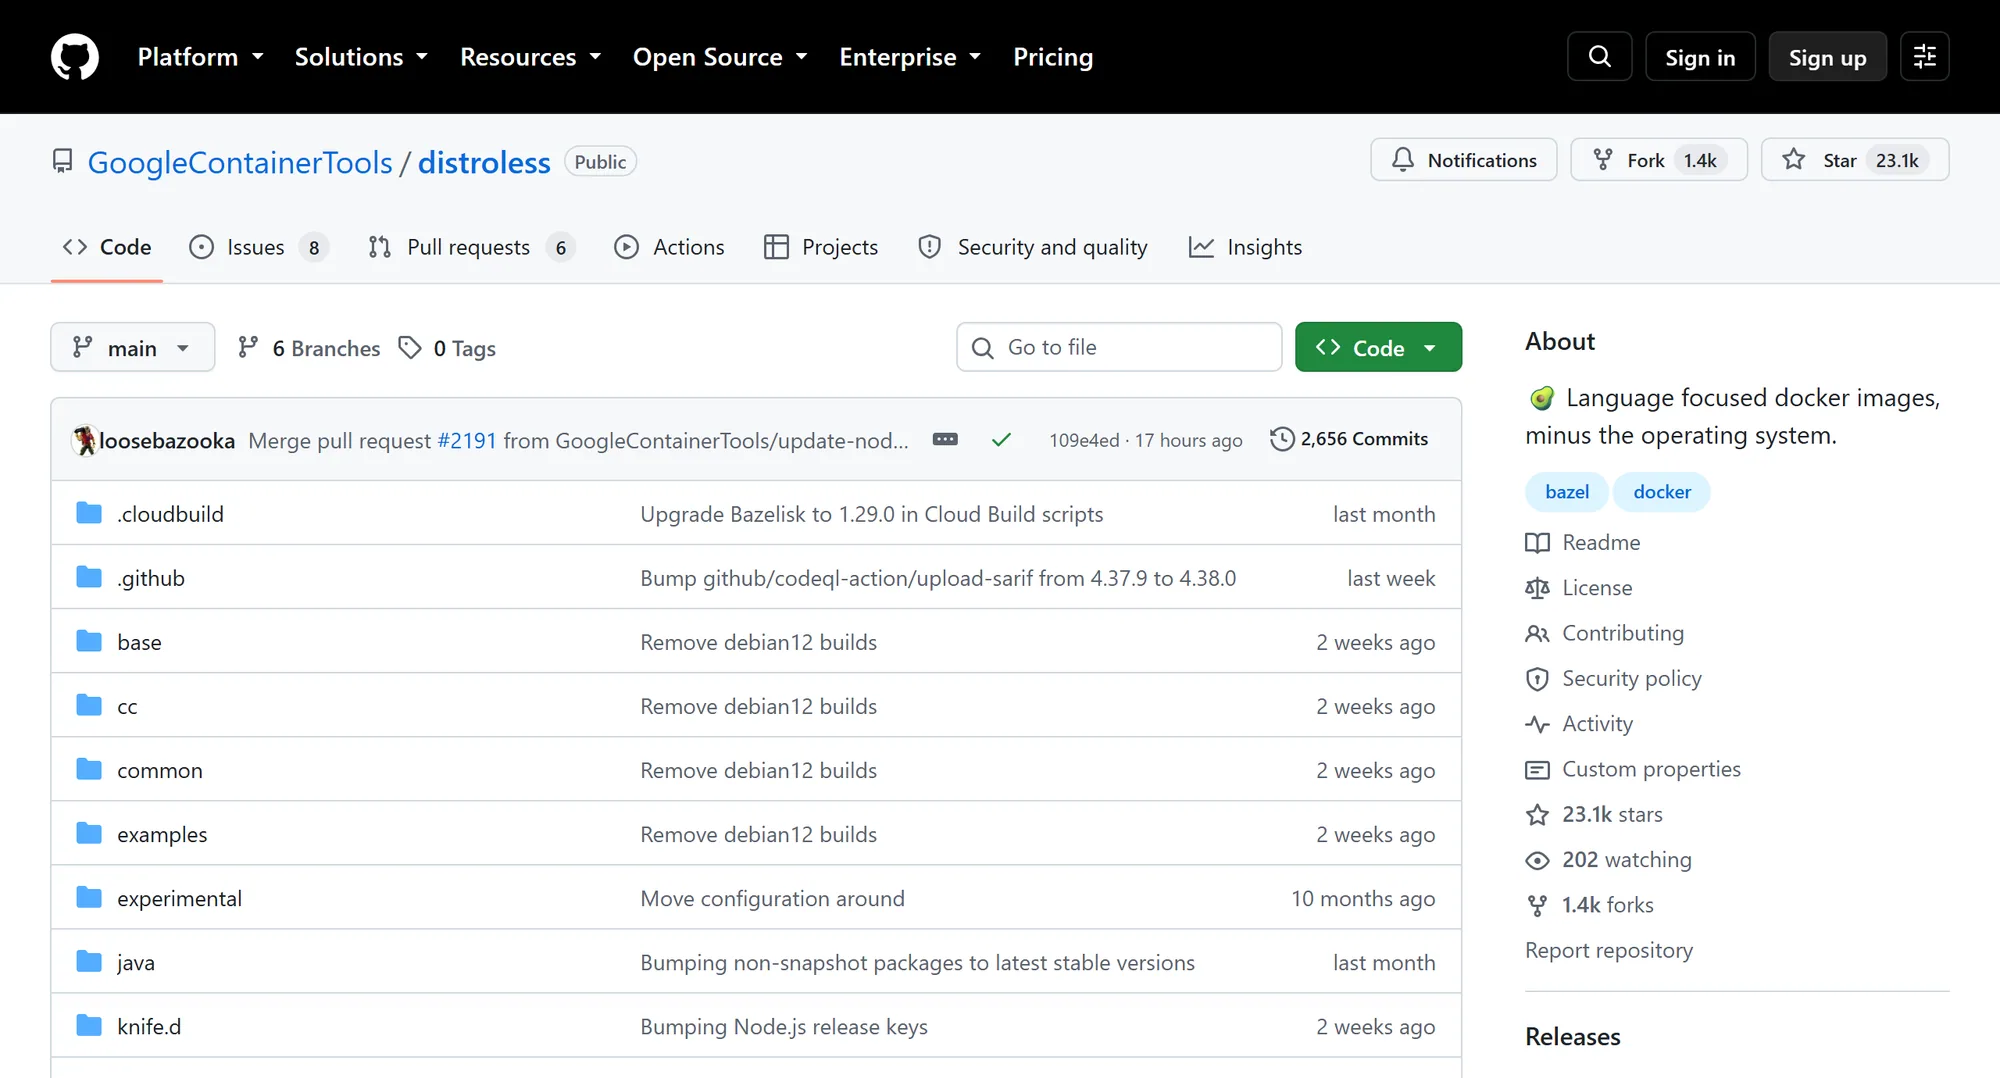
Distroless-Images „enthalten nur Ihre Anwendung und deren Laufzeitabhängigkeiten“, ohne Paketmanager oder Shell. Sie basieren auf Debian 13, sind unter Apache 2.0 kostenlos und mit cosign signiert. Eine Zusage zur CVE-Behebung gibt es nicht; Fixes kommen, sobald Debian sie veröffentlicht.
Ideal für: eine kleinere Angriffsfläche ohne Kosten.
In Betracht ziehen, wenn: Sie in Produktions-Images ohne Shell auskommen.
8. Iron Bank
Iron Bank ist die Quelle des US-Verteidigungsministeriums für gehärtete Container, Teil von Platform One. Anbieter, Open-Source-Communities und Behördenteams reichen Images ein, die ohne Internetzugang neu gebaut, gegen die Abnahmekriterien von Iron Bank gescannt und alle 12 Stunden überwacht werden. Für Beitragende und Nutzer ist es kostenlos, aber Pulls aus Registry1 erfordern ein Platform-One-Konto, und Anbieter und Beitragende sind für die Behebung der Befunde in ihren Images verantwortlich.
Ideal für: Software für DoD-Systeme, die akkreditierte Basis-Images braucht.
In Betracht ziehen, wenn: Sie akzeptieren, dass die Pflege jedes Images von dessen Beitragendem abhängt.
9. Cloud Native Buildpacks und Paketo
Cloud Native Buildpacks, ein graduiertes CNCF-Projekt, machen aus Anwendungsquellcode OCI-Images ohne Dockerfile. Rebase aktualisiert das Basis-Image, ohne die App neu zu bauen, Builds erzeugen SBOMs in CycloneDX, SPDX und Syft JSON, und ein erneuter Build reproduziert denselben Image-Digest. Paketo Buildpacks, ein Community-Projekt unter der Cloud Foundry Foundation, liefern fertige Buildpacks für Java, Go, .NET Core, Node.js, PHP, Python und Ruby.
Ideal für: Teams, die keine Dockerfiles pflegen und Betriebssystem-Layer per Rebase patchen wollen.
In Betracht ziehen, wenn: Sie ohne Zusage eines Anbieters zur CVE-Behebung auskommen; dies ist ein Weg, Images zu bauen, kein Katalog.
10. Socket

Socket sichert einen anderen Input ab: Open-Source-Pakete. Es analysiert, wie sich Pakete verhalten, markiert riskante Ergänzungen in Pull Requests, und Socket Firewall blockiert bösartige Pakete bei der Installation, mit einer kostenlosen Version für npm, yarn, pnpm, pip, uv und cargo.
Ideal für: das Stoppen schädlicher Pakete, bevor sie ankommen, auch solcher, zu denen es noch kein Advisory gibt.
Im direkten Vergleich
| Funktion | CRACI | Chainguard | Docker Hardened Images | Echo | Aikido | Distroless | Socket |
|---|---|---|---|---|---|---|---|
| Was es absichert | Den Build: was er geladen hat und was er erreichen kann | Images, Bibliotheken, VMs und Actions | Container-Images | Images, Bibliotheken und VMs | Container-Images | Minimale Basis-Images | Open-Source-Pakete |
| Gehärtete oder minimale Images | Minimal | ||||||
| Nachweis dessen, was Ihr Build geladen hat | Pro Job, mit Vollständigkeitsstatus | SBOMs der eigenen Artefakte | SBOMs der eigenen Images | Keine Angabe | SBOMs der eigenen Images | Liest Manifeste und Lockfiles | |
| Signierte Provenienz | Keine signierte Provenienz | Eigene Artefakte | SLSA Level 3, eigene Images | Keine Angabe | SLSA-Provenienz, eigene Images | Images mit cosign signiert | Keine Angabe |
| Egress-Richtlinie für den Build | Standardmäßig blockieren oder erlauben, fail closed | Keine Angabe | Keine Angabe | Keine Angabe | Firewall filtert Installationen | ||
| Zusage zur CVE-Behebung | Überwacht Ihre SBOMs; die Fixes liegen bei Ihnen | Kritisch 7 Tage, andere 14 | Kritisch 7 Tage, kostenpflichtige Stufen | Keine Angabe | Keine Angabe | Keine Angabe | Keine Angabe |
| Kostenloser Einstieg | Abrechnung pro Build-Minute, keine Monatsgebühr | Bis zu fünf Images | Community, Apache 2.0 | Keine Angabe | Apache 2.0 | Kostenloser Plan |
- Enthalten
- Teilweise
- Nicht enthalten
„Keine Angabe“ bedeutet, dass wir es auf den öffentlichen Seiten des Anbieters nicht bestätigen konnten. RapidFort, Bitnami Secure Images, Iron Bank und Buildpacks sind oben beschrieben.
Was Chainguard und die Alternativen kosten
| Funktion | Kostenlose Option | Kostenpflichtig |
|---|---|---|
| Chainguard | Fünf Images | Katalog ab $19K für ein Team von 10; Preise pro Image auf Anfrage |
| Docker Hardened Images | DHI-Community-Katalog, Apache 2.0 | DHI Select ab $5,000 pro Repository |
| RapidFort | Fünf kuratierte Images | Vollständiger Katalog auf Anfrage |
| Bitnami Secure Images | Einige Images, Tag latest, nicht für die Produktion | Auf Anfrage |
| Echo | Keine Angabe | Über eine Demo |
| Aikido | Kostenloser Einstieg | Für Images keine Angabe |
| Google distroless | Kostenlos, Apache 2.0 | Keine |
| Iron Bank | Kostenlos, vom DoD finanziert; Konto erforderlich | Keine |
| Cloud Native Buildpacks | Open Source | Keine |
| CRACI | Keine kostenlose Stufe | Abrechnung pro Build-Minute, keine Monatsgebühr |
Die meisten kostenpflichtigen gehärteten Kataloge werden auf Anfrage bepreist. Vergleichen Sie also, was eine Zusage zur CVE-Behebung, FIPS- oder STIG-Varianten und Anpassungen jeweils kosten. Kostenlose Kataloge kommen meist ohne Zusage zur Behebung.
Chainguard vs. Docker Hardened Images
Diese beiden Optionen vergleichen Teams am direktesten. Beide liefern minimale Images mit signierten SBOMs und SLSA-Provenienz. Die Unterschiede liegen darin, wie sie gebaut werden und was die kostenlose Stufe umfasst:
- Basis. Docker Hardened Images basieren auf Alpine oder Debian, die die meisten Teams bereits kennen. Chainguard baut seine Images aus dem Quellcode.
- Kostenlose Stufe. Der DHI-Community-Katalog ist unter Apache 2.0 kostenlos. Chainguard bietet fünf Images kostenlos.
- Zusage zur CVE-Behebung. Docker sagt mit DHI Select, ab $5,000 pro Repository, die Behebung kritischer CVEs innerhalb von 7 Tagen zu. Chainguard sagt Kunden mit einem Auftrag 7 Tage für kritische und 14 für andere Schweregrade zu.
- Über Images hinaus. Chainguard baut außerdem Sprachbibliotheken neu und bietet VM-Images und gehärtete GitHub Actions.
Wann Sie bei Chainguard bleiben sollten
- Sie brauchen gehärtete Images und Bibliotheken in mehreren Sprachen, mit einer CVE-Zusage, von einem Anbieter.
- Sie nutzen Chainguard Libraries über Artifactory, Nexus oder Cloudsmith.
- Sie können kombinieren: Gehärtete Inputs und ein aufgezeichneter, kontrollierter Build decken unterschiedliche Teile der Lieferkette ab.
Mehr zu SBOM-Generierung im Build und zu Tools für Software-Lieferkettensicherheit im Vergleich.
Alternativen zu Chainguard: FAQ
Kurze Antworten auf die Fragen, die Teams beim Vergleichen stellen
Wer konkurriert mit Chainguard?
Bei gehärteten Container-Images: Docker Hardened Images, RapidFort, Bitnami Secure Images von Broadcom, Echo, Aikido sowie kostenlose Optionen wie Google distroless und Iron Bank des US-Verteidigungsministeriums (DoD). Cloud Native Buildpacks sind ein Open-Source-Weg, Images ohne Dockerfiles zu bauen. Socket sichert stattdessen Open-Source-Pakete ab, und CRACI sichert den Build ab, der all diese Inputs nutzt, und zeichnet ihn auf.
Was ist der Unterschied zwischen Docker und Chainguard?
Docker Hardened Images basieren auf Alpine oder Debian, und der Community-Katalog ist unter Apache 2.0 kostenlos; eine Zusage, kritische CVEs innerhalb von 7 Tagen zu beheben, gibt es mit der kostenpflichtigen Stufe DHI Select ab $5,000 pro Repository. Chainguard baut seine Images aus dem Quellcode, sagt Kunden mit einem Auftrag zu, kritische CVEs innerhalb von 7 Tagen und andere innerhalb von 14 zu beheben, und bietet außerdem Bibliotheken, VMs und GitHub Actions.
Was kostet Chainguard?
Chainguard bietet fünf Images kostenlos. Stand September 2026 beginnen die Katalogpreise bei $19K für ein Team von 10, mit Zugriff auf den vollständigen Katalog und einem CVE-SLA; Preise pro Image gibt es auf Anfrage.
Gibt es eine kostenlose Alternative zu Chainguard?
Ja. Der Community-Katalog von Docker Hardened Images und Google distroless sind unter Apache 2.0 kostenlos, Iron Bank ist mit einem Platform-One-Konto kostenlos, und bei RapidFort und Aikido können Sie kostenlos starten. Kostenlose Optionen kommen meist ohne Zusage zur CVE-Behebung.
Ersetzt CRACI Chainguard?
Nein. CRACI erzeugt keine gehärteten Images oder Bibliotheken. Es sichert stattdessen den Build ab: Es zeichnet auf, was jeder GitHub-Actions-Job geladen hat, Basis-Images eingeschlossen, und setzt eine Egress-Richtlinie durch, die im Zweifel blockiert (fail closed). Gehärtete Inputs und ein aufgezeichneter, kontrollierter Build decken unterschiedliche Teile der Lieferkette ab.
Zeichnen Sie einen Build auf und vergleichen Sie
Lassen Sie einen GitHub-Actions-Job auf CRACI laufen und sehen Sie, was er geladen hat und was er erreichen konnte.
Demo buchen