Alternativen
Kusari-Alternativen
Kusari verbindet SBOMs, VEX und Scanner-Ergebnisse zu einem Lieferketten-Graphen und handelt danach. Wenn Sie die SBOM aus dem Build aufgezeichnet haben möchten, gehärtete Ausgangsmaterialien, Paket-Gates oder einen kostenlosen, selbst gehosteten Graphen brauchen, sind dies die Optionen, die einen Vergleich lohnen.
Aktualisiert am
Wir entwickeln CRACI, bitte berücksichtigen Sie das; wir beschreiben jede Option anhand ihrer eigenen Dokumentation und sagen, wann ein anderes Tool besser passt.
Warum Teams Alternativen zu Kusari prüfen

Kusari verspricht, Ihnen zu zeigen, was wirklich in Ihrer Software steckt. Seine Plattform baut einen fortlaufend aktualisierten Graphen aus Ihrem Quellcode, SBOMs, VEX-Dokumenten und Scanner-Ergebnissen auf, darunter Ergebnisse von Snyk, Black Duck, Dependabot und GitHub Advanced Security. Sie stuft mit Erreichbarkeit ein, was ausnutzbar ist, zeigt den Blast Radius einer neuen Schwachstelle und erzeugt und validiert AutoFix-Pull-Requests. Kusari Inspector prüft Pull Requests auf GitHub und GitLab auf transitive Schwachstellen, Secrets, Typosquatting-Pakete, Lizenzen und Abhängigkeiten am Ende ihres Lebenszyklus. Seine Gründer haben GUAC mitgeschaffen, das OpenSSF-Projekt, aus dem der Graph hervorging.
Teams vergleichen trotzdem Alternativen, meist aus einem dieser Gründe:
- Woher die SBOM kommt. Ein Graph spiegelt die SBOMs wider, die man ihm gibt. Die Dokumentation von Kusari beschreibt, wie man sie mit waybill, seinem Open-Source-SBOM-Toolkit, erzeugt oder ein eigenes Tool mitbringt, und ein Generator liest Lockfiles, Manifeste, Caches und Images, statt den Build zu beobachten.
- Lieber bei den Ausgangsmaterialien ansetzen. Manche Teams beginnen lieber mit gehärteten Images oder bereinigten Paketen, als Befunde in den vorhandenen einzustufen.
- Schädliche Pakete an der Tür stoppen. Andere wollen bösartige Pakete bei der Installation oder am Repository blockieren, nicht nur in einem Pull Request kennzeichnen.
- Preise und Hosting. Kusari veröffentlicht Preise für Inspector, aber nicht für die Plattform, und manche Teams möchten einen kostenlosen, selbst gehosteten Graphen.
Worauf Sie achten sollten
- Wie SBOMs entstehen und ob das Tool Ihnen sagt, wann eine unvollständig ist.
- Ob Sie analysieren möchten, was Sie haben, die Ausgangsmaterialien härten oder den Build aufzeichnen und kontrollieren.
- Annahme von SBOMs und VEX von Lieferanten und anderen Tools.
- Erreichbarkeit und Erkennung bösartiger Pakete, wenn die Menge an Warnungen oder Paketangriffe das Hauptproblem sind.
- Signierte Provenienz und ob sie Ihre Artefakte beschreibt oder die des Anbieters.
- CI-Abdeckung, Hosting-Optionen und wie die Preise skalieren.
Die Optionen
1. CRACI (unser Produkt)

CRACI ist ein GitHub-Actions-Runner, der die SBOM erzeugt, während der Build läuft. Ein paketbewusster Proxy zeichnet auf, was jeder Job von Paketquellen lädt, einschließlich der aus CI-Caches wiederhergestellten Pakete und versteckter Abhängigkeiten, die in keinem Lockfile stehen, etwa Code, den npm-Install-Hooks herunterladen. Jede SBOM gibt ihre Vollständigkeit pro Job und pro Cache an. CRACI bewertet überwachte SBOMs fortlaufend neu, fasst Befunde über Builds und Repositories hinweg zusammen und lässt Sicherheitsteams sie mit VEX sichten und jeden an das Team weiterleiten, das für den Fix zuständig ist. Sie können Hersteller-SBOMs hinzufügen, sodass zugekaufte Komponenten neben Ihren eigenen Builds überwacht werden, und die Inventaransicht zeigt genau, welche Softwareversionen in welchen Produkten im Einsatz sind, weltweit.
Weil CRACI den Job ausführt, setzt es außerdem eine Egress-Richtlinie durch, die vor dem Start des Jobs validiert wird und im Zweifel blockiert (fail closed). Ein Graph hilft Ihnen, im Nachhinein zu finden, was betroffen ist; eine Egress-Richtlinie begrenzt von vornherein, was ein Build erreichen kann.
Ideal für: Teams auf GitHub Actions, die CI, SBOM und Schwachstellenverfolgung für die Software, die sie bauen, in einem Produkt wollen. Sinnvoll, wenn: Sie auf Kusaris Graphen über viele Scanner, signierte Provenienz, Erreichbarkeitsanalyse, AutoFix-Pull-Requests und die Pull-Request-Reviews von Inspector auf bösartige Pakete, Secrets und Code-Schwächen verzichten können; nichts davon bietet CRACI heute. Es unterstützt nur GitHub Actions; GitLab CI und Jenkins sind auf der Roadmap. CRACI vs. Kusari
2. Chainguard

Chainguard sichert die Ausgangsmaterialien. Es baut Open-Source-Software aus dem Quellcode und liefert sie gehärtet aus: Container-Images, die es als Zero-CVE bezeichnet, aus verifiziertem Quellcode neu gebaute Java-, Python- und JavaScript-Bibliotheken, VM-Images und gehärtete GitHub Actions, jeweils mit signierter SBOM und SLSA-Provenienz. Für Kunden mit einem Auftrag verpflichtet es sich, kritische CVEs innerhalb von 7 Tagen und andere Schweregrade innerhalb von 14 Tagen nach einem qualifizierenden Patch zu beheben.
Ideal für: Teams, die eine geringere Zahl bekannter CVEs in dem wollen, worauf sie aufbauen. Sinnvoll, wenn: Ihnen bewusst ist, dass seine SBOMs und Provenienz die Artefakte von Chainguard beschreiben, nicht Ihren Build. Fünf Images sind kostenlos, und der Katalog beginnt bei $19K für ein Team von 10 (Stand September 2026). CRACI und Chainguard
3. Lineaje
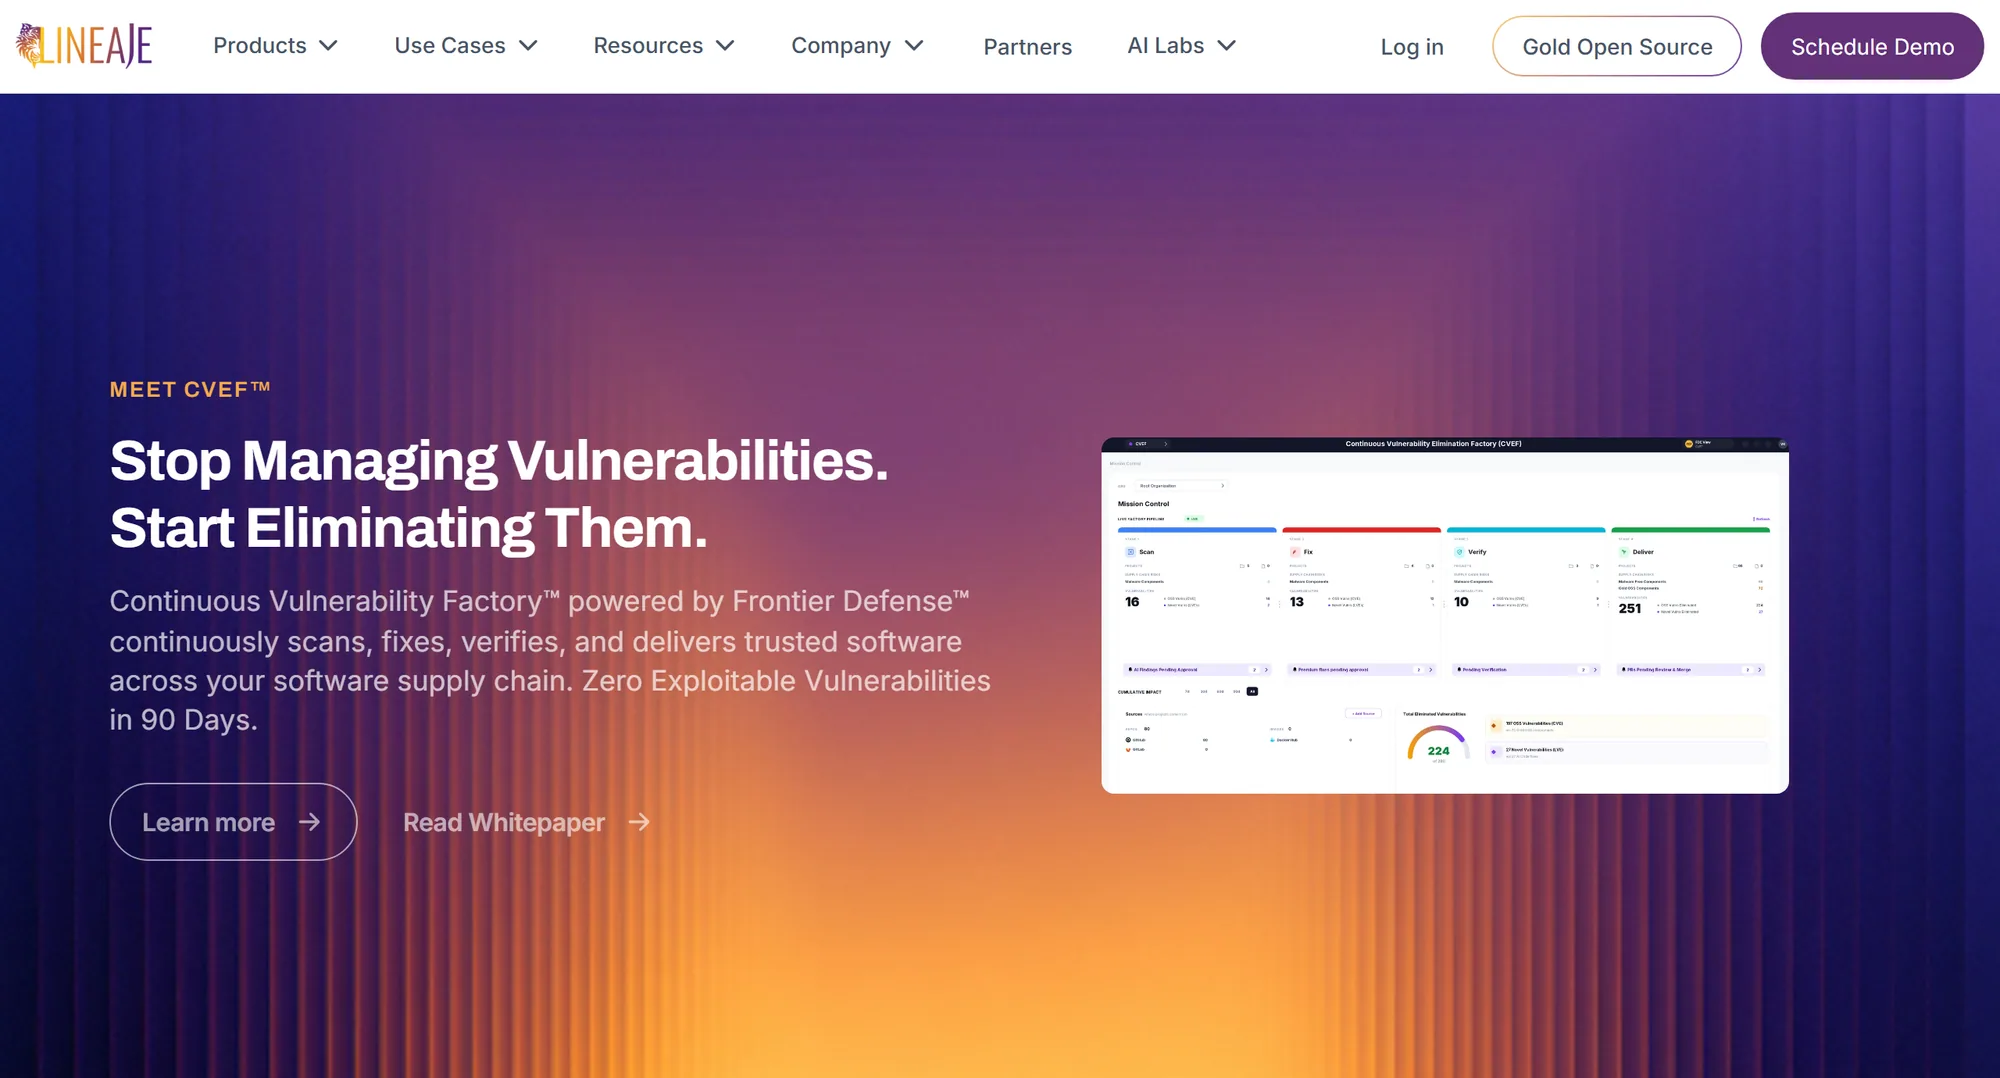
Lineaje ist eine Plattform für die Software-Lieferkette. SCA360 scannt Quellcode und paketierten Code, listet Abhängigkeitsketten auf und erkennt erreichbare Schwachstellen. Lineaje kennzeichnet bösartige und manipulierte Pakete sowie Pakete zweifelhafter Herkunft, spielt kompatible Updates direkter Abhängigkeiten nach Freigabe automatisch ein und bietet über Gold Open Source bereinigte Pakete und Container. SBOM360 Hub, inzwischen auch als xBOM Manager gelistet, verknüpft SBOMs mit Produkt-SKUs, hält VEX- und CSAF-Dokumente ihnen zugeordnet und teilt sie mit Kunden.
Ideal für: das Analysieren und Bereinigen eines großen bestehenden Portfolios, einschließlich Code, den Sie nicht geschrieben haben. Sinnvoll, wenn: Sie auch eine Aufzeichnung dessen brauchen, was Ihr eigener Build geladen hat; Lineaje analysiert, was existiert. Es veröffentlicht keine Preise (Stand September 2026). CRACI vs. Lineaje
4. Anchore Enterprise

Anchore Enterprise baut auf den Open-Source-Tools Syft und Grype auf. Es erstellt SBOMs für Container, Quellcode und Dateisysteme, importiert anderswo erstellte SBOMs, scannt gespeicherte SBOMs fortlaufend neu und setzt Policy-Pakete wie FedRAMP und NIST durch. Es lässt sich selbst hosten, auch air-gapped.
Ideal für: containerlastige und behördliche Umgebungen. Sinnvoll, wenn: Sie SBOM-Management mit Policy wollen statt eines Graphen über Scanner hinweg. Preise auf Anfrage (Stand September 2026). CRACI vs. Anchore
5. Endor Labs

Endor Labs ist auf Erreichbarkeit ausgerichtet: Eine Analyse auf Funktionsebene für direkte und transitive Abhängigkeiten entscheidet, welche bekannten Schwachstellen Ihr Code aufrufen kann. Endor Patches portieren Sicherheitsfixes auf Versionen zurück, die Sie bereits einsetzen, SBOM Hub erzeugt und importiert CycloneDX- und SPDX-SBOMs mit erreichbarkeitsbasiertem VEX, und eine Package Firewall sitzt zwischen Ihrem Artefakt-Repository und öffentlichen Registries. Es kann außerdem Artefakte signieren.
Ideal für: Teams, deren Hauptproblem zu viele Abhängigkeitswarnungen sind. Sinnvoll, wenn: Preise pro Entwickler zu Ihnen passen; Endor Labs hat einen kostenlosen Developer-Plan, und Core und Pro werden über den Vertrieb bepreist (Stand September 2026). CRACI vs. Endor Labs
6. Socket

Socket analysiert, wie sich Open-Source-Pakete verhalten, kennzeichnet riskante Neuzugänge in Pull Requests und blockiert bösartige Pakete bei der Installation mit Socket Firewall, das es in einer kostenlosen Version für npm, yarn, pnpm, pip, uv und cargo gibt. Kostenpflichtige Pläne ergänzen Erreichbarkeitsanalyse, und SBOM-Import und -Export beginnen bei Business.
Ideal für: das Stoppen schädlicher Pakete, bevor sie ankommen, auch solche ohne bisheriges Advisory. Sinnvoll, wenn: Paketangriffe Ihre größte Sorge sind. Es gibt einen kostenlosen Plan, Team kostet $25 pro Entwickler und Monat bei mindestens fünf, und Business $50 bei mindestens 20 (Stand September 2026). CRACI vs. Socket
7. Sonatype

Sonatype SBOM Manager importiert und überwacht SBOMs mit einem VEX-Workflow. Darum herum ergänzt Sonatype Lifecycle SCA mit Advanced Binary Fingerprinting, und Repository Firewall stoppt Komponenten, die Ihre Policies nicht erfüllen, bevor sie in Ihre Repositories gelangen.
Ideal für: Organisationen, die SBOM-Management neben Policy am Paket-Repository wollen. Sinnvoll, wenn: Sie Nexus oder einen anderen Repository-Manager betreiben. Neukunden kaufen Sonatype Guide; Firewall Pro beginnt bei $4,800 pro Jahr (Stand September 2026). CRACI vs. Sonatype
8. GUAC (Open Source)
GUAC (Graph for Understanding Artifact Composition) ist ein OpenSSF-Incubating-Projekt unter Apache 2.0 und das Community-Projekt, aus dem Kusaris Graph hervorging. Es führt Lieferketten-Metadaten in einer Graphdatenbank zusammen: CycloneDX- und SPDX-SBOMs, in-toto- und SLSA-Attestierungen, OpenVEX- und CSAF-Dokumente, OpenSSF-Scorecard-Ergebnisse sowie Daten von OSV und deps.dev. Zu den Mitwirkenden gehören Kusari, Google, Red Hat, die Purdue University und Citi.
Ideal für: Teams, die Kusaris Graph-Idee selbst gehostet und kostenlos wollen. Sinnvoll, wenn: Sie bereit sind, es zu betreiben und zu befüllen; GUAC führt Metadaten zusammen, die andere Tools erzeugen, führt keine Builds aus und ergänzt nicht Kusaris Erreichbarkeit, AutoFix und Pull-Request-Reviews.
9. Dependency-Track (Open Source)

OWASP Dependency-Track ist eine kostenlose Plattform unter Apache 2.0, die Komponenten über Ihr Portfolio hinweg verfolgt, Schwachstellendaten aus Quellen wie der NVD und GitHub Advisories bezieht und Sicherheits-, Lizenz- und Betriebs-Policies anwendet. Es verarbeitet und erzeugt CycloneDX VEX.
Ideal für: Teams, die ein selbst gehostetes SBOM-System of Record ohne Lizenzgebühr wollen. Sinnvoll, wenn: Sie bereit sind, es zu betreiben und zu befüllen; es analysiert hochgeladene SBOMs und erzeugt keine. CRACI für Dependency-Track-Nutzer
Im direkten Vergleich
| Funktion | CRACI | Kusari | Chainguard | Lineaje | Anchore | Endor Labs | Socket | Sonatype | Dependency-Track |
|---|---|---|---|---|---|---|---|---|---|
| Führt Ihre Builds aus | |||||||||
| SBOM aus beobachtetem Build-Traffic | Eigene Artefakte | ||||||||
| Importiert SBOMs aus anderen Quellen | Hersteller-SBOMs können hinzugefügt werden | Keine Angabe | Business-Plan | ||||||
| VEX | Keine Angabe | Keine Angabe | |||||||
| Egress-Richtlinie am Runner | |||||||||
| Signierte Provenienz | Keine signierte Provenienz | Eigene Artefakte | Komponentenintegrität | Keine Angabe | |||||
| Erreichbarkeitsanalyse | Keine Angabe | Keine Angabe | |||||||
| Analyse von Paketverhalten oder Malware | Inspector | Keine Angabe | Einige Pläne | Firewall | |||||
| Gehärtete oder bereinigte Komponenten | Keine Angabe | Gold Open Source | Keine Angabe | Endor Patches | Keine Angabe | Keine Angabe | |||
| CI über GitHub Actions hinaus | GitLab CI und Jenkins | Kein CI-Tool | Keine Angabe | ||||||
| Preise (September 2026) | Abrechnung pro Build-Minute, keine Monatsgebühr | Inspector kostenlos für Einzelentwickler und OSS; Teams ab $25/Entwickler/Monat | Fünf Images kostenlos; Katalog ab $19K für 10 | Keine Angabe | Auf Anfrage | Kostenloser Plan; kostenpflichtig über den Vertrieb | Kostenlos; Team $25/Entwickler/Monat | Sonatype Guide; Firewall Pro ab $4,800/Jahr | Kostenlos, Open Source |
- Enthalten
- Teilweise
- Nicht enthalten
- Auf der Roadmap
„Anchore“ steht für Anchore Enterprise und „Sonatype“ für SBOM Manager mit Lifecycle und Repository Firewall. GUAC ist oben beschrieben und nicht in der Tabelle enthalten. „Keine Angabe“ bedeutet, dass die Funktion in der Dokumentation des Anbieters nicht beschrieben ist, nicht dass sie fehlt.
Wann Sie bei Kusari bleiben sollten
- Sie haben bereits SBOMs und mehrere Scanner und möchten sie in einem Graphen mit Blast Radius verbinden.
- Sie möchten mit Erreichbarkeit die Warteschlange verkürzen und AutoFix-Pull-Requests, die validiert sind, bevor sie Sie erreichen.
- Sie möchten jeden Pull Request auf bösartige Pakete, Secrets, Lizenzen und unsichere Workflows geprüft haben.
- Sie bauen auf mehreren CI-Systemen; der Uploader von Kusari deckt GitHub Actions, GitLab, Jenkins, CircleCI und weitere ab.
Mehr zur Aufzeichnung von SBOMs an der Quelle unter SBOM-Generierung während des Builds, Tools für Software-Lieferkettensicherheit im Vergleich und Preise.
Kusari-Alternativen: FAQ
Kurze Antworten auf die Fragen, die Teams beim Vergleichen stellen
Was sind die besten Kusari-Alternativen?
Das hängt davon ab, wofür Sie Kusari nutzen. Für sichere Ausgangsmaterialien sehen Sie sich die gehärteten Images und Bibliotheken von Chainguard oder Gold Open Source von Lineaje an. Für Lieferkettenanalyse und SBOM-Management Lineaje oder Anchore Enterprise. Für erreichbarkeitsgetriebene SCA Endor Labs. Um bösartige Pakete zu stoppen, Socket oder Sonatype Repository Firewall. Für kostenlose, selbst gehostete Tools GUAC und OWASP Dependency-Track. Wenn Sie die SBOM aus Ihren eigenen Builds erzeugen und im selben Produkt überwachen möchten, zeichnet CRACI sie auf, während jeder GitHub-Actions-Job läuft.
Was ist der Unterschied zwischen Kusari und GUAC?
GUAC (Graph for Understanding Artifact Composition) ist ein OpenSSF-Incubating-Projekt unter Apache 2.0, das Lieferketten-Metadaten wie SBOMs, Attestierungen, VEX und Scorecard-Ergebnisse in einer Graphdatenbank zusammenführt. Die Mitgründer von Kusari haben GUAC gemeinsam mit Google geschaffen, und Kusari nutzt und pflegt es in seiner kommerziellen Plattform, die Erreichbarkeit, Blast Radius, AutoFix-Pull-Requests und Inspector-Reviews ergänzt. GUAC ist das Community-Projekt, das Sie selbst betreiben; Kusari ist das Produkt.
Gibt es eine Open-Source-Alternative zu Kusari?
Ja. GUAC liefert Ihnen den Lieferketten-Graphen, auf dem Kusari aufbaut, und OWASP Dependency-Track ist eine kostenlose Plattform, die Komponenten über Ihr Portfolio hinweg verfolgt, Sicherheits- und Lizenz-Policies anwendet und CycloneDX VEX verarbeitet. Beide analysieren SBOMs und Metadaten, die Sie ihnen zuführen; keines erzeugt SBOMs aus Ihren Builds, und Sie hosten und betreiben sie selbst.
Was kostet Kusari?
Stand September 2026 ist Kusari Inspector kostenlos für Einzelentwickler und Open-Source-Projekte und deckt die Repositories ab, die Ihnen gehören, sowie Projekte unter der OpenSSF oder der CNCF. Inspector für Teams beginnt bei $25 pro Entwickler und Monat. Die von uns geprüften Seiten nennen keinen Preis für die Kusari-Plattform.
Ersetzt CRACI Kusari?
Für Software, die Sie auf GitHub Actions bauen, ja. CRACI führt den Build aus, zeichnet die SBOM mit angegebener Vollständigkeit auf, bewertet überwachte SBOMs fortlaufend neu und lässt Sicherheitsteams Befunde sichten und an das Team weiterleiten, das für den Fix zuständig ist. Sie verzichten auf Kusaris Graphen über viele Scanner und SBOM-Quellen, signierte Provenienz, Erreichbarkeitsanalyse, AutoFix-Pull-Requests und die Pull-Request-Reviews von Inspector auf bösartige Pakete, Secrets und Code-Schwächen. CRACI unterstützt heute nur GitHub Actions; GitLab CI und Jenkins sind auf der Roadmap.
Beginnen Sie die SBOM im Build
Führen Sie einen GitHub-Actions-Workflow auf CRACI aus und vergleichen Sie seine SBOM mit der Ihres aktuellen Generators.
Demo buchen