Alternative
Alternative a Chainguard
I team scelgono Chainguard per proteggere la propria software supply chain con input rafforzati e ricompilati. Le alternative rafforzano anch'esse gli input, oppure proteggono la build che li usa. Ecco che cosa copre e quanto costa ciascuna opzione.
Aggiornato il
CRACI lo sviluppiamo noi, quindi ne tenga conto; descriviamo ogni opzione in base alla sua documentazione e diciamo quando un altro strumento è più adatto.
Perché i team guardano oltre Chainguard

Chainguard compila il software open source dai sorgenti e lo distribuisce rafforzato: immagini container che definisce zero-CVE, librerie Java, Python e JavaScript ricompilate da sorgenti verificati, immagini VM e GitHub Actions rafforzate, ciascuna con una SBOM firmata e la provenance SLSA. Per i clienti con un ordine si impegna a correggere le CVE critiche entro 7 giorni e quelle di altra gravità entro 14 giorni da una patch idonea. È un ottimo modo per partire da input puliti.
I team valutano altre opzioni quando la loro situazione cambia:
- Prezzo. Oltre le cinque immagini gratuite, il catalogo di Chainguard parte da $19K per un team di 10. Oggi esistono anche cataloghi rafforzati gratuiti.
- Perimetro. Le SBOM e la provenance di Chainguard descrivono gli artefatti di Chainguard. La Sua build, e tutto il resto che scarica, ha comunque bisogno di una propria registrazione.
- Controllo sulla build. Input puliti non limitano ciò che una build può raggiungere mentre è in esecuzione, né mostrano che cosa ha scaricato uno script.
- Migrazione. Passare a qualsiasi catalogo rafforzato significa cambiare le immagini base e talvolta il modo in cui le si compila.
Che cosa valutare
- Se vuole proteggere gli input, la build o entrambi.
- Le distribuzioni e le architetture di cui ha bisogno, e quanto le immagini siano sostituibili senza modifiche.
- Un impegno sulla correzione delle CVE, e se richiede un piano a pagamento.
- Varianti di conformità come FIPS e STIG, se vende alla pubblica amministrazione.
- SBOM e provenance, e se descrivono gli artefatti del vendor o la Sua build.
- Il controllo su ciò che una build può raggiungere mentre è in esecuzione.
Le opzioni
Le opzioni da 2 a 9 forniscono immagini rafforzate, minimali o ricompilate. CRACI protegge la build che le usa, e Socket protegge i pacchetti che installa.
1. CRACI (il nostro prodotto)

CRACI protegge la software supply chain a livello della build anziché dei suoi input. È un runner per GitHub Actions: durante l'esecuzione di ogni job, un proxy che riconosce i pacchetti registra ciò che ha scaricato, comprese immagini base, pacchetti e pacchetti ripristinati dalle cache CI, e produce una SBOM CycloneDX o SPDX con uno stato di completezza per job e per cache. Una policy di egress viene convalidata prima dell'avvio del job e opera in modalità fail closed, così una build raggiunge solo le sorgenti che Lei consente. CRACI continua a rivalutare le SBOM di ciò che è stato distribuito, e la sua vista dell'inventario mostra con esattezza quali versioni del software sono distribuite in quali prodotti, a livello globale.
Ideale per: team che hanno bisogno di registrare e controllare ogni build, qualunque immagine base usino.
Da valutare se: vuole la sicurezza della supply chain per il software che compila. CRACI non produce immagini né librerie rafforzate, e oggi supporta GitHub Actions su Linux, con GitLab CI, Jenkins, Windows e macOS in roadmap.
2. Docker Hardened Images
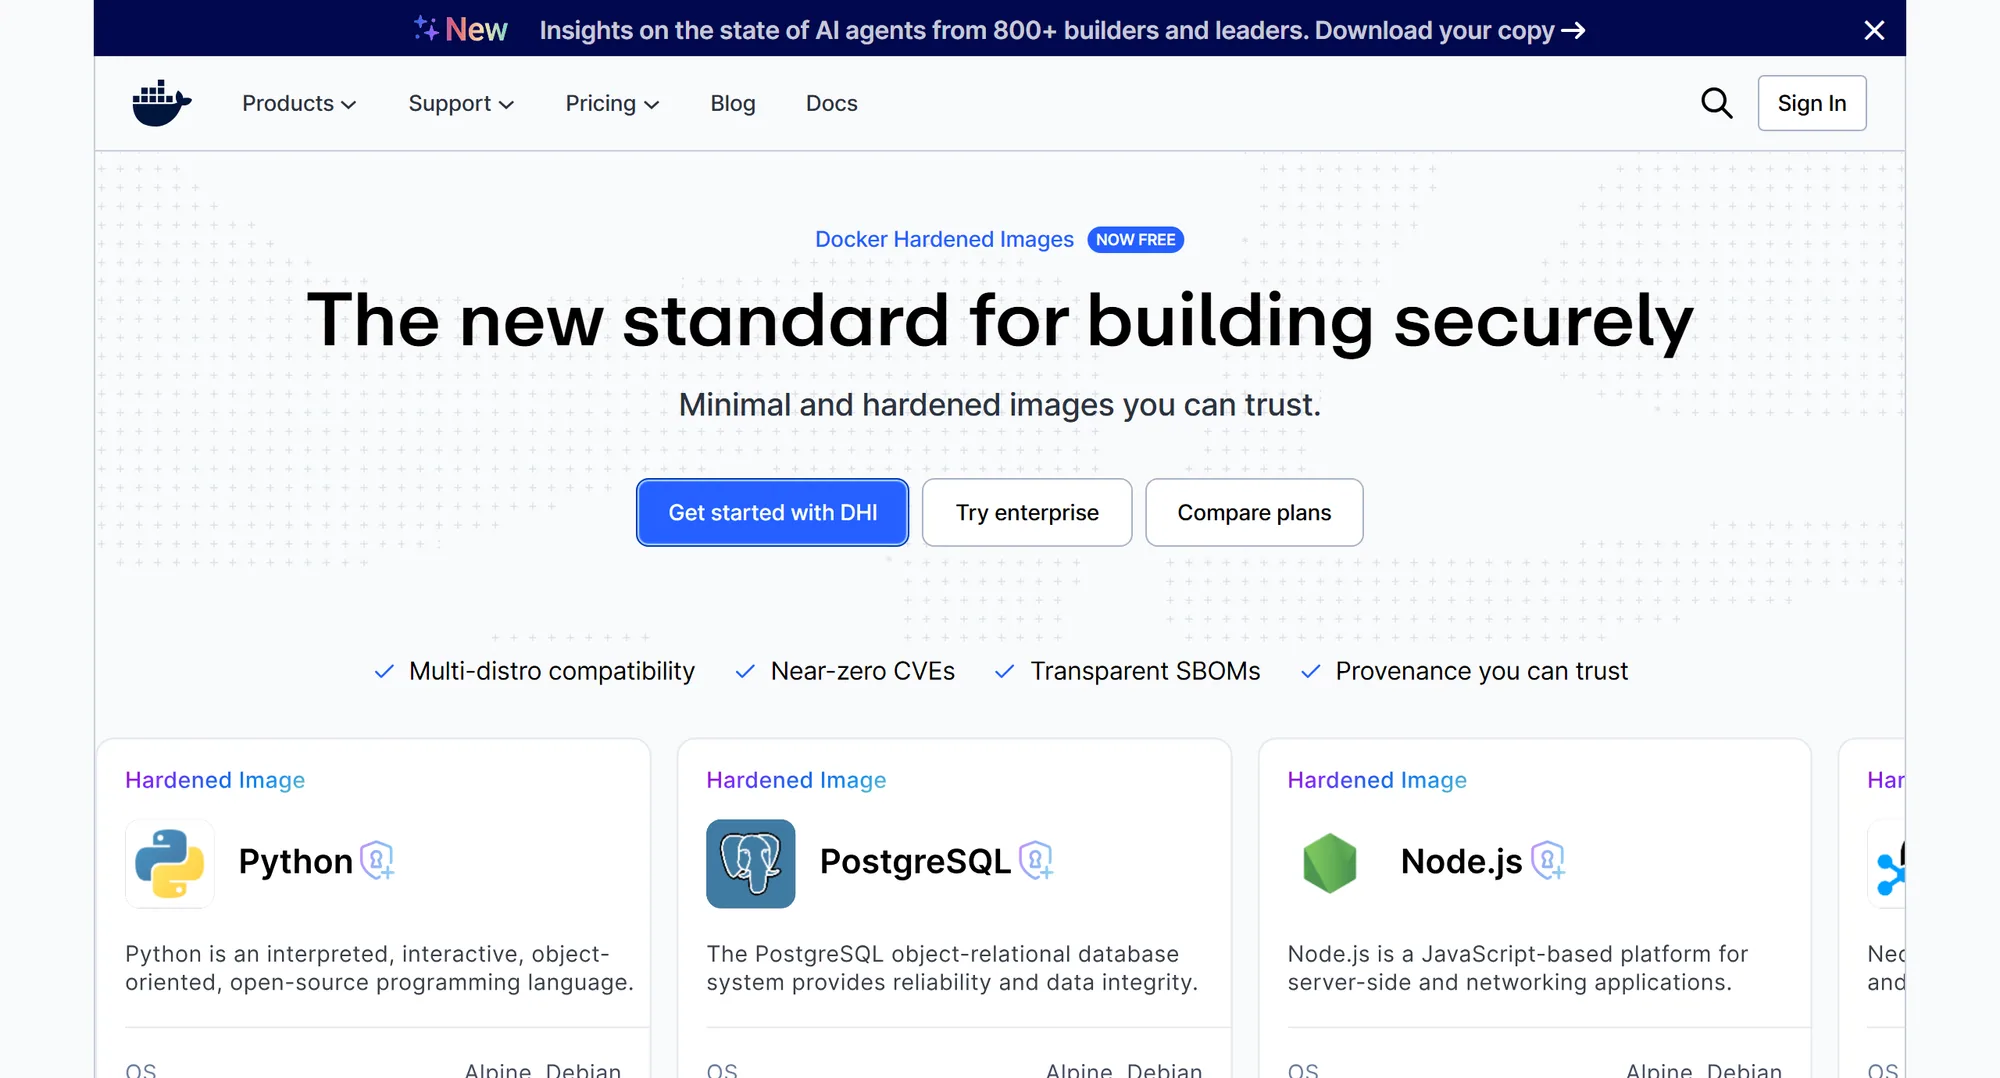
Docker descrive le sue immagini rafforzate come quasi zero CVE, minimali e ricompilate continuamente dai sorgenti, su Alpine o Debian. Ogni immagine è accompagnata da SBOM firmate, provenance SLSA Level 3 e dati di sfruttabilità OpenVEX. A settembre 2026, il catalogo DHI Community è gratuito e open source con licenza Apache 2.0; DHI Select, da $5,000 per repository, aggiunge uno SLA per correggere le CVE critiche entro 7 giorni e varianti FIPS e STIG, e DHI Enterprise aggiunge la personalizzazione illimitata.
Ideale per: un catalogo rafforzato gratuito su basi Alpine e Debian già familiari.
Da valutare se: vuole uno SLA solo per le immagini che ne hanno bisogno.
3. Echo
Echo offre container, librerie, VM e pacchetti del sistema operativo privi di vulnerabilità, con varianti convalidate FIPS e rafforzate STIG, e afferma di eliminare alla fonte il 99% o più delle vulnerabilità. Il prezzo si ottiene tramite demo. Minimus, un altro vendor di immagini rafforzate, sta chiudendo l'attività e ha ceduto la sua tecnologia a Echo; il suo registry chiude il 22 ottobre 2026.
Ideale per: team che vogliono immagini, librerie e VM rafforzate da un unico vendor.
Da valutare se: è un cliente Minimus alla ricerca del suo successore.
4. Aikido

Le immagini rafforzate di Aikido sostituiscono senza modifiche le immagini base esistenti e riportano le correzioni di sicurezza sulle versioni in uso anziché imporre aggiornamenti della distribuzione, anche dopo la fine del supporto upstream. Elenca oltre 2.000 immagini tra Debian, Ubuntu e Alpine su amd64 e arm64, con SBOM, VEX e provenance SLSA incluse a ogni pull. Si può iniziare gratuitamente.
Ideale per: correggere le CVE nelle immagini che già usa, senza cambiare distribuzione.
Da valutare se: vuole anche la più ampia piattaforma AppSec di Aikido.
5. RapidFort
RapidFort offre oltre 35.000 immagini curate quasi zero CVE basate su Ubuntu, RHEL, Debian e Alpine, come sostituti diretti delle immagini base standard, e afferma che eliminano fino al 99,9% delle CVE. Il catalogo completo aggiunge varianti rafforzate CIS e DISA STIG, immagini FIPS 140-2 e 140-3 ed esportazione delle SBOM in SPDX e CycloneDX. Il suo livello di piattaforma profila i container a runtime per vedere quali componenti vengono effettivamente eseguiti e rimuove i pacchetti inutilizzati, riducendo fino al 90% la superficie di attacco. Cinque immagini curate sono gratuite; il catalogo completo ha un prezzo su preventivo.
Ideale per: team che vogliono immagini rafforzate sulle distribuzioni che già usano.
Da valutare se: la profilazione a runtime e la riduzione della superficie di attacco contano quanto le immagini.
6. Bitnami Secure Images
Bitnami, oggi parte di Broadcom, vende immagini rafforzate di applicazioni open source su una base minimale Photon OS: oltre 350 immagini container e 140 Helm chart. Ogni immagine è accompagnata da una SBOM, documenti VEX, risultati delle scansioni CVE e firme di attestazione SLSA 3, e il catalogo supporta FIPS, STIG e FedRAMP. Gli sviluppatori possono usare una parte delle immagini gratuitamente per uso non in produzione, solo con il tag latest; il catalogo completo si acquista tramite il team commerciale o il marketplace Arrow.
Ideale per: team che già distribuiscono applicazioni e Helm chart Bitnami.
Da valutare se: Le servono immagini per la produzione, che richiedono un abbonamento a pagamento.
7. Google distroless
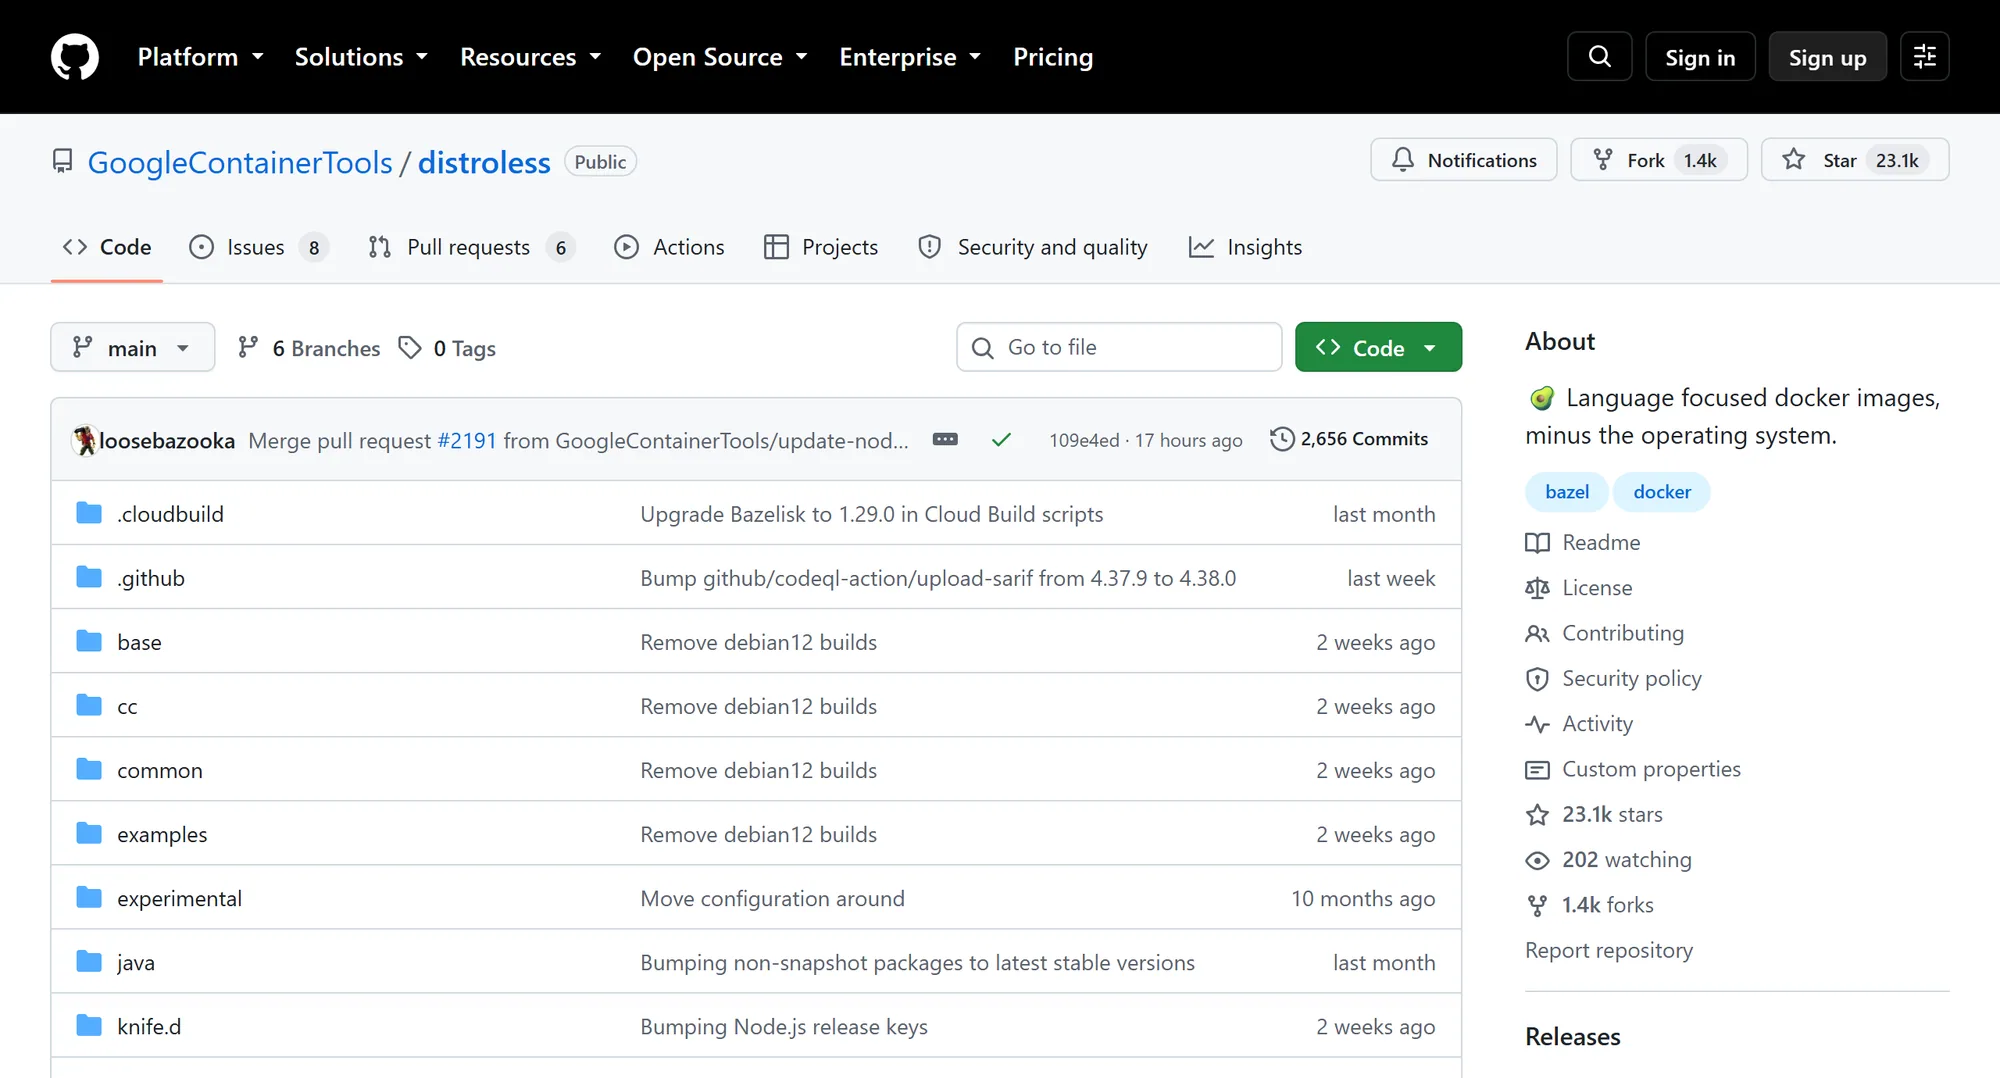
Le immagini distroless "contengono solo la Sua applicazione e le sue dipendenze di runtime", senza package manager né shell. Sono basate su Debian 13, gratuite con licenza Apache 2.0 e firmate con cosign. Non c'è alcun impegno sulla correzione delle CVE; le correzioni arrivano man mano che Debian le pubblica.
Ideale per: una superficie di attacco più ridotta senza alcun costo.
Da valutare se: può fare a meno di una shell nelle immagini di produzione.
8. Iron Bank
Iron Bank è la fonte di container rafforzati del Dipartimento della Difesa degli Stati Uniti, parte di Platform One. Vendor, community open source e team governativi inviano immagini, che vengono ricompilate senza accesso a internet, scansionate rispetto ai criteri di accettazione di Iron Bank e monitorate ogni 12 ore. Non costa nulla a contributori e utenti, ma i pull da Registry1 richiedono un account Platform One, e vendor e contributori sono responsabili della correzione dei rilevamenti sulle proprie immagini.
Ideale per: software destinato a sistemi del DoD che necessitano di immagini base accreditate.
Da valutare se: accetta che la manutenzione di ogni immagine dipenda dal suo contributore.
9. Cloud Native Buildpacks e Paketo
I Cloud Native Buildpacks, un progetto graduated della CNCF, trasformano il codice sorgente delle applicazioni in immagini OCI senza un Dockerfile. Il rebase aggiorna l'immagine base senza ricompilare l'applicazione, le build producono SBOM in CycloneDX, SPDX e Syft JSON, e ripetere una build riproduce lo stesso digest dell'immagine. Paketo Buildpacks, un progetto della community sotto la Cloud Foundry Foundation, fornisce buildpack pronti per Java, Go, .NET Core, Node.js, PHP, Python e Ruby.
Ideale per: team che preferiscono non mantenere Dockerfile e vogliono aggiornare i layer del sistema operativo tramite rebase.
Da valutare se: può fare a meno dell'impegno di un vendor sulla correzione delle CVE; è un modo per compilare immagini, non un catalogo.
10. Socket

Socket protegge un input diverso: i pacchetti open source. Analizza il comportamento dei pacchetti, segnala le aggiunte rischiose nelle pull request, e Socket Firewall blocca i pacchetti malevoli in fase di installazione, con una versione gratuita per npm, yarn, pnpm, pip, uv e cargo.
Ideale per: fermare i pacchetti dannosi prima che arrivino, compresi quelli per cui non esiste ancora un advisory.
Fianco a fianco
| Funzionalità | CRACI | Chainguard | Docker Hardened Images | Echo | Aikido | Distroless | Socket |
|---|---|---|---|---|---|---|---|
| Che cosa protegge | La build: ciò che ha scaricato e ciò che può raggiungere | Immagini, librerie, VM e Actions | Immagini container | Immagini, librerie e VM | Immagini container | Immagini base minimali | Pacchetti open source |
| Immagini rafforzate o minimali | Minimali | ||||||
| Registrazione di ciò che la Sua build ha scaricato | Per job, con uno stato di completezza | SBOM dei propri artefatti | SBOM delle proprie immagini | Non dichiarato | SBOM delle proprie immagini | Legge manifest e lockfile | |
| Provenance firmata | Nessuna provenance firmata | Dei propri artefatti | SLSA Level 3, delle proprie immagini | Non dichiarato | Provenance SLSA, delle proprie immagini | Immagini firmate con cosign | Non dichiarato |
| Policy di egress della build | Deny o allow predefinito, fail closed | Non dichiarato | Non dichiarato | Non dichiarato | Il firewall filtra le installazioni | ||
| Impegno sulla correzione delle CVE | Monitora le Sue SBOM; le correzioni spettano a Lei | Critiche 7 giorni, altre 14 | Critiche 7 giorni, piani a pagamento | Non dichiarato | Non dichiarato | Non dichiarato | Non dichiarato |
| Gratuito per iniziare | Pagamento per minuto di build, senza canone mensile | Fino a cinque immagini | Community, Apache 2.0 | Non dichiarato | Apache 2.0 | Piano gratuito |
- Incluso
- In parte
- Non incluso
"Non dichiarato" significa che non abbiamo potuto verificarlo nelle pagine pubbliche del vendor. RapidFort, Bitnami Secure Images, Iron Bank e Buildpacks sono descritti sopra.
Quanto costano Chainguard e le alternative
| Funzionalità | Opzione gratuita | A pagamento |
|---|---|---|
| Chainguard | Cinque immagini | Catalogo da $19K per un team di 10; prezzo per immagine su preventivo |
| Docker Hardened Images | Catalogo DHI Community, Apache 2.0 | DHI Select da $5,000 per repository |
| RapidFort | Cinque immagini curate | Catalogo completo su preventivo |
| Bitnami Secure Images | Alcune immagini, tag latest, uso non in produzione | Su preventivo |
| Echo | Non dichiarato | Tramite demo |
| Aikido | Gratuito per iniziare | Non dichiarato per le immagini |
| Google distroless | Gratuito, Apache 2.0 | Nessuno |
| Iron Bank | Gratuito, finanziato dal DoD; account richiesto | Nessuno |
| Cloud Native Buildpacks | Open source | Nessuno |
| CRACI | Nessun piano gratuito | Pagamento per minuto di build, senza canone mensile |
La maggior parte dei cataloghi rafforzati a pagamento ha prezzi su preventivo, quindi confronti quanto costano su ciascuno un impegno sulla correzione delle CVE, le varianti FIPS o STIG e la personalizzazione. I cataloghi gratuiti di solito non prevedono un impegno sulle correzioni.
Chainguard e Docker Hardened Images a confronto
Sono le due opzioni che i team confrontano più direttamente. Entrambe distribuiscono immagini minimali con SBOM firmate e provenance SLSA. Le differenze stanno nel modo in cui sono costruite e in ciò che include il piano gratuito:
- Base. Le Docker Hardened Images sono basate su Alpine o Debian, che la maggior parte dei team conosce già. Chainguard compila le sue immagini dai sorgenti.
- Piano gratuito. Il catalogo DHI Community è gratuito con licenza Apache 2.0. Chainguard offre cinque immagini gratuite.
- Impegno sulla correzione delle CVE. Docker si impegna a correggere le CVE critiche entro 7 giorni con DHI Select, da $5,000 per repository. Chainguard si impegna a 7 giorni per le critiche e a 14 per le altre gravità per i clienti con un ordine.
- Oltre le immagini. Chainguard ricompila anche le librerie di linguaggio e offre immagini VM e GitHub Actions rafforzate.
Quando restare con Chainguard
- Le servono immagini e librerie rafforzate in diversi linguaggi, con un impegno sulle CVE, da un unico vendor.
- Si affida a Chainguard Libraries tramite Artifactory, Nexus o Cloudsmith.
- Può combinare: input rafforzati e una build registrata e controllata coprono parti diverse della catena.
Approfondisca la generazione di SBOM in fase di build e gli strumenti per la sicurezza della software supply chain a confronto.
Alternative a Chainguard: domande frequenti
Risposte brevi alle domande che i team si pongono quando confrontano le opzioni
Chi sono i concorrenti di Chainguard?
Per le immagini container rafforzate: Docker Hardened Images, RapidFort, Bitnami Secure Images di Broadcom, Echo, Aikido e opzioni gratuite come Google distroless e Iron Bank del DoD. I Cloud Native Buildpacks sono un modo open source per compilare immagini senza Dockerfile. Socket protegge invece i pacchetti open source, e CRACI protegge e registra la build che usa tutti questi input.
Qual è la differenza tra Docker e Chainguard?
Le Docker Hardened Images sono basate su Alpine o Debian e il catalogo Community è gratuito con licenza Apache 2.0; l'impegno a correggere le CVE critiche in 7 giorni arriva con il piano a pagamento DHI Select, da $5,000 per repository. Chainguard compila le sue immagini dai sorgenti, si impegna a correggere le CVE critiche entro 7 giorni e le altre entro 14 per i clienti con un ordine, e offre anche librerie, VM e GitHub Actions.
Quanto costa Chainguard?
Chainguard offre cinque immagini gratuite. A settembre 2026, i prezzi del catalogo partono da $19K per un team di 10, con accesso all'intero catalogo e uno SLA sulle CVE, e il prezzo per immagine è su preventivo.
Esiste un'alternativa gratuita a Chainguard?
Sì. Il catalogo Docker Hardened Images Community e Google distroless sono gratuiti con licenza Apache 2.0, Iron Bank è gratuito con un account Platform One, e RapidFort e Aikido permettono di iniziare gratuitamente. Le opzioni gratuite di solito non prevedono un impegno sulla correzione delle CVE.
CRACI sostituisce Chainguard?
No. CRACI non produce immagini né librerie rafforzate. Protegge invece la build: registra ciò che ogni job GitHub Actions ha scaricato, immagini base comprese, e applica una policy di egress in modalità fail closed. Input rafforzati e una build registrata e controllata coprono parti diverse della supply chain.
Registri una build e confronti
Esegua un job GitHub Actions su CRACI e veda che cosa ha scaricato e che cosa avrebbe potuto raggiungere.
Prenota una demo