Sammenligning
Verktøy for sårbarhetshåndtering sammenlignet
Verktøy for sårbarhetshåndtering finner kjente sårbarheter, rangerer dem og sporer dem frem til en retting. Navnet dekker to ulike jobber: å skanne serverne, endepunktene og skykontoene du drifter, og å spore komponentene med åpen kildekode inne i programvaren du bygger. Her er de ledende verktøyene for hver av dem, de gratis alternativene og hvor CRACI passer inn.
Oppdatert
Hvem dette er for
Denne siden er for team som velger et verktøy for sårbarhetshåndtering, eller som sjekker om det de har, dekker det de leverer. Vi lager CRACI, så ta det med i vurderingen. Hver påstand om et annet produkt kommer fra leverandørens eget nettsted eller dokumentasjon, sjekket i september 2026.
To typer sårbarhetshåndtering
| Sårbarhetshåndtering for infrastruktur | Sårbarhetshåndtering for programvare | |
|---|---|---|
| Beskytter | Det du drifter: servere, bærbare maskiner, nettverksenheter, skykontoer | Det du bygger og leverer: applikasjoner, images, firmware |
| Finner sårbarheter i | Operativsystemer, installert programvare, konfigurasjoner | Komponenter med åpen kildekode og fra tredjeparter, direkte og transitive |
| Retting | Patch systemet | Oppgrader avhengigheten, bygg på nytt og gi ut |
| Typisk kjøper | IT og sikkerhetsdrift | Produktsikkerhet og utvikling |
| Eksempler | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
De to overlapper i kantene. Qualys leser nå komponenter med åpen kildekode gjennom agenten under kjøring, og flere plattformer skanner container-images. Men en vertsskanner ser hva som er installert på en maskin, ikke hvilken utgivelse av produktet ditt som leverte hvilken avhengighet. Hvis du selger programvare, trenger du svar på begge spørsmålene.
Slik velger du
- Hva må du dekke? Infrastruktur, programvaren du bygger, eller begge deler. Velg ett verktøy per jobb i stedet for å tøye ett til å dekke begge.
- Hvordan rangerer det funn? Se etter signaler om utnyttelse, ikke bare CVSS: CISA KEV, EPSS, trusseletterretning og, for kode, reachability. Se prioritering av sårbarheter for metoden.
- Hvor kommer inventaret fra? Agenter og nettverksskanninger for verter; manifester, kildekode, images eller en registrering av bygget for programvare. Rangeringen kan aldri bli bedre enn listen den rangerer.
- Hva skjer etter et funn? Patching, pull requests med rettinger, saksoppfølging, ruting til eiere og verifisering av at rettingen faktisk ble levert.
- Hva må du bevise? Kunder, revisorer og EUs Cyber Resilience Act ber i økende grad om en SBOM per utgivelse og en oversikt over hvordan sårbarheter ble håndtert.
- Hvordan vil du betale? Per ressurs, per utvikler, per committer, per plan eller etter tilbud.
Oversikt
De to typene verktøy svarer på ulike spørsmål, så de får hver sin tabell. "Ikke oppgitt" betyr at leverandørsidene vi viser til, ikke sier noe om det. Prisene er per september 2026.
Sårbarhetshåndtering for infrastruktur og endepunkter
| Funksjon | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Dekker | Nettverk, sky, containere, nettapplikasjoner, OT | Verter, endepunkter, sky, containere | On-premises, sky, containere, applikasjoner, IaC | Endepunkter og nettverksenheter |
| Hvordan det finner ressurser | Nessus-skannere; agentløst for sky | Cloud Agent, skannere, skykonnektorer | Agenter | Defender for Endpoint-sensor, agentløse skannere |
| Risikoscore | VPR | TruRisk og QDS | Active Risk (0 til 1 000) | Risikobasert prioritering |
| Bruker EPSS | I QDS | Ikke oppgitt | Ikke oppgitt | |
| Bruker CISA KEV | I VPR | Ikke oppgitt | ||
| Patching | Tenable Patch Management | Patch Management | Ikke oppgitt | Utbedringsoppgaver i Intune |
| Avhengigheter i programvare du bygger | Ikke oppgitt | Runtime-SCA gjennom agenten | Ikke oppgitt | Ikke oppgitt |
| Pris | Fra $3,700 per år for 100 ressurser | På forespørsel | På forespørsel | Inkludert i Defender for Endpoint P2; tillegg eller frittstående |
- Inkludert
- Delvis
Sårbarhetshåndtering for programvaren du bygger
| Funksjon | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Hvor komponentlisten kommer fra | Registrerer bygget | Manifester og lockfiler | Analyserer kildekode | Manifester pluss innsendte data | SBOM-er du laster opp | Images, filsystemer og SBOM-er |
| Kontinuerlig overvåking | Dependabot-varsler | Du kjører det selv | ||||
| Prioritering med reachability | Funksjonsnivå | Ikke oppgitt | Ikke oppgitt | Ikke oppgitt | ||
| Signert provenance for artefakter | Ingen signert provenance | Ikke oppgitt | endorctl | Artifact attestations | Ikke oppgitt | Ikke oppgitt |
| SBOM-eksport | Fullstendighet angitt | Bare Enterprise-planer | SPDX | Tar inn CycloneDX | Via Syft | |
| CI utover GitHub Actions | GitLab CI og Jenkins | Ikke oppgitt | ||||
| Pris | $0.002 per vCPU-minutt ($0.004 for 2 vCPU), målt per sekund; ingen månedsavgift | Gratisnivå; Team fra $25 per måned | Gratis Developer-nivå; betalte nivåer via salg | $19 og $30 per committer per måned | Gratis, Apache 2.0 | Gratis, Apache 2.0 |
- Inkludert
- Delvis
- Ikke inkludert
- På veikartet
CRACI

CRACI er sårbarhetshåndtering for programvaren du bygger på GitHub Actions. I stedet for å utlede hva som er i produktet ditt fra filer, kjører det jobbene dine og registrerer pakkene hver av dem faktisk hentet, inkludert transitive avhengigheter, pakker gjenopprettet fra cacher og skjulte avhengigheter ingen lockfile lister opp. Overvåkede SBOM-er vurderes løpende på nytt, byggehistorikken viser hvor lenge en sårbar avhengighet ble levert, og policy gates kan blokkere et bygg som inneholder en bestemt CVE. Passer best for team som leverer programvare og må vise hva som gikk inn i hver utgivelse. Vær obs på: Det skanner ikke servere, endepunkter eller skykontoer, har ingen reachability-analyse og kjører Linux-jobber på GitHub Actions i dag (andre CI-systemer, Windows og macOS står på veikartet). Sårbarhetssporing
Verktøy for sårbarhetshåndtering i infrastruktur
Tenable Vulnerability Management
Tenable selger nå Vulnerability Management som en del av Tenable One, plattformen for eksponeringshåndtering. Den dekker nettverk, skyarbeidslaster (agentløst), containere, nettapplikasjoner og OT, med Nessus som skanner i bunnen. Vulnerability Priority Rating (VPR) tar hensyn til CISA KEV-status, og funn viser EPSS ved siden av CVSS. Tenable Patch Management og tosidig saksoppfølging håndterer utbedring. Passer best for organisasjoner som vil ha den bredeste ressursdekningen fra én leverandør. Prisene er offentlige: fra $3,700 per år for 100 ressurser, med Nessus Professional til $4,790 per år.
Qualys VMDR
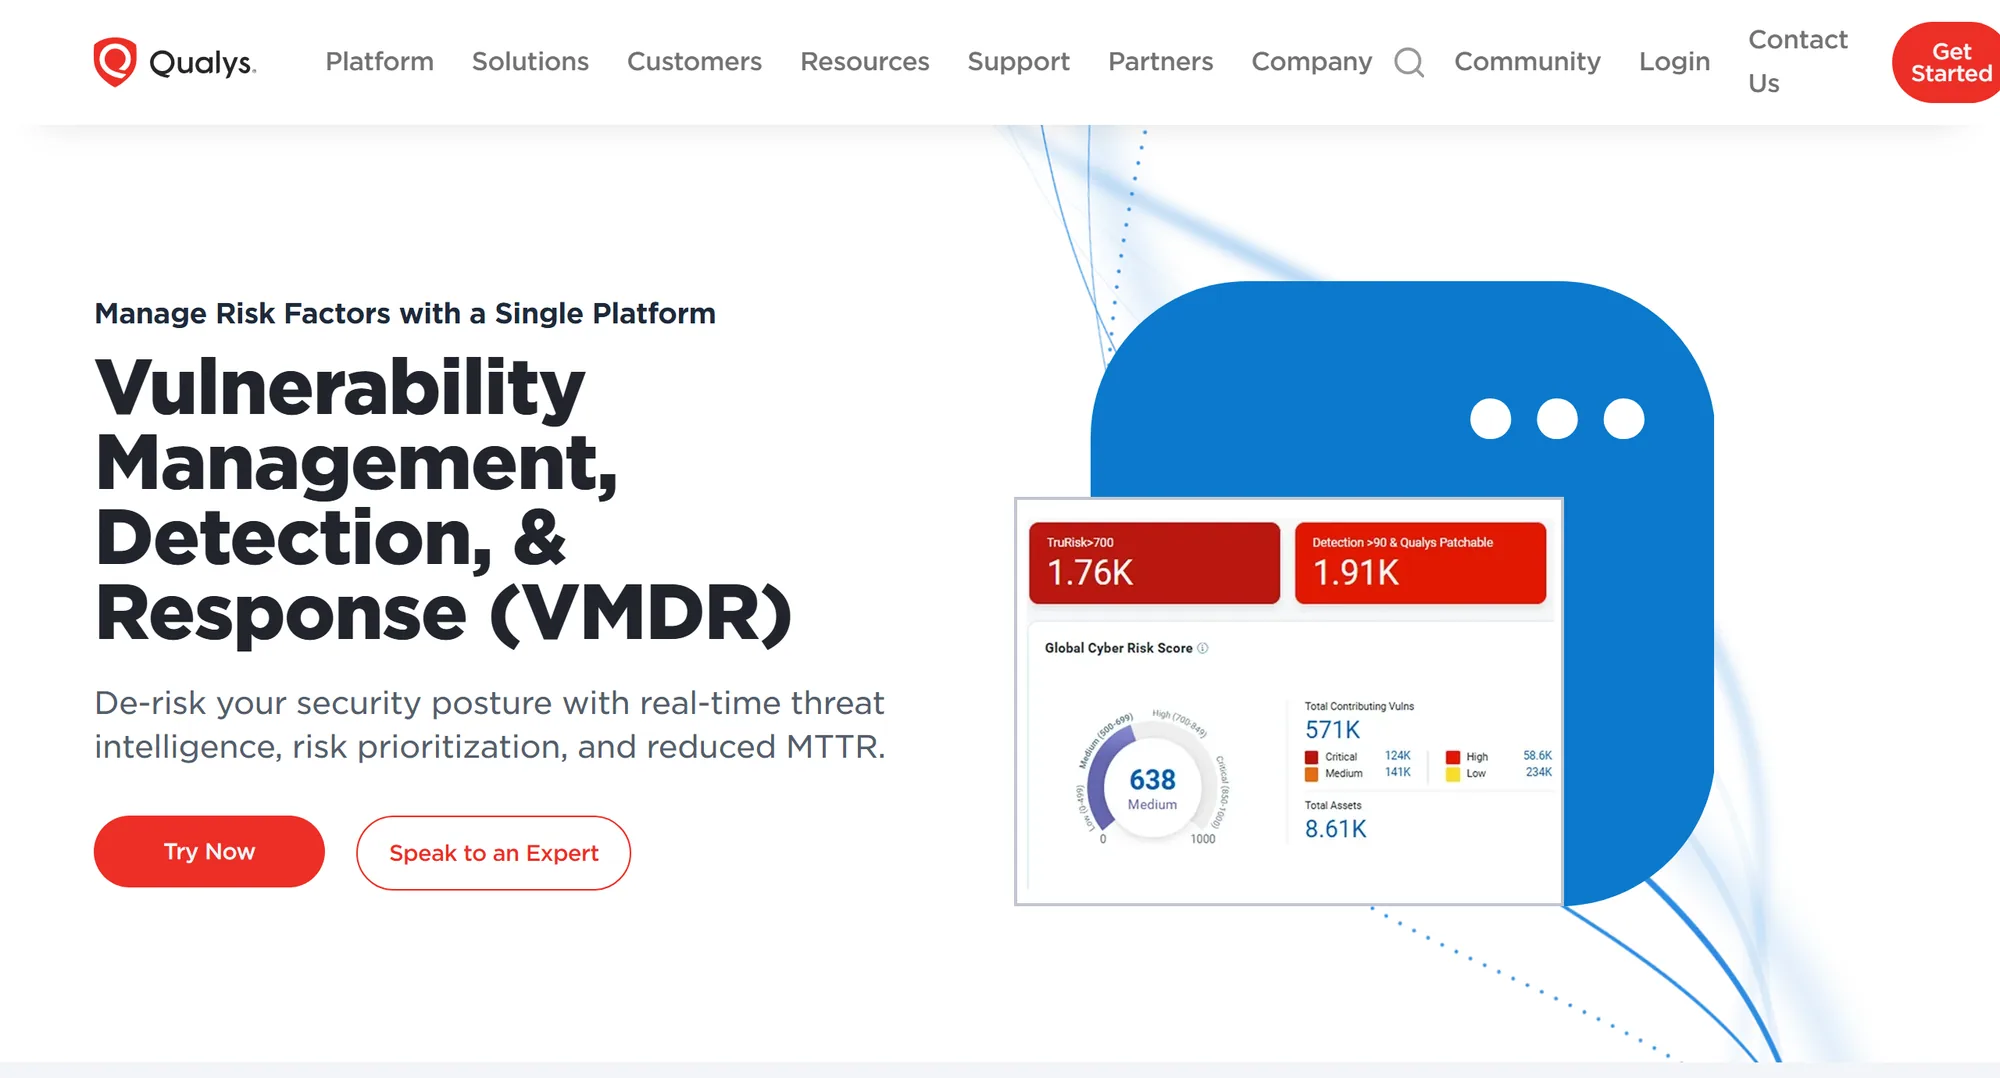
Qualys VMDR (Vulnerability Management, Detection and Response) samler inn data gjennom Cloud Agent, nettverksskannere og API-baserte skykonnektorer. TruRisk beregner risiko ut fra CVSS, CISA KEV, modenhet på exploit-kode, skadevare, løsepengevirus og data om trusselaktører, og Qualys Detection Score bruker EPSS og KEV-frister som inndata. Patch Management og saksoppfølging i ServiceNow lukker sløyfen, og Software Composition Analysis finner sårbare komponenter med åpen kildekode under kjøring gjennom agenten. Passer best for agentbasert dekning med innebygd patching. Prisen er på forespørsel.
Rapid7 Exposure Command (InsightVM)
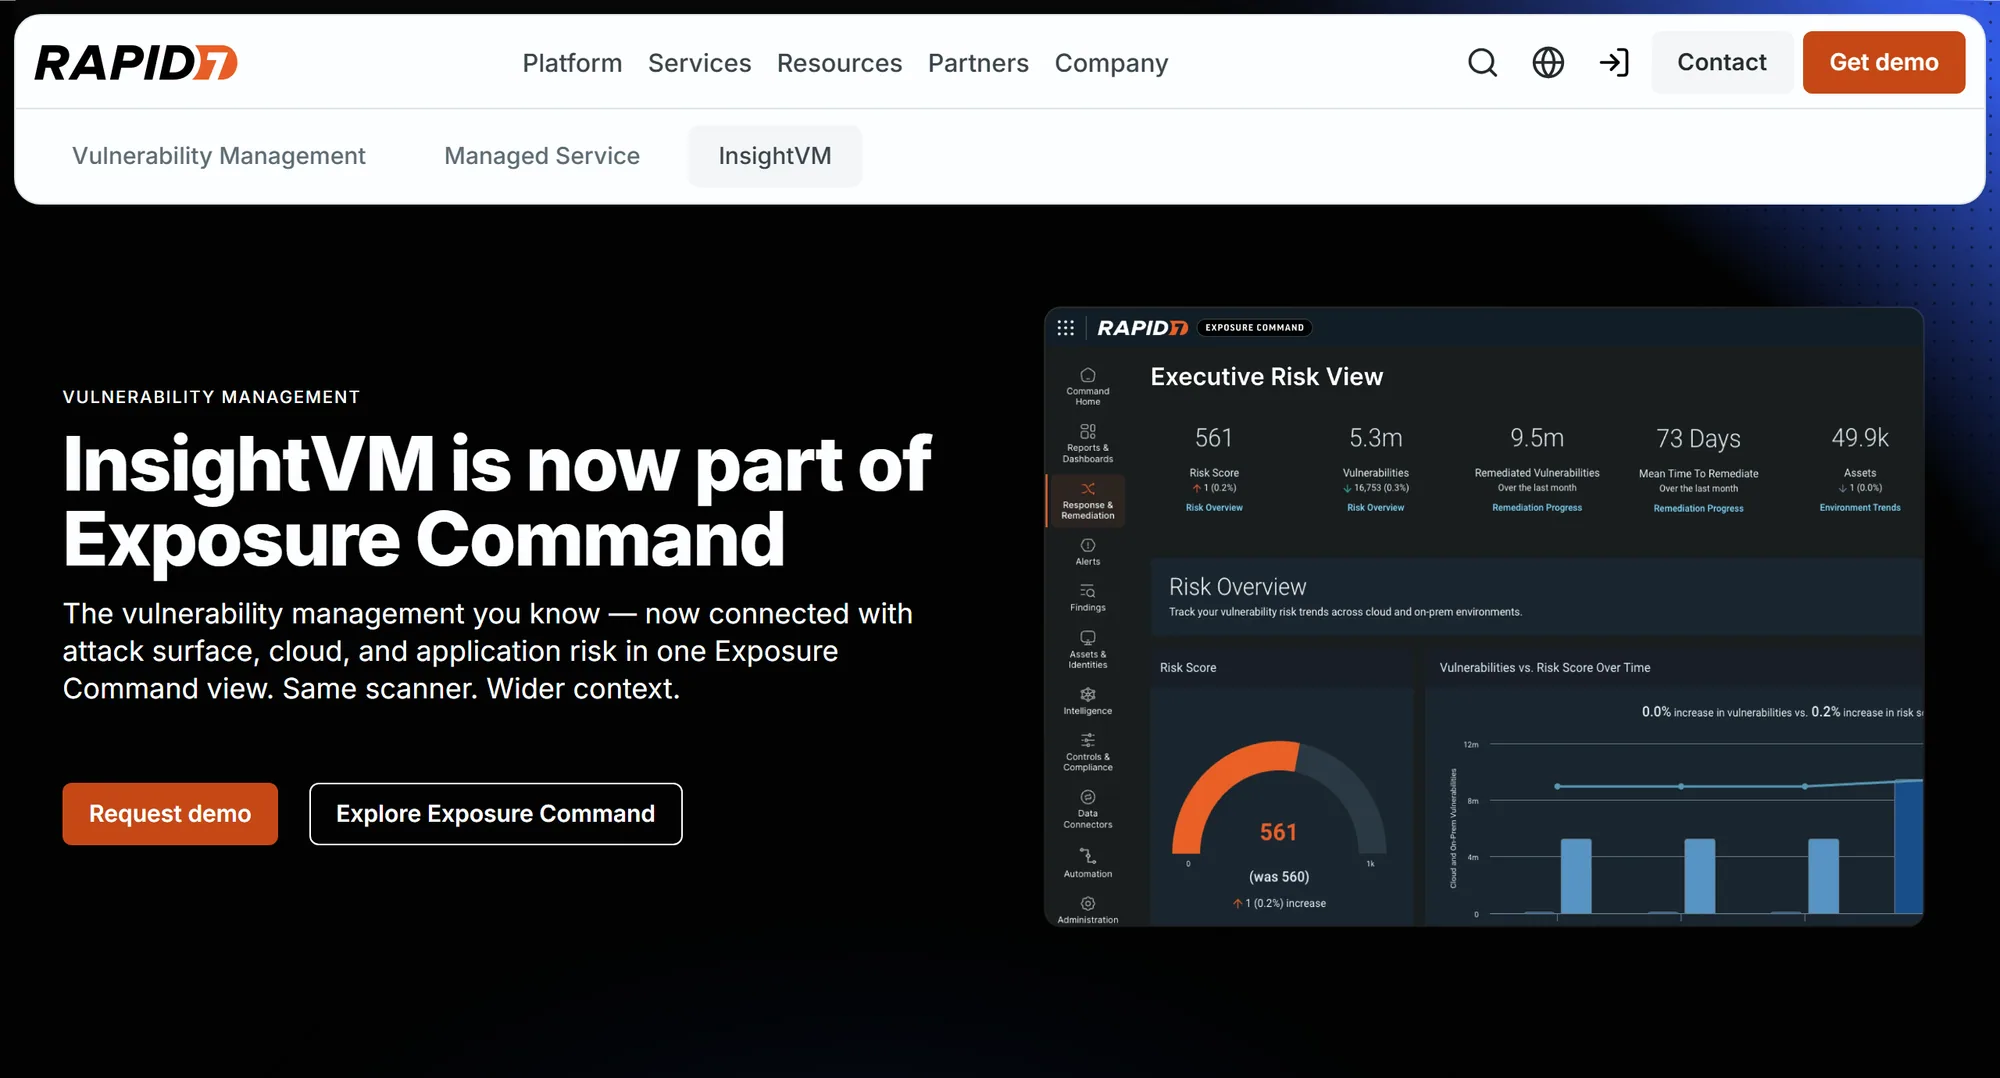
InsightVM er nå en del av Rapid7 Exposure Command, som selges som Essentials (sårbarhetshåndtering og angrepsflate) eller Ultimate (som legger til sky- og applikasjonssikkerhet). Det dekker on-premises- og skyressurser, containere, applikasjoner og infrastruktur som kode. Active Risk-scoren, fra 0 til 1 000, kombinerer CVSS med trusselkilder, blant dem AttackerKB, Metasploit, ExploitDB og CISA KEV-listen. Utbedringsflyter og mer enn 500 integrasjoner håndterer saksoppfølging. Passer best for team som vil ha sårbarhetshåndtering og overvåking av angrepsflaten samlet. Prisen er på forespørsel.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management dekker endepunkter på Windows, macOS, Linux, Android og iOS, og nettverksenheter, med oversikter over programvare, sertifikater, maskinvare, firmware og nettleserutvidelser. Prioriteringen kombinerer Microsofts trusseletterretning, sannsynlighet for brudd og forretningskontekst, og utbedring går gjennom Intune-oppgaver. Kjernefunksjonene følger med Defender for Endpoint Plan 2, med et premiumtillegg og en frittstående versjon for andre EDR-produkter. Passer best for organisasjoner som allerede bruker Microsoft Defender. Det dekker ikke programvaren du bygger.
Wiz
Wiz skanner VM-er, containere og serverløse funksjoner uten agenter, og henter inn funn fra tredjepartsskannere for on-premises-ressurser. Det rangerer sårbarheter med kontekst fra Security Graph: nettverkseksponering, identiteter, datasensitivitet og angrepsstier. Det genererer også SBOM-er av skyarbeidslaster i SPDX og CycloneDX. Passer best for skyorienterte organisasjoner. Prisen er på forespørsel. CRACI vs Wiz
Sårbarhetshåndtering for programvaren du bygger
Snyk

Snyk er en utviklerrettet plattform som kjører i IDE-en, CLI-en, SCM-integrasjoner og CI. Det prioriterer avhengighetsfunn
med reachability, exploit maturity, EPSS og CVSS, og åpner pull requests med oppgraderinger. Avhengighetstreet
kommer fra manifester og lockfiler, og snyk sbom er bare tilgjengelig på Enterprise-planer.
CRACI vs Snyk
Endor Labs

Endor Labs er bygget rundt reachability på funksjonsnivå og sporer kodestier fra kildekoden din til den sårbare funksjonen i direkte og transitive avhengigheter. Det legger til analyse av oppgraderingskonsekvenser, backporterte patcher og en Package Firewall. Passer best for team som drukner i avhengighetsvarsler. CRACI vs Endor Labs
GitHub Advanced Security og Dependabot

Alle GitHub-planer inkluderer avhengighetsgrafen og Dependabot-varsler. Code Security legger til dependency review og CodeQL, og artifact attestations legger til signert provenance. Avhengighetsgrafen beskriver manifestene og lockfilene i repositoriet, pluss eventuelle data som er sendt inn til den. CRACI vs GitHub Advanced Security
Gratis verktøy for sårbarhetshåndtering med åpen kildekode
- OWASP Dependency-Track tar inn CycloneDX-SBOM-er og analyserer dem kontinuerlig mot NVD, GitHub Advisories, OSV og andre kilder, med en policymotor og EPSS for prioritering. Apache 2.0. CRACI vs Dependency-Track
- Grype skanner images, filsystemer og SBOM-er og rapporterer EPSS- og KEV-data sammen med funnene. Trivy skanner images, repositorier, VM-images og Kubernetes. Begge Apache 2.0. CRACI vs Syft og Grype
- DefectDojo samler funn fra andre skannere, fjerner duplikater og sporer utbedring. BSD 3-Clause, et OWASP Flagship-prosjekt, med en betalt Pro-utgave.
- OpenVAS, skanneren i Greenbone Community Edition, skanner nettverk mot en kontinuerlig oppdatert strøm av sårbarhetstester.
- Nessus Essentials er ikke åpen kildekode, men det er gratis: en 30-dagers lisens for ikke-kommersiell bruk på opptil 5 IP-adresser.
Gratisverktøy overlater programmet rundt dem til deg: overvåking, triage, tildeling og rapportering.
Hvor CRACI passer inn
CRACI er sårbarhetshåndtering for programvaren du bygger på GitHub Actions. Alle de andre programvareverktøyene over utleder hva som er i produktet ditt fra filer: manifester, lockfiler, kildekode, images eller en opplastet SBOM. CRACI kjører GitHub Actions-jobbene dine og registrerer pakkene hver jobb faktisk hentet, inkludert transitive avhengigheter, pakker gjenopprettet fra cacher og skjulte avhengigheter ingen lockfile lister opp. CRACI har funnet sårbare pakker som Snyk og Aikido ikke rapporterte, fordi skanningene deres manglet komponentene.
- Overvåkede SBOM-er vurderes løpende på nytt, og organisasjonsvisninger samler funn på tvers av repositorier.
- Byggehistorikken viser hvilke tidligere bygg som inneholdt en sårbar avhengighet, så du kjenner eksponeringsperioden.
- Sikkerhetsteam triagerer funn og sender hvert av dem til teamet som eier rettingen, og CRACI støtter VEX.
- Policy gates kan blokkere et bygg på grunn av funn, inkludert et bygg som inneholder en bestemt CVE.
- For aktivt utnyttede sårbarheter under CRA sender CRACI inn varslene til myndighetene på vegne av produsenten.
CRACI er ikke det riktige valget når:
- du må skanne servere, endepunkter eller skykontoer (velg et av infrastrukturverktøyene over),
- reachability er prioriteten din (CRACI tilbyr det ikke),
- pipelinene dine kjører på GitLab, Jenkins eller CircleCI, eller trenger Windows- eller macOS-runnere (CRACI kjører Linux-jobber på GitHub Actions i dag; andre CI-systemer, Windows og macOS står på veikartet).
Se sårbarhetssporing, sammenlign SCA-verktøy, eller book en demo for å se registreringen av et GitHub Actions-bygg.
CRACI sammenlignet med hvert verktøy
- CRACI mot Snyk Det manifestene dine deklarerer, mot det bygget ditt faktisk gjorde.
- CRACI mot Aikido En bred AppSec-pakke mot deterministisk dokumentasjon fra bygget.
- CRACI mot Sonatype Portvakt for repositorier og SCA mot dokumentasjon fra bygget.
- CRACI mot Black Duck Skanning av kode, kodeutdrag og binærfiler mot dokumentasjon fra bygget.
- CRACI mot Mend.io Skanning av avhengigheter mot observasjon av avhengigheter.
- CRACI mot Checkmarx Plattform for AppSec-testing mot dokumentasjon fra bygget.
- CRACI mot Endor Labs Reachability-analyse mot observasjon av bygget.
- CRACI mot JFrog Artefaktstyring mot dokumentasjon per bygg.
- CRACI mot GitHub Advanced Security Skanning av kode, hemmeligheter og avhengigheter mot dokumentasjon fra bygget.
- CRACI mot Dependabot Versjonsoppdateringer mot å vite hva byggene dine brukte.
Side om side
Flere verktøy på én side, for når du velger en kategori, ikke ett produkt.
Verktøy for sårbarhetshåndtering: ofte stilte spørsmål
Korte svar på vanlige spørsmål om verktøy for sårbarhetshåndtering
Hva er et verktøy for sårbarhetshåndtering?
Et verktøy som finner kjente sårbarheter i ressursene dine, rangerer dem etter risiko og sporer dem til de er rettet eller akseptert. Infrastrukturplattformer som Tenable, Qualys og Rapid7 dekker verter, endepunkter og sky. Programvareorienterte verktøy som Snyk, Endor Labs og Dependency-Track dekker komponentene med åpen kildekode i programvaren du bygger.
Hva er det beste verktøyet for sårbarhetshåndtering?
Det avhenger av hva du må dekke. For servere, bærbare maskiner og skykontoer kan du se på Tenable, Qualys, Rapid7 eller Microsoft Defender Vulnerability Management. For avhengighetene i programvaren du bygger og leverer, kan du se på SCA-verktøy og SBOM-baserte verktøy. De fleste organisasjoner som leverer programvare, trenger ett av hvert.
Finnes det gratis verktøy for sårbarhetshåndtering?
Ja. OpenVAS (Greenbone Community Edition) skanner nettverk, DefectDojo samler funn fra andre skannere, Dependency-Track overvåker SBOM-er, og Grype og Trivy skanner images og filsystemer. Nessus Essentials er en gratis 30-dagers lisens for ikke-kommersiell bruk på opptil 5 IP-adresser.
Hva er forskjellen på sårbarhetshåndtering og sårbarhetsskanning?
Skanning finner sårbarheter på et gitt tidspunkt. Sårbarhetshåndtering er det kontinuerlige programmet rundt den: inventar, skanning, prioritering, tildeling, utbedring, verifisering og rapportering. De fleste verktøyene på denne siden gjør begge deler.
Hvilke verktøy for sårbarhetshåndtering bruker EPSS og CISA KEV?
Tenable bruker begge (KEV mater VPR-scoren, og EPSS vises sammen med funn). Qualys bruker begge i Qualys Detection Score. Active Risk fra Rapid7 bruker KEV-listen. Blant verktøy med åpen kildekode rapporterer Grype EPSS- og KEV-data, og Dependency-Track bruker EPSS.
Er CRACI et verktøy for sårbarhetshåndtering?
For programvare du bygger på GitHub Actions, ja. CRACI registrerer pakkene hvert bygg faktisk hentet, overvåker de resulterende SBOM-ene for nye sårbarheter, viser hvilke bygg som inneholdt en sårbar avhengighet, og lar sikkerhetsteam triagere og rute funn. Det skanner ikke verter, endepunkter eller skykontoer.
Se hvilke av byggene dine som leverer en sårbar pakke
Book en demo og kjør en av GitHub Actions-workflowene dine på CRACI. Få en oversikt over hver pakke bygget hentet inn, overvåket for nye sårbarheter.
Book en demo