Alternatywy
Alternatywy dla Chainguard
Zespoły wybierają Chainguard, aby zabezpieczyć swój łańcuch dostaw oprogramowania utwardzonymi, przebudowanymi danymi wejściowymi. Alternatywy albo również utwardzają dane wejściowe, albo zabezpieczają build, który z nich korzysta. Oto, co obejmuje i ile kosztuje każda opcja.
Zaktualizowano
To my tworzymy CRACI, więc prosimy wziąć to pod uwagę; każdą opcję opisujemy na podstawie jej własnej dokumentacji i mówimy, kiedy lepiej pasuje inne narzędzie.
Dlaczego zespoły szukają czegoś poza Chainguard

Chainguard buduje oprogramowanie open source ze źródeł i dostarcza je w wersji utwardzonej: obrazy kontenerów, które nazywa zero-CVE, biblioteki Java, Python i JavaScript przebudowane ze zweryfikowanych źródeł, obrazy VM i utwardzone GitHub Actions, każde z podpisanym SBOM i pochodzeniem SLSA. Klientom z zamówieniem zobowiązuje się usuwać krytyczne CVE w ciągu 7 dni, a pozostałe w ciągu 14 dni od pojawienia się kwalifikującej się łatki. To mocny sposób, by zacząć od czystych danych wejściowych.
Zespoły szukają innych opcji, gdy zmienia się ich sytuacja:
- Cena. Poza pięcioma darmowymi obrazami katalog Chainguard zaczyna się od $19K dla zespołu 10 osób. Istnieją już też darmowe katalogi utwardzonych obrazów.
- Zakres. SBOM-y i dane o pochodzeniu Chainguard opisują artefakty Chainguard. Państwa własny build i wszystko inne, co pobiera, nadal wymaga własnego zapisu.
- Kontrola nad buildem. Czyste dane wejściowe nie ograniczają, z czym build może się łączyć w trakcie działania, ani nie pokazują, co pobrał skrypt.
- Migracja. Przejście na dowolny katalog utwardzonych obrazów oznacza zmianę obrazów bazowych, a czasem także sposobu ich budowania.
Na co zwrócić uwagę
- Czy chcą Państwo zabezpieczyć dane wejściowe, build, czy jedno i drugie.
- Potrzebne dystrybucje i architektury oraz to, na ile obrazy są bezpośrednimi zamiennikami.
- Zobowiązanie do usuwania CVE i to, czy wymaga płatnego planu.
- Warianty zgodności, takie jak FIPS i STIG, jeśli sprzedają Państwo administracji publicznej.
- SBOM-y i dane o pochodzeniu oraz to, czy opisują artefakty dostawcy, czy Państwa build.
- Kontrola nad tym, z czym build może się łączyć w trakcie działania.
Dostępne opcje
Opcje od 2 do 9 dają utwardzone, minimalne lub przebudowane obrazy. CRACI zabezpiecza build, który z nich korzysta, a Socket zabezpiecza instalowane przez niego pakiety.
1. CRACI (nasz produkt)

CRACI zabezpiecza łańcuch dostaw oprogramowania na etapie buildu, a nie jego danych wejściowych. To runner dla GitHub Actions: w trakcie każdego zadania proxy rozpoznające pakiety rejestruje, co zadanie pobrało, łącznie z obrazami bazowymi, pakietami i pakietami przywróconymi z cache CI, i tworzy SBOM w formacie CycloneDX lub SPDX ze stanem kompletności dla każdego zadania i każdego cache. Polityka ruchu wychodzącego jest weryfikowana przed startem zadania i w razie awarii blokuje ruch (fail closed), więc build łączy się tylko ze źródłami, na które Państwo zezwalają. CRACI na bieżąco ponownie ocenia SBOM-y tego, co zostało wydane, a jego widok inwentarza pokazuje dokładnie, które wersje oprogramowania są wdrożone w których produktach, na całym świecie.
Najlepszy dla: zespołów, które potrzebują zapisu i kontroli każdego buildu, niezależnie od używanych obrazów bazowych.
Warto rozważyć, jeśli: chcą Państwo bezpieczeństwa łańcucha dostaw dla oprogramowania, które Państwo budują. CRACI nie tworzy utwardzonych obrazów ani bibliotek i obsługuje dziś GitHub Actions na Linux, a GitLab CI, Jenkins, Windows i macOS są w planach rozwoju.
2. Docker Hardened Images
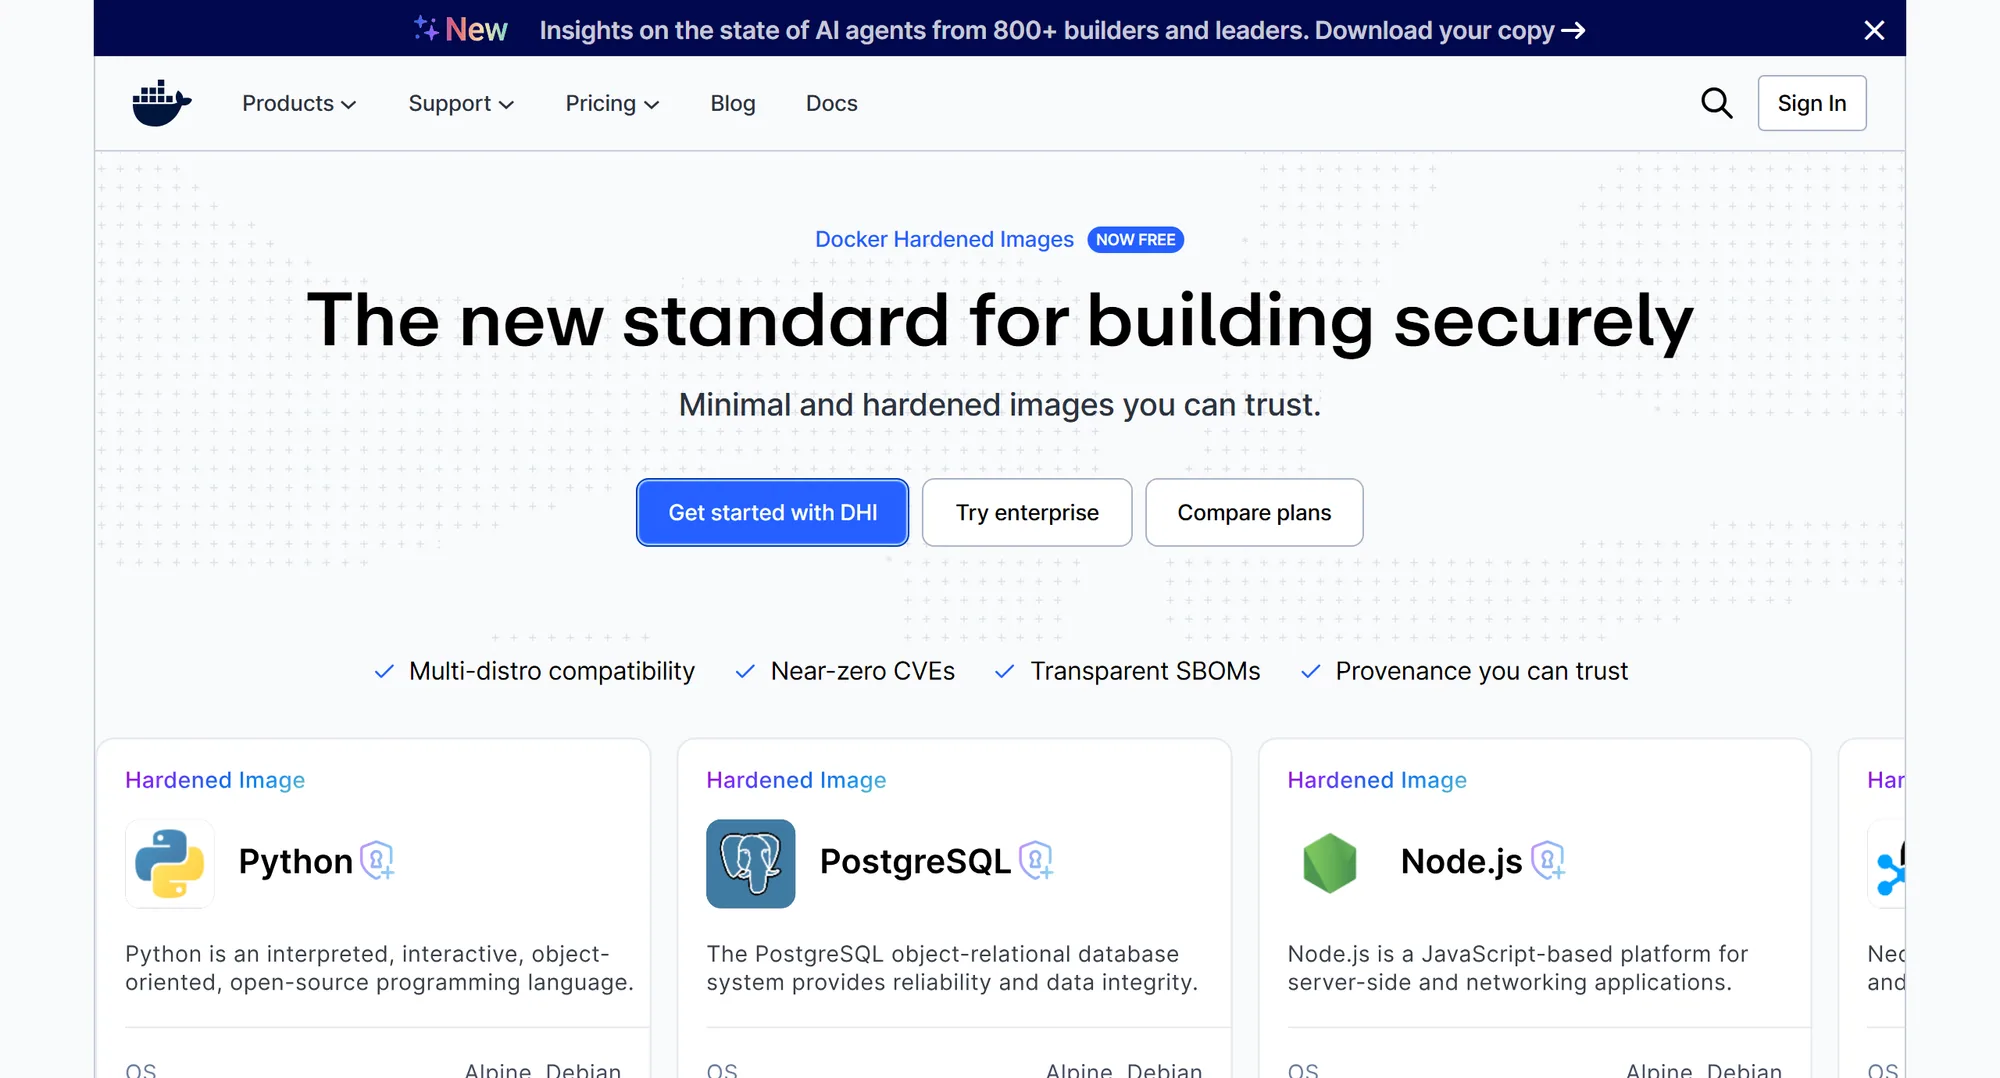
Docker opisuje swoje utwardzone obrazy jako niemal wolne od CVE, minimalne i stale przebudowywane ze źródeł, na bazie Alpine lub Debian. Każdy obraz ma podpisane SBOM-y, pochodzenie SLSA Level 3 i dane o możliwości wykorzystania OpenVEX. Według stanu na wrzesień 2026 katalog DHI Community jest darmowy i open source na licencji Apache 2.0; DHI Select, od $5,000 za repozytorium, dodaje SLA na usunięcie krytycznych CVE w ciągu 7 dni oraz warianty FIPS i STIG, a DHI Enterprise dodaje nieograniczoną personalizację.
Najlepszy dla: darmowego katalogu utwardzonych obrazów na znanych bazach Alpine i Debian.
Warto rozważyć, jeśli: chcą Państwo SLA tylko dla obrazów, które go wymagają.
3. Echo
Echo oferuje kontenery, biblioteki, VM i pakiety systemu operacyjnego wolne od podatności, z wariantami z walidacją FIPS i utwardzonymi zgodnie ze STIG, i podaje, że eliminuje u źródła 99% lub więcej podatności. Ceny poznaje się po prezentacji demo. Minimus, inny dostawca utwardzonych obrazów, kończy działalność i przekazał swoją technologię firmie Echo; jego rejestr zostanie zamknięty 22 października 2026.
Najlepszy dla: zespołów, które chcą utwardzonych obrazów, bibliotek i VM od jednego dostawcy.
Warto rozważyć, jeśli: są Państwo klientami Minimus i szukają jego następcy.
4. Aikido

Utwardzone obrazy Aikido to bezpośrednie zamienniki istniejących obrazów bazowych, które przenoszą poprawki bezpieczeństwa do starszych wersji zamiast wymuszać aktualizacje dystrybucji, także po zakończeniu wsparcia upstream. Aikido wymienia ponad 2000 obrazów dla Debian, Ubuntu i Alpine na amd64 i arm64, z SBOM, VEX i pochodzeniem SLSA dołączanymi do każdego pobrania. Można zacząć za darmo.
Najlepszy dla: usuwania CVE w obrazach, z których Państwo już korzystają, bez zmiany dystrybucji.
Warto rozważyć, jeśli: chcą Państwo również szerszej platformy AppSec Aikido.
5. RapidFort
RapidFort oferuje ponad 35 000 wyselekcjonowanych obrazów niemal wolnych od CVE, zbudowanych na Ubuntu, RHEL, Debian i Alpine, jako bezpośrednie zamienniki standardowych obrazów bazowych, i podaje, że usuwają one do 99,9% CVE. Pełny katalog dodaje warianty utwardzone zgodnie z CIS i DISA STIG, obrazy FIPS 140-2 i 140-3 oraz eksport SBOM w formatach SPDX i CycloneDX. Jego poziom platformowy profiluje kontenery w czasie działania, aby sprawdzić, które komponenty faktycznie działają, i usuwa nieużywane pakiety, zmniejszając powierzchnię ataku nawet o 90%. Pięć wyselekcjonowanych obrazów jest darmowych; pełny katalog jest wyceniany indywidualnie.
Najlepszy dla: zespołów, które chcą utwardzonych obrazów na dystrybucjach, z których już korzystają.
Warto rozważyć, jeśli: profilowanie w czasie działania i zmniejszanie powierzchni ataku są równie ważne jak same obrazy.
6. Bitnami Secure Images
Bitnami, obecnie część Broadcom, sprzedaje utwardzone obrazy aplikacji open source na minimalnej bazie Photon OS: ponad 350 obrazów kontenerów i 140 chartów Helm. Każdy obraz ma SBOM, dokumenty VEX, wyniki skanowania CVE i podpisy atestacji SLSA 3, a katalog obsługuje FIPS, STIG i FedRAMP. Programiści mogą bezpłatnie korzystać z części obrazów do użytku nieprodukcyjnego, wyłącznie w tagu latest; pełny katalog jest sprzedawany przez dział sprzedaży lub marketplace Arrow.
Najlepszy dla: zespołów, które już wdrażają aplikacje Bitnami i charty Helm.
Warto rozważyć, jeśli: potrzebują Państwo obrazów produkcyjnych, które wymagają płatnej subskrypcji.
7. Google distroless
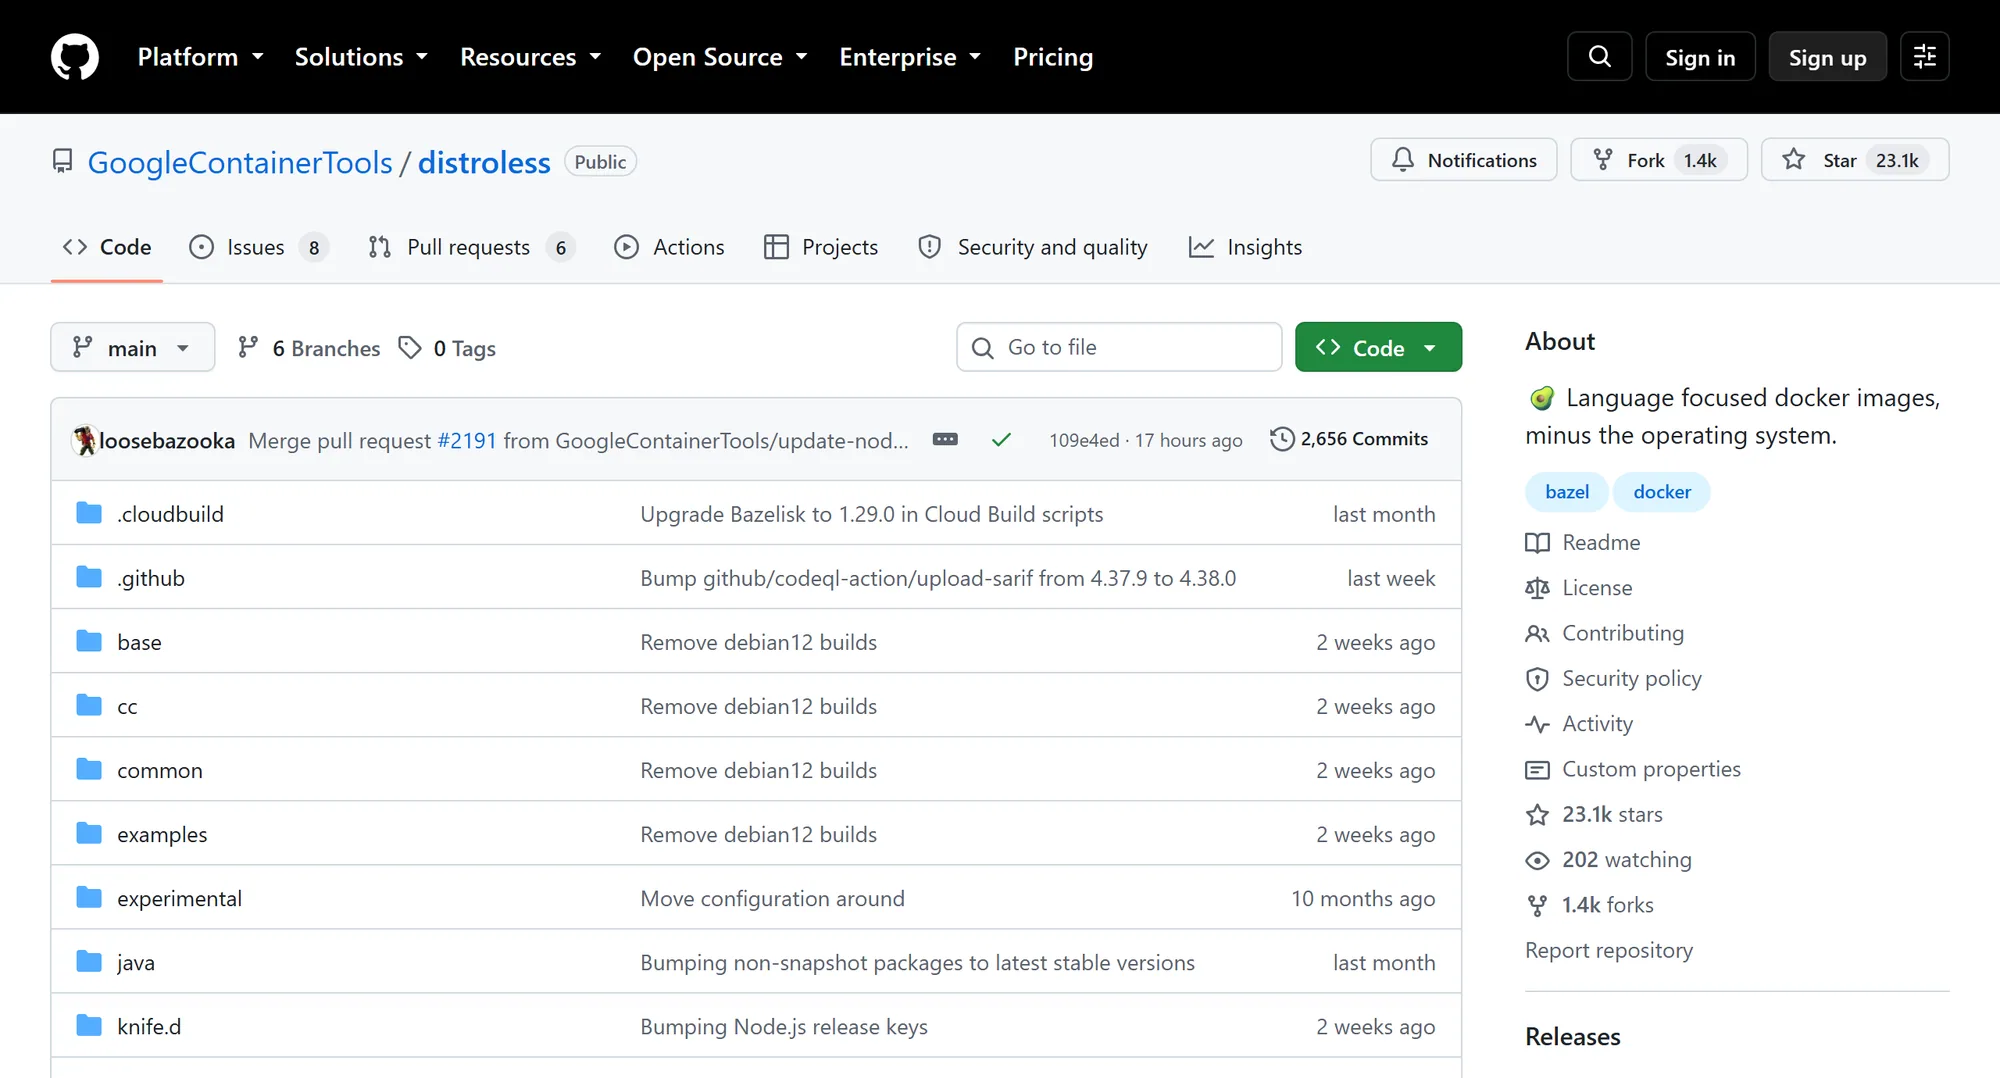
Obrazy distroless „zawierają tylko Państwa aplikację i jej zależności czasu działania”, bez menedżera pakietów i powłoki. Bazują na Debian 13, są darmowe na licencji Apache 2.0 i podpisane za pomocą cosign. Nie ma zobowiązania do usuwania CVE; poprawki pojawiają się w miarę ich publikowania przez Debian.
Najlepszy dla: mniejszej powierzchni ataku bez kosztów.
Warto rozważyć, jeśli: mogą Państwo obejść się bez powłoki w obrazach produkcyjnych.
8. Iron Bank
Iron Bank to źródło utwardzonych kontenerów Departamentu Obrony USA, część Platform One. Dostawcy, społeczności open source i zespoły rządowe przesyłają obrazy, które są przebudowywane bez dostępu do internetu, skanowane pod kątem kryteriów akceptacji Iron Bank i monitorowane co 12 godzin. Nic nie kosztuje kontrybutorów ani użytkowników, ale pobieranie z Registry1 wymaga konta Platform One, a dostawcy i kontrybutorzy odpowiadają za usuwanie znalezisk w swoich obrazach.
Najlepszy dla: oprogramowania przeznaczonego dla systemów DoD, które potrzebują akredytowanych obrazów bazowych.
Warto rozważyć, jeśli: akceptują Państwo, że utrzymanie każdego obrazu zależy od jego kontrybutora.
9. Cloud Native Buildpacks i Paketo
Cloud Native Buildpacks, projekt CNCF o statusie graduated, zamieniają kod źródłowy aplikacji w obrazy OCI bez pliku Dockerfile. Rebase aktualizuje obraz bazowy bez przebudowy aplikacji, buildy tworzą SBOM-y w formatach CycloneDX, SPDX i Syft JSON, a ponowne uruchomienie buildu odtwarza ten sam digest obrazu. Paketo Buildpacks, projekt społecznościowy w ramach Cloud Foundry Foundation, dostarczają gotowe buildpacki dla Java, Go, .NET Core, Node.js, PHP, Python i Ruby.
Najlepszy dla: zespołów, które wolą nie utrzymywać plików Dockerfile i chcą łatać warstwy systemu operacyjnego przez rebase.
Warto rozważyć, jeśli: mogą Państwo obejść się bez zobowiązania dostawcy do usuwania CVE; to sposób budowania obrazów, a nie katalog.
10. Socket

Socket zabezpiecza inne dane wejściowe: pakiety open source. Analizuje zachowanie pakietów, oznacza ryzykowne dodatki w pull requestach, a Socket Firewall blokuje złośliwe pakiety podczas instalacji i ma darmową wersję dla npm, yarn, pnpm, pip, uv i cargo.
Najlepszy dla: zatrzymywania szkodliwych pakietów, zanim trafią do projektu, także takich, dla których nie ma jeszcze komunikatu bezpieczeństwa.
Zestawienie
| Funkcja | CRACI | Chainguard | Docker Hardened Images | Echo | Aikido | Distroless | Socket |
|---|---|---|---|---|---|---|---|
| Co zabezpiecza | Build: co pobrał i z czym może się łączyć | Obrazy, biblioteki, VM i Actions | Obrazy kontenerów | Obrazy, biblioteki i VM | Obrazy kontenerów | Minimalne obrazy bazowe | Pakiety open source |
| Obrazy utwardzone lub minimalne | Minimalne | ||||||
| Zapis tego, co pobrał Państwa build | Dla każdego zadania, ze stanem kompletności | SBOM-y własnych artefaktów | SBOM-y własnych obrazów | Brak informacji | SBOM-y własnych obrazów | Odczytuje manifesty i lockfile | |
| Podpisane pochodzenie | Brak podpisanego pochodzenia | Własne artefakty | SLSA Level 3, własne obrazy | Brak informacji | Pochodzenie SLSA, własne obrazy | Obrazy podpisane za pomocą cosign | Brak informacji |
| Polityka ruchu wychodzącego z buildu | Domyślne blokowanie lub zezwalanie, fail closed | Brak informacji | Brak informacji | Brak informacji | Firewall filtruje instalacje | ||
| Zobowiązanie do usuwania CVE | Monitoruje Państwa SBOM-y; poprawki należą do Państwa | Krytyczne 7 dni, pozostałe 14 | Krytyczne 7 dni, płatne plany | Brak informacji | Brak informacji | Brak informacji | Brak informacji |
| Darmowy start | Płatność za minutę buildu, bez opłaty miesięcznej | Do pięciu obrazów | Community, Apache 2.0 | Brak informacji | Apache 2.0 | Darmowy plan |
- W zestawie
- Częściowo
- Brak
„Brak informacji” oznacza, że nie udało nam się tego potwierdzić na publicznych stronach dostawcy. RapidFort, Bitnami Secure Images, Iron Bank i Buildpacks opisano powyżej.
Ile kosztują Chainguard i alternatywy
| Funkcja | Darmowa opcja | Płatne |
|---|---|---|
| Chainguard | Pięć obrazów | Katalog od $19K dla zespołu 10 osób; ceny za obraz ustalane indywidualnie |
| Docker Hardened Images | Katalog DHI Community, Apache 2.0 | DHI Select od $5,000 za repozytorium |
| RapidFort | Pięć wyselekcjonowanych obrazów | Pełny katalog: wycena indywidualna |
| Bitnami Secure Images | Część obrazów, tag latest, użycie nieprodukcyjne | Wycena indywidualna |
| Echo | Brak informacji | Po prezentacji demo |
| Aikido | Darmowy start | Brak informacji dla obrazów |
| Google distroless | Darmowy, Apache 2.0 | Brak |
| Iron Bank | Darmowy, finansowany przez DoD; wymagane konto | Brak |
| Cloud Native Buildpacks | Open source | Brak |
| CRACI | Brak darmowego planu | Płatność za minutę buildu, bez opłaty miesięcznej |
Większość płatnych katalogów utwardzonych obrazów jest wyceniana indywidualnie, dlatego warto porównać, ile w każdym z nich kosztuje zobowiązanie do usuwania CVE, warianty FIPS lub STIG i personalizacja. Darmowe katalogi zwykle nie obejmują zobowiązania do usuwania podatności.
Chainguard a Docker Hardened Images
To dwie opcje, które zespoły porównują najczęściej. Obie dostarczają minimalne obrazy z podpisanymi SBOM-ami i pochodzeniem SLSA. Różnią się sposobem budowania i zawartością darmowego planu:
- Baza. Docker Hardened Images bazują na Alpine lub Debian, które zna większość zespołów. Chainguard buduje swoje obrazy ze źródeł.
- Darmowy plan. Katalog DHI Community jest darmowy na licencji Apache 2.0. Chainguard oferuje pięć obrazów za darmo.
- Zobowiązanie do usuwania CVE. Docker zobowiązuje się usuwać krytyczne CVE w ciągu 7 dni w DHI Select, od $5,000 za repozytorium. Chainguard zobowiązuje się do 7 dni dla krytycznych i 14 dla pozostałych wobec klientów z zamówieniem.
- Poza obrazami. Chainguard przebudowuje też biblioteki językowe i oferuje obrazy VM oraz utwardzone GitHub Actions.
Kiedy pozostać przy Chainguard
- Potrzebują Państwo utwardzonych obrazów i bibliotek w kilku językach, ze zobowiązaniem dotyczącym CVE, od jednego dostawcy.
- Korzystają Państwo z Chainguard Libraries przez Artifactory, Nexus lub Cloudsmith.
- Można łączyć: utwardzone dane wejściowe oraz zarejestrowany, kontrolowany build obejmują różne części łańcucha.
Więcej o generowaniu SBOM w czasie buildu oraz o porównaniu narzędzi bezpieczeństwa łańcucha dostaw oprogramowania.
Alternatywy dla Chainguard: FAQ
Krótkie odpowiedzi na pytania, które zespoły zadają podczas porównywania
Kto konkuruje z Chainguard?
W zakresie utwardzonych obrazów kontenerów: Docker Hardened Images, RapidFort, Bitnami Secure Images od Broadcom, Echo, Aikido oraz darmowe opcje, takie jak Google distroless i Iron Bank od DoD. Cloud Native Buildpacks to sposób open source na budowanie obrazów bez plików Dockerfile. Socket zabezpiecza natomiast pakiety open source, a CRACI zabezpiecza i rejestruje build, który korzysta ze wszystkich tych danych wejściowych.
Jaka jest różnica między Docker a Chainguard?
Docker Hardened Images bazują na Alpine lub Debian, a katalog Community jest darmowy na licencji Apache 2.0; zobowiązanie do usunięcia krytycznych CVE w ciągu 7 dni jest dostępne w płatnym planie DHI Select, od $5,000 za repozytorium. Chainguard buduje swoje obrazy ze źródeł, zobowiązuje się wobec klientów z zamówieniem do usuwania krytycznych CVE w ciągu 7 dni, a pozostałych w ciągu 14, i oferuje też biblioteki, VM i GitHub Actions.
Ile kosztuje Chainguard?
Chainguard oferuje pięć obrazów za darmo. Według stanu na wrzesień 2026 ceny katalogu zaczynają się od $19K dla zespołu 10 osób, z dostępem do pełnego katalogu i SLA dla CVE, a ceny za obraz są ustalane indywidualnie.
Czy istnieje darmowa alternatywa dla Chainguard?
Tak. Katalog Docker Hardened Images Community i Google distroless są darmowe na licencji Apache 2.0, Iron Bank jest darmowy z kontem Platform One, a RapidFort i Aikido pozwalają zacząć za darmo. Darmowe opcje zwykle nie obejmują zobowiązania do usuwania CVE.
Czy CRACI zastępuje Chainguard?
Nie. CRACI nie tworzy utwardzonych obrazów ani bibliotek. Zabezpiecza za to build: rejestruje, co pobrało każde zadanie GitHub Actions, łącznie z obrazami bazowymi, i egzekwuje politykę ruchu wychodzącego, która w razie awarii blokuje ruch (fail closed). Utwardzone dane wejściowe oraz zarejestrowany, kontrolowany build obejmują różne części łańcucha dostaw.
Proszę zarejestrować jeden build i porównać
Prosimy uruchomić jedno zadanie GitHub Actions na CRACI i zobaczyć, co pobrało i z czym mogło się łączyć.
Umów demo