Alternativ
Alternativ till Syft och Grype
Syft och Grype är den gratis standarden för att generera och matcha SBOM:er. Team tittar på alternativ när de behöver ett annat format eller ekosystem, en SBOM över vad bygget faktiskt använde eller bevakning som de inte själva behöver driva.
Uppdaterad
Vi bygger CRACI, så väg in det; vi beskriver varje alternativ utifrån dess egen dokumentation och säger när ett annat verktyg passar bättre.
Varför team tittar bortom Syft och Grype

Syft är Anchores gratis generator under Apache-2.0 för containeravbilder och filsystem. Det känner igen dussintals pakettyper, skriver CycloneDX, SPDX och Syft JSON och kan skapa signerade SBOM-attesteringar enligt in-toto. Systerverktyget Grype matchar SBOM:en mot sårbarheter.
Team letar på annat håll när deras situation förändras:
- Inställningar. Cataloger väljs efter skanningstyp, så på en installerad utcheckning av express avgör en enda flagga om npm-paket syns i resultatet över huvud taget.
- Format och ekosystem. Vissa team vill ha en generator från CycloneDX-communityn, SPDX från ett byggresultat eller ett verktyg gjort för en enda pakethanterare.
- Bevis. SBOM:en beskriver filerna som skannades, inte vad bygget hämtade.
- Bevakning. Att bevaka det som levererats innebär att själv lagra SBOM:er och köra om Grype.
Vad du ska titta efter
- Om SBOM:en kommer från filer på disk eller från vad bygget hämtade.
- Transitiva beroenden, och om verktyget säger till när dess registrering är ofullständig.
- Bevakning efter release, inte bara en skanning när du kör den.
- Format: CycloneDX, SPDX och VEX.
- Vad du mer behöver skanna: avbilder du inte har byggt, IaC, hemligheter, kluster.
Alternativen
De sex första är SBOM-generatorer. De övriga lägger till sårbarhetsmatchning, bevakning eller en bredare plattform runt SBOM:en.
1. CRACI (vår produkt)

CRACI registrerar SBOM:en medan ditt GitHub Actions-bygge körs, i stället för att skanna filer i efterhand. En paketmedveten proxy registrerar varje paket som jobbet hämtade, inklusive paket som återställs från CI-cachar, och varje SBOM, i CycloneDX eller SPDX, anger sin fullständighet per jobb och per cache. CRACI omvärderar bevakade SBOM:er löpande när nya sårbarheter dyker upp, policykontroller kan stoppa ett bygge vid fynd, och API:t returnerar SBOM:er, nätverksspårningar och proveniens.
Passar bäst för: SBOM:en och beroendesårbarheterna i programvaran du bygger på GitHub Actions.
Överväg om: du inte behöver skanning av infrastruktur som kod, hemligheter, kluster eller VM-avbilder, vilket CRACI inte gör, och dina byggen körs på GitHub Actions på Linux.
2. cdxgen (öppen källkod)
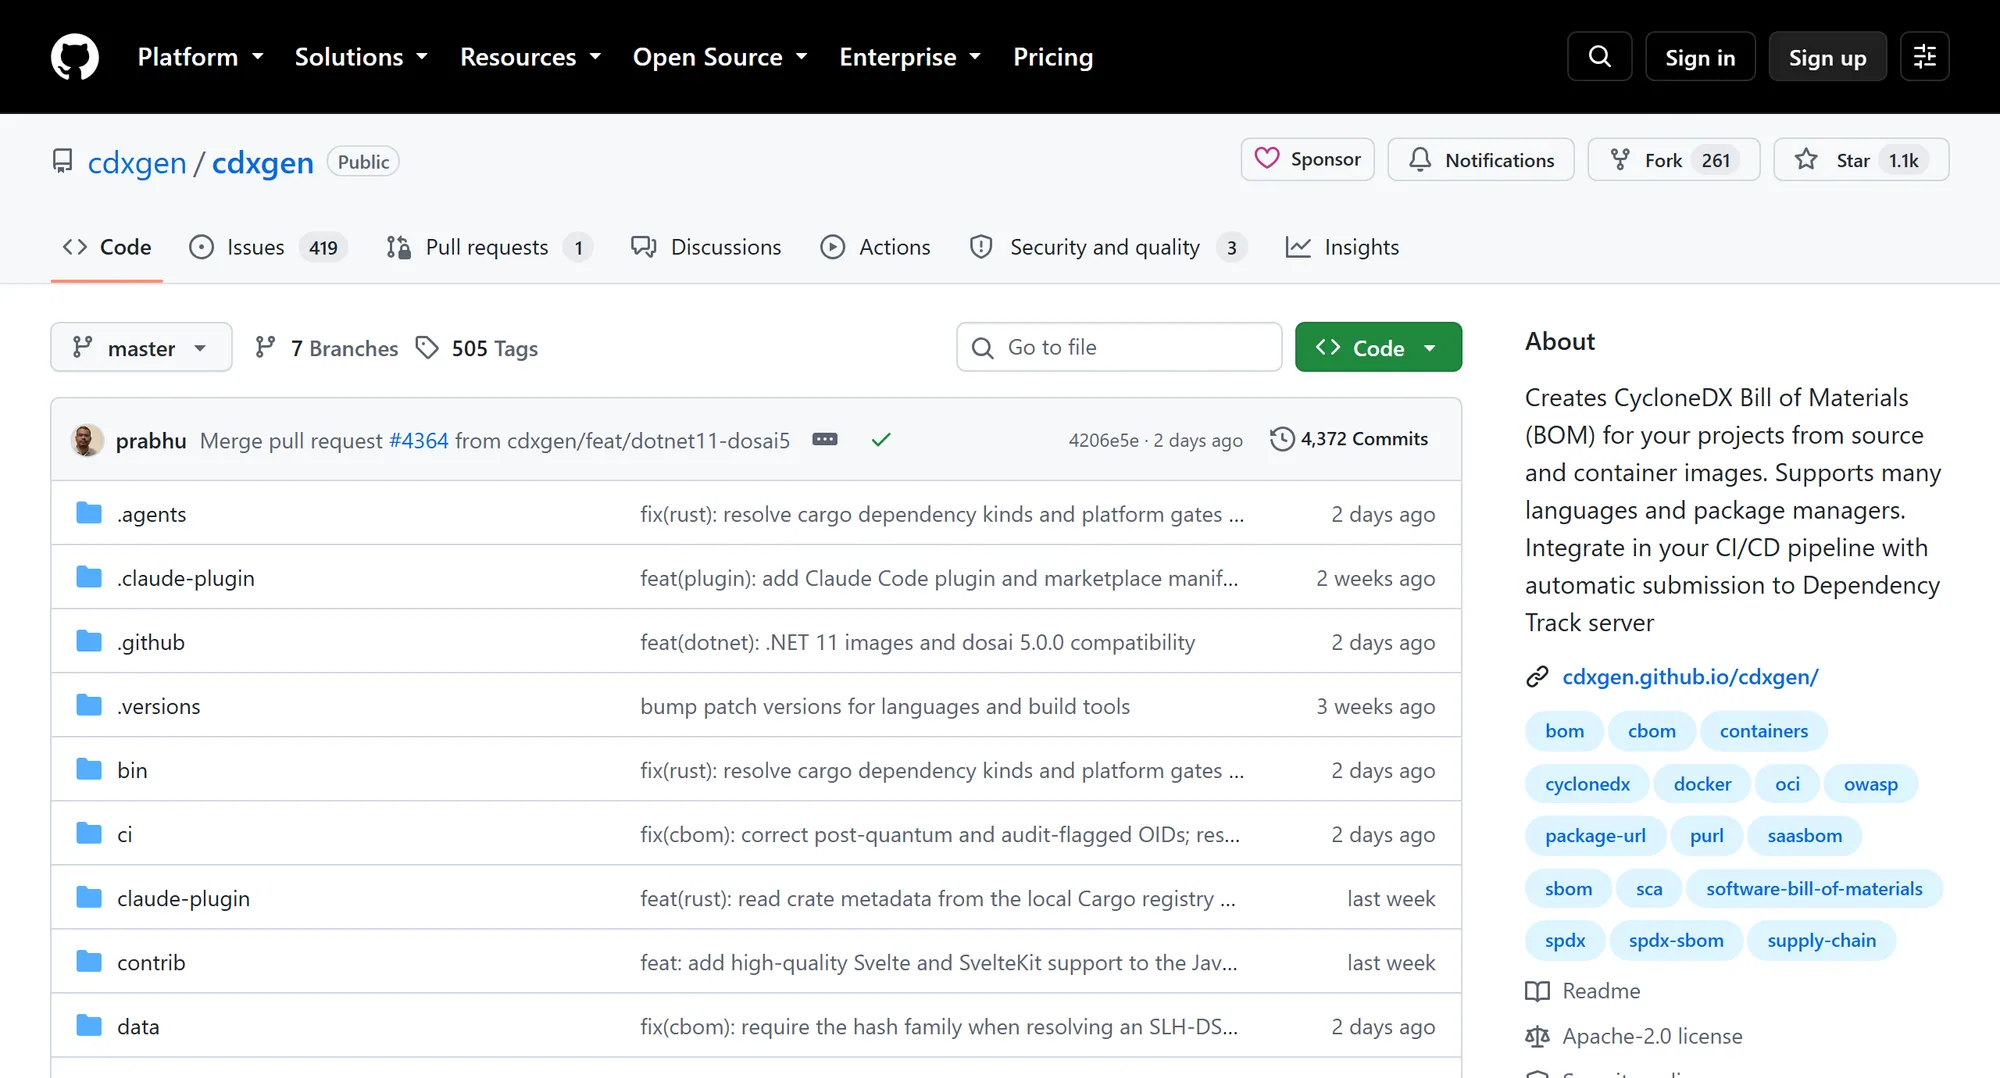
cdxgen är ett OWASP CycloneDX-projekt som skapar CycloneDX-BOM:er från källkod och containeravbilder, under Apache-2.0. För Node.js tolkar den lockfiler först, inklusive utvecklingsberoenden, och analyserar även koden efter importer. Du kan ange projekttypen med -t för att begränsa vad den letar efter.
Passar bäst för: team som standardiserat på CycloneDX och vill ha en generator från formatets egen community.
Överväg om: du kan arbeta med det filerna deklarerar: som de andra skannrarna kan den bara rapportera det som finns framför den.
SBOM:er från Syft, Trivy och cdxgen
3. Microsoft SBOM Tool (öppen källkod)
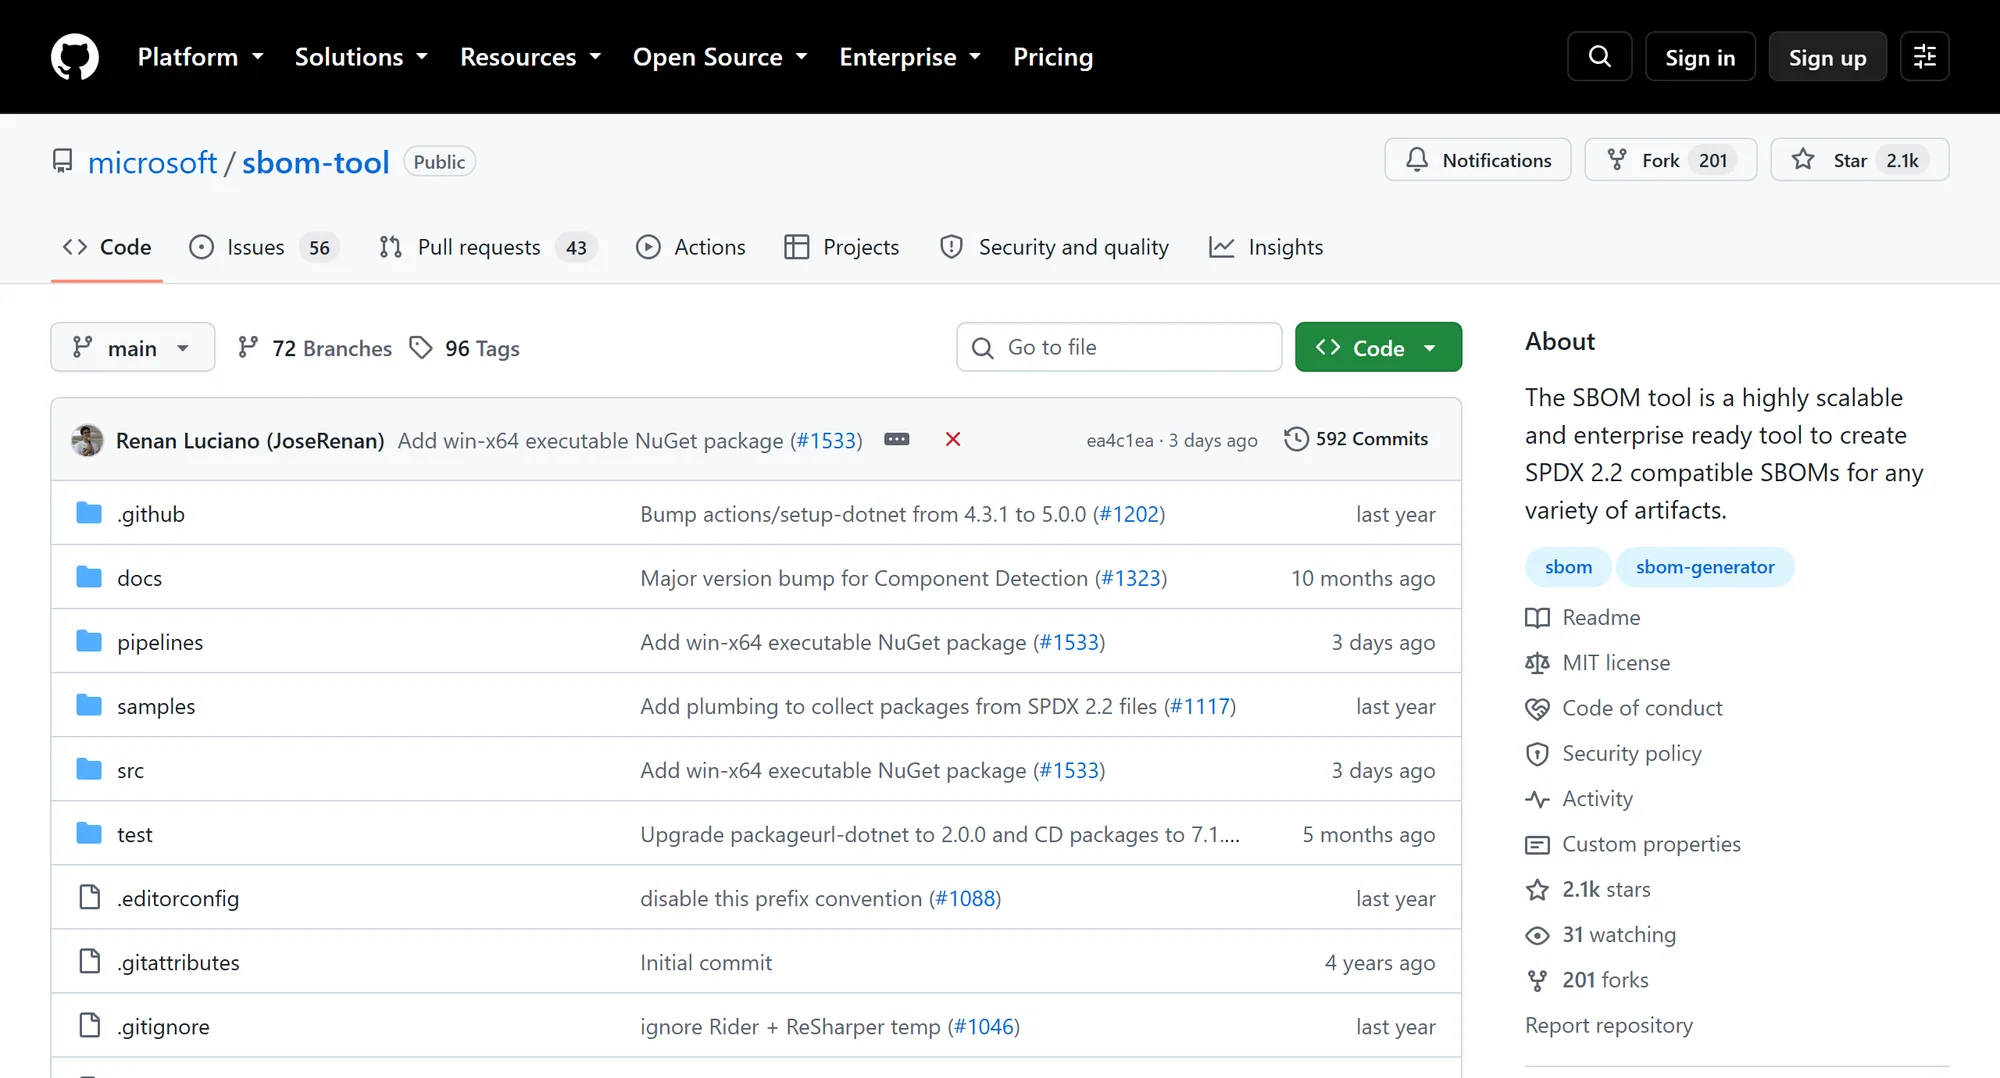
Microsoft SBOM Tool är en MIT-licensierad generator som skriver SPDX 2.2, eller SPDX 3.0 på begäran, och kan validera en SBOM mot SPDX-specifikationen. Den förväntar sig en mapp med byggresultat, ett paketnamn, en version och en leverantör på kommandoraden, vilket gör den till ett steg efter bygget, och den körs i GitHub Actions och Azure Pipelines.
Passar bäst för: team som vill ha SPDX för ett byggresultat de redan paketerar.
Överväg om: du pekar den mot en mapp med byggresultat: pekad mot ett repo som det är incheckat har den nästan inget att beskriva.
CRACI jämfört med en egenbyggd SBOM-stack
4. CycloneDX-verktyg och byggplugins (öppen källkod)
CycloneDX-projektet underhåller generatorer för enskilda ekosystem, listade i dess Tool Center: plugins för Maven, Gradle och Apache Ant, och verktyg för npm, Yarn, Python, .NET, Go modules, Rust Cargo, PHP Composer, Ruby Gems, Erlang och Elixir samt Conan. Det separata CycloneDX CLI, under Apache 2.0, genererar inga SBOM:er: det konverterar, slår ihop, jämför, validerar och signerar dem.
Passar bäst för: ett projekt i ett ekosystem som vill ha en generator gjord för just det ekosystemet.
Överväg om: du kan köra ett verktyg per ekosystem i en kodbas som blandar språk.
5. Tern (öppen källkod)
Tern är ett verktyg för software composition analysis och ett Python-bibliotek som genererar en SBOM för containeravbilder och Dockerfiler, under BSD-2-Clause. Det ger en vy lager för lager av vad som finns i en container, utifrån paketmetadata i varje lager, och skriver bland annat SPDX tag-value, SPDX JSON och CycloneDX JSON.
Passar bäst för: att se vilket avbildslager som förde in vilket paket.
Överväg om: dina SBOM-behov gäller containeravbilder snarare än källkodsrepon.
6. Amazon Inspector SBOM Generator
Sbomgen är generatorn bakom Amazon Inspectors egen skanning av avbilder, Lambda och EC2, erbjuden som en fristående Linux-binär. Den läser paketmetadata från containeravbilder, kataloger, arkiv, monterade volymer och kompilerade Go- och Rust-binärer och skriver CycloneDX. Den kan skicka SBOM:en till Amazon Inspector Scan API för sårbarhetsfynd, vilket kräver ett AWS-konto.
Passar bäst för: team vars arbetslaster redan körs på AWS.
Överväg om: du kör den på Linux, den enda plattform den stöder.
7. Trivy (öppen källkod)

En gratis skanner under Apache-2.0 från Aqua Security. Den skannar containeravbilder, filsystem, repon, VM-avbilder och Kubernetes efter sårbarheter, felkonfigurationer i IaC, hemligheter och licenser, och skriver SBOM:er i CycloneDX eller SPDX. För ett repo läser den lockfiler; för en avbild metadata om installerade paket.
Passar bäst för: team med snäv budget, eller som vill ha en skanner i vilken CI som helst.
Överväg om: du kan bygga resten själv: bevakning innebär att skanna om enligt ditt eget schema.
8. Anchore Enterprise

Anchore Enterprise bygger på Anchores Syft och Grype med öppen källkod. Den genererar SBOM:er från containeravbilder, källkod och filsystem, importerar SBOM:er som skapats på annat håll, skannar om lagrade SBOM:er utan den ursprungliga artefakten och tillämpar policypaket för FedRAMP, NIST, CIS, PCI DSS och CMMC. Den driftsätts på Kubernetes, Docker Compose eller i isolerade miljöer. Pris enligt offert.
Passar bäst för: containerflottor över flera CI-system, och myndighetsmiljöer eller isolerade miljöer.
9. Dependency-Track (öppen källkod)

OWASP Dependency-Track är en kostnadsfri plattform under Apache 2.0 som spårar komponenter i varje version av varje applikation i din portfölj. Den hämtar sårbarhetsdata från källor som NVD och GitHub Advisories, har en policymotor för säkerhets-, licens- och driftregler och både läser och skriver CycloneDX VEX.
Passar bäst för: team som vill ha en transparent, egenhostad SBOM-plattform utan licensavgift.
Överväg om: du är redo att drifta den och förse den med data; den analyserar SBOM:erna du laddar upp och genererar dem inte.
CRACI för användare av Dependency-Track
10. Aikido

En bred AppSec-svit. Varje plan listar SCA, SAST, hemligheter, IaC, molnets säkerhetsläge, containerskanning, DAST, licensskanning och SBOM-generering. Dess SCA använder nåbarhet på funktionsnivå, AutoFix öppnar pull requests, och den kan blockera pull requests med kritiska fynd. Det finns en gratis Developer-plan, och betalplaner börjar på $350 i månaden (per september 2026).
Passar bäst för: mindre team som vill ha ett verktyg och en instrumentpanel för det mesta av skanningen.
11. GitHub Advanced Security

Två betalprodukter ovanpå GitHubs plattformsfunktioner. Secret Protection omfattar skanning efter hemligheter och push protection; Code Security omfattar kodskanning med CodeQL, Copilot Autofix och dependency review. De bygger på beroendegrafen och Dependabot, som ingår i alla GitHub-planer, och grafen exporteras som en SBOM i SPDX. Secret Protection kostar $19 och Code Security $30 per aktiv committer och månad, på Team eller Enterprise (per september 2026).
Passar bäst för: team vars kod och arbetsflöden redan finns på GitHub och som vill ha färre leverantörer.
CRACI jämfört med GitHub Advanced Security
Sida vid sida
| Funktion | CRACI | Syft | Trivy | cdxgen | Microsoft SBOM Tool | GitHub-export | Amazon Inspector Sbomgen |
|---|---|---|---|---|---|---|---|
| Var komponentlistan kommer ifrån | Registrerad byggtrafik | Katalogiserare läser filer och avbilder | Lockfiler eller installerade paket | Källkod och containeravbilder | En mapp med byggresultat | Manifest och lockfiler | Filer i avbilder, kataloger, arkiv och binärer |
| Format | CycloneDX, SPDX | CycloneDX, SPDX, Syft JSON | CycloneDX, SPDX | CycloneDX | SPDX | SPDX | CycloneDX |
| Registrerar vad bygget hämtade | Inklusive CI-cachar | Dependency submission | |||||
| Fungerar utan att köra bygget | |||||||
| Signerad attestering eller proveniens | Ingen signerad proveniens | in-toto SBOM-attestering | Med Cosign | Ej angivet | Ej angivet | Artefaktattesteringar | Ej angivet |
| Matchning mot sårbarheter | Bevakade SBOM:er | Kombinera med Grype | Ej angivet | Ej angivet | Dependabot-varningar | Inspector Scan API | |
| Egress-policy för bygget | Blockerar vid fel | ||||||
| Körs i vilken CI som helst | GitHub Actions i dag; GitLab CI och Jenkins på roadmapen | GitHub-repon | Bara Linux | ||||
| Pris | Betala per byggminut, ingen månadsavgift | Gratis, Apache-2.0 | Gratis, Apache-2.0 | Gratis, Apache-2.0 | Gratis, MIT | Ingår i GitHub | Gratis nedladdning |
- Ingår
- Delvis
- Ingår inte
- På roadmapen
”Ej angivet” betyder att vi inte kunde bekräfta uppgiften på leverantörens publika sidor.
När du ska stanna hos Syft och Grype
- Du skannar avbilder du inte har byggt.
- Du är beroende av Grypes VEX-filtrering eller spärrar på allvarlighetsgrad i CI.
- Du vill ha en gratis generator som körs var som helst.
- Du kan kombinera: behåll Syft och Grype för avbilder du inte har byggt.
Läs mer om SBOM-generering under bygget, SBOM-verktyg i jämförelse och vad SBOM-generatorer med öppen källkod missar.
Vanliga frågor om alternativ till Syft och Grype
Korta svar på frågorna team ställer när de jämför
Vilken är den bästa SBOM-generatorn med öppen källkod?
Det beror på vad du pekar den mot. Syft och Trivy är gratis generatorer under Apache-2.0 för containeravbilder och filsystem. cdxgen skriver CycloneDX från källkod och avbilder, CycloneDX-insticksprogrammen för byggen täcker ett ekosystem var, Microsoft SBOM Tool skriver SPDX för en mapp med byggresultat, och Tern visar en avbild lager för lager. Alla läser filer. CRACI, en betald produkt, registrerar SBOM:en från själva bygget.
Vad kostar Syft?
Ingenting. Syft och Grype är gratis och har öppen källkod under Apache-2.0. Anchore säljer Anchore Enterprise, en separat kommersiell plattform byggd på dem, och prissätter den via offert (per september 2026).
Hur genererar jag en SBOM med Syft?
Kör syft med ett mål och ett utdataformat, till exempel syft my-image:latest -o spdx-json=sbom.spdx.json för en avbild, eller syft ./my-project -o cyclonedx-json=sbom.cdx.json för en katalog. syft cataloger list visar vilka cataloger som körs för den skanningstypen.
Vad är skillnaden mellan Syft och Grype?
Syft genererar SBOM:en. Grype är sårbarhetsskannern: den skannar containeravbilder, filsystem och SBOM:er, prioriterar med EPSS- och KEV-data och har stöd för OpenVEX för att filtrera resultat. Båda kommer från Anchore under Apache-2.0, och team kör dem oftast tillsammans.
Kan CRACI ersätta Syft och Grype?
För programvaran du bygger på GitHub Actions, ja. CRACI registrerar SBOM:en medan bygget körs, med en fullständighetsstatus per jobb och per cache, och fortsätter att omvärdera bevakade SBOM:er när nya sårbarheter dyker upp. För avbilder du inte har byggt, behåll en skanner som Syft och Grype.
Registrera ett bygge och jämför
Kör ett GitHub Actions-jobb på CRACI och lägg dess registrerade SBOM bredvid den som din skanner tar fram.
Boka en demo